Cyberangriff auf EU-Kommission stört Mitarbeitersysteme – Auswirkungen auf Daten unklar
Die Kommission erklärt, sie habe auf eine Cyberkampagne reagiert. Politico berichtet, dass die Störung der Mitarbeiterdienste mehr als 10 Tage andauerte.
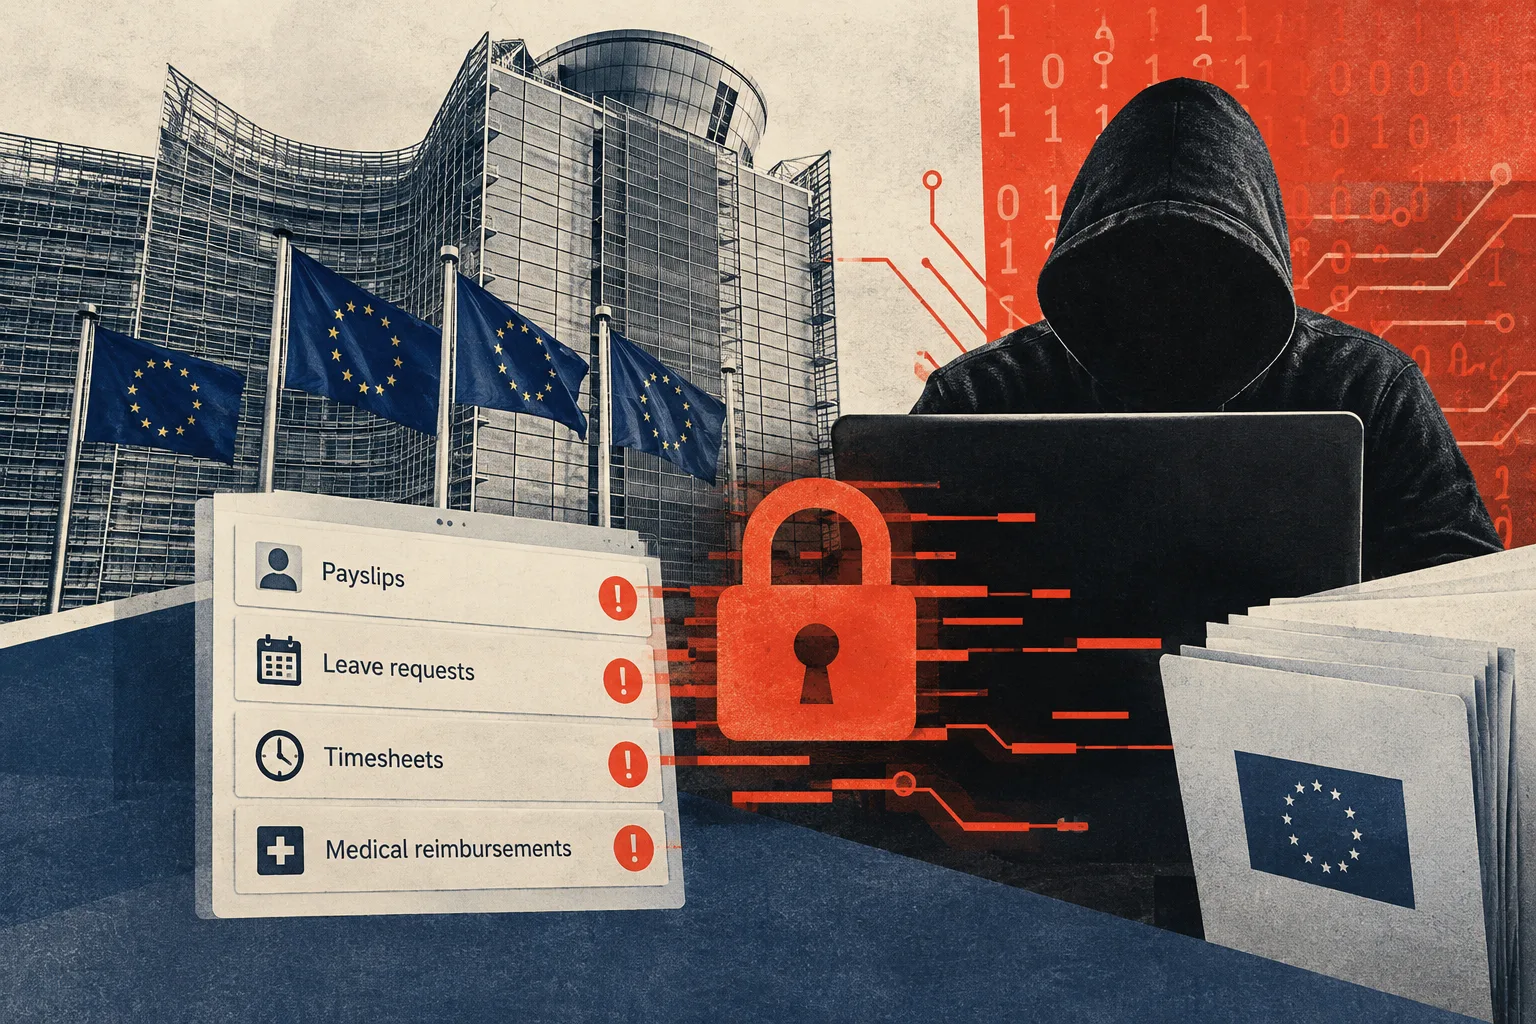
Der Sprecher der Kommission, Thomas Regnier, sagte Politico, einzelne Systeme seien ins Visier genommen und die Betroffenen informiert worden. „Die Europäische Kommission hat die notwendigen Schritte als Reaktion auf eine erkannte Cyberkampagne unternommen“, sagte er.
Laut Politico dauerte die Störung mehr als 10 Tage. Zu den betroffenen Diensten gehörten Sysper, über das Gehaltsabrechnungen, Urlaubsanträge und Arbeitszeitnachweise verwaltet werden, sowie MyPMO, das für die Erstattung medizinischer Kosten genutzt wird. Einige Beschäftigte konnten keine Arbeitszeitnachweise einreichen oder Urlaub beantragen.
Ermittler versuchen weiterhin festzustellen, ob Mitarbeiterdaten kompromittiert wurden, sagte ein anonymer EU-Beamter Politico. Die betroffenen Dienste verarbeiten Personalinformationen; eine Störung belegt jedoch für sich genommen nicht, dass auf Daten zugegriffen oder sie gestohlen wurden.
Demselben Beamten zufolge geht die Kommission davon aus, den Großteil des Angriffs eingedämmt zu haben. Das volle Ausmaß des Schadens ist jedoch weiterhin unklar.
Politico zufolge wurden mehrere Anwendungen vorsorglich offline genommen. Bis zu seinem Bericht am Donnerstag, dem 19. November, war der Zugang zu den meisten wiederhergestellt. Sysper und MyPMO waren bereits früher in der Woche wieder verfügbar, wobei Sysper am Mittwoch kurzzeitig erneut ausfiel. Am Dienstag waren auch die Übersetzungsdienste betroffen.
Der EU-Beamte sagte Politico außerdem, dass CERT-EU, der Cybersicherheitsdienst der Institutionen, bereits Anfang November Hacker entdeckt habe, die ARTEX nutzten – ein KI-gestütztes Werkzeug zum Aufspüren von IT-Schwachstellen. Der Bericht nannte weder die Angreifer noch erklärte er, wie sie sich Zugang verschafft hatten.
Bei einem separaten Sicherheitsvorfall im März wurden laut CERT-EU etwa 91,7 GB komprimierter Daten, darunter personenbezogene Informationen, aus einer Infrastruktur entwendet, auf der die öffentlichen Websites der Kommission gehostet werden. Die Kommission erklärte, ihre internen Systeme seien von diesem Vorfall nicht betroffen gewesen.
Melden Sie sich an, um diesen Artikel positiv oder negativ zu bewerten.
Aus der Diskussion
Private Testdiskussion. Kommentare geben die Ansichten von Leserinnen und Lesern wieder und werden noch nicht automatisch auf Fakten geprüft. Nach dem Veröffentlichen kann der Text 60 Sekunden lang bearbeitet werden.
Die Sortierung gilt für Kommentare der obersten Ebene; Antworten bleiben chronologisch, beginnend mit den ältesten. Neue Kommentare und Likes können die Reihenfolge ändern. Aktualisieren Sie die Seite, um die aktuelle Rangfolge zu sehen.
Kommentare werden geladen …