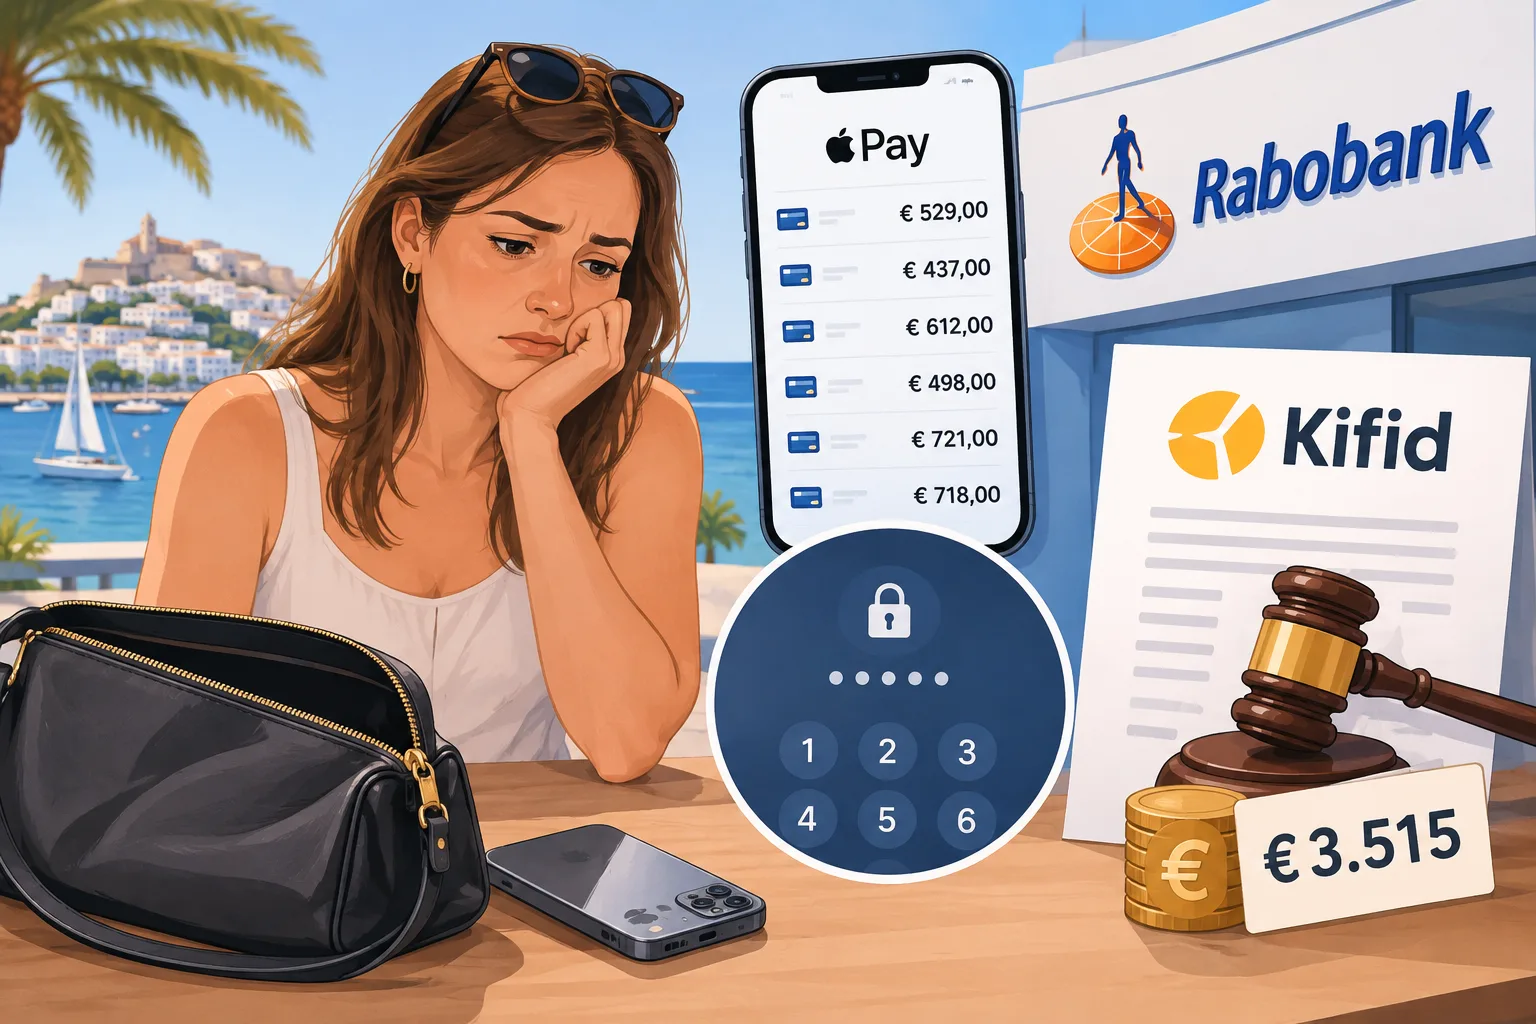
Rabobank-Kundin verliert Anspruch auf Erstattung von 3.515 € nach nicht autorisierten Zahlungen
Kifid wies den Anspruch der Kundin zurück, obwohl das Gremium feststellte, dass die sechs Apple-Pay-Transaktionen nicht autorisiert waren. Sein Ausschuss für Streitfälle legte zudem einen neuen Maßstab für grobe Fahrlässigkeit in solchen Fällen fest.
Prüfinformationen werden geladen.
Eine Rabobank-Kundin muss den Verlust von 3.515 € tragen, die nach dem Diebstahl ihres Telefons über Apple Pay abgebucht wurden. Das entschied die niederländische Finanzbeschwerdestelle Kifid. Ihr Ausschuss für Streitfälle stellte fest, dass die Zahlungen nicht autorisiert waren, kam jedoch zu dem Schluss, dass die Kundin grob fahrlässig mit ihren Sicherheitscodes umgegangen war.
Die Kundin sagte, ihr gesperrtes Telefon sei ihr während eines Urlaubs auf Ibiza auf einer Party aus ihrer geschlossenen Handtasche gestohlen worden. Sie meldete den Diebstahl der Polizei und beanstandete sechs Zahlungen aus dem Oktober 2025. Rabobank widersprach ihrer Darstellung, dass die Zahlungen ohne ihre Zustimmung erfolgt seien.
Der Ausschuss sagte, die Bank habe nachgewiesen, dass zwei Transaktionen mit dem Zugangscode des Telefons authentifiziert worden seien. Das beweise für sich genommen jedoch nicht, dass die Kundin zugestimmt habe. Für die anderen vier Transaktionen habe die Bank keine ausreichenden Authentifizierungsnachweise vorgelegt. Der Ausschuss behandelte daher alle sechs als nicht autorisiert.
Banken müssen nicht autorisierte Zahlungen grundsätzlich erstatten. Ausnahmen gelten unter anderem bei Betrug sowie bei vorsätzlichen oder grob fahrlässigen Verstößen gegen die Sicherheitsobliegenheiten eines Kunden.
Kifids Ausschuss sagte, normalerweise müsse die Bank grobe Fahrlässigkeit beweisen. Die Kundin sei jedoch verpflichtet gewesen, näher über Ereignisse Auskunft zu geben, die ihrer Kenntnis unterlagen. Sie habe nicht erklärt, wie eine andere Person an die Sicherheitscodes ihres Telefons gelangt sei, sagte der Ausschuss, und nahm daher an, dass sie es ernsthaft versäumt habe, diese geheim zu halten. Die Entscheidung stellte nicht fest, wie eine andere Person Zugriff erlangte.
In der Entscheidung legte Kifids Ausschuss für Streitfälle einen neuen Maßstab für grobe Fahrlässigkeit fest: ob ein Zahler etwas getan oder unterlassen hat, was ein vernünftiger und sorgfältiger Zahler niemals tun oder unterlassen würde. Der Ausschuss sagte, der Maßstab solle für alle Fälle nicht autorisierter Zahlungen gelten, einschließlich Betrugsmaschen, bei denen sich Täter als Bankmitarbeiter ausgeben. Jeder Fall müsse anhand seiner konkreten Umstände beurteilt werden.
Die am 29. Oktober erlassene und am 5. November veröffentlichte Entscheidung ist bindend. Der Ausschuss sagte, binnen sechs Wochen nach Versand der Entscheidung könne Berufung beim Berufungsausschuss von Kifid eingelegt werden.
Melden Sie sich an, um diesen Artikel positiv oder negativ zu bewerten.
Über diese Diskussion und KI-Fragen
Private Testdiskussion. Kommentare geben die Ansichten von Leserinnen und Lesern wieder und werden noch nicht automatisch auf Fakten geprüft. Nach dem Veröffentlichen kann der Text 60 Sekunden lang bearbeitet werden.
Die Sortierung gilt für Kommentare der obersten Ebene; Antworten bleiben chronologisch, beginnend mit den ältesten. Neue Kommentare und Likes können die Reihenfolge ändern. Aktualisieren Sie die Seite, um die aktuelle Rangfolge zu sehen.
Kommentare werden geladen …