Schwaches Passwort bei ruhendem Konto legte Daten von 3.300 Menschen offen, sagt die Aufsichtsbehörde
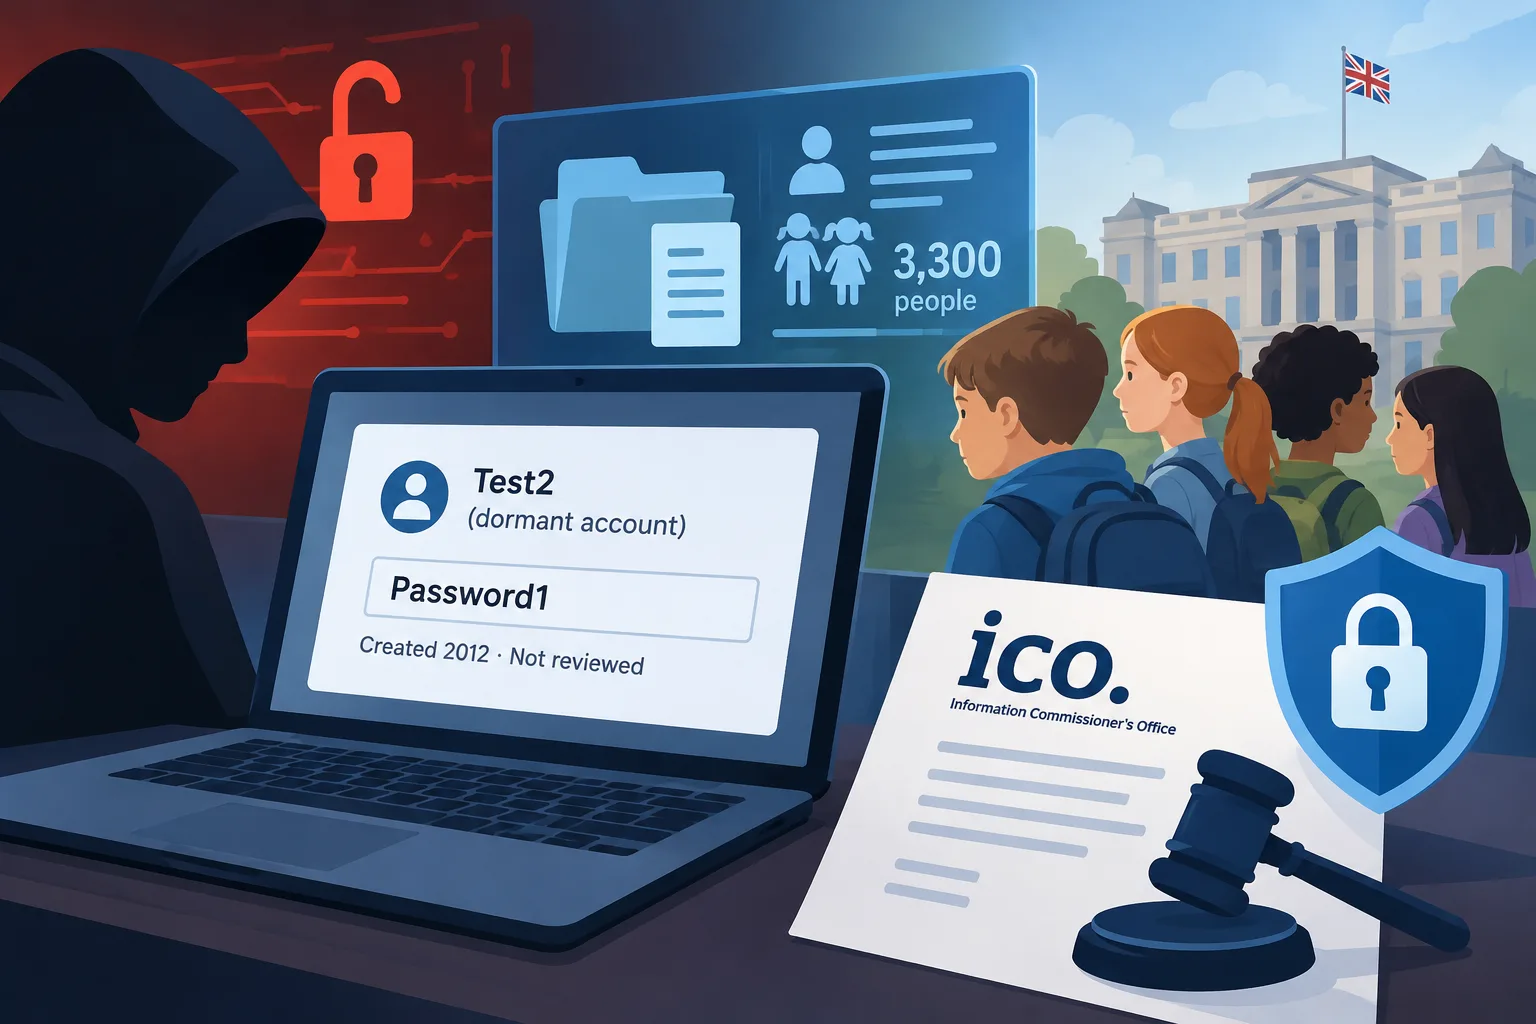
Ein ruhendes Konto mit dem Passwort „Password1“ wurde bei einem Ransomware-Angriff ausgenutzt, bei dem Informationen von 3.300 Menschen offengelegt wurden, überwiegend von Kindern. Die britische Datenschutzaufsichtsbehörde hat den IT-Dienstleister und die Organisation gerügt, deren Systeme angegriffen wurden.