Ciberataque a la Comisión Europea interrumpe los sistemas del personal mientras sigue sin estar claro el impacto en los datos
La Comisión afirma que ha respondido a una campaña cibernética, mientras que Politico informa de que las interrupciones de los servicios para el personal duraron más de 10 días.
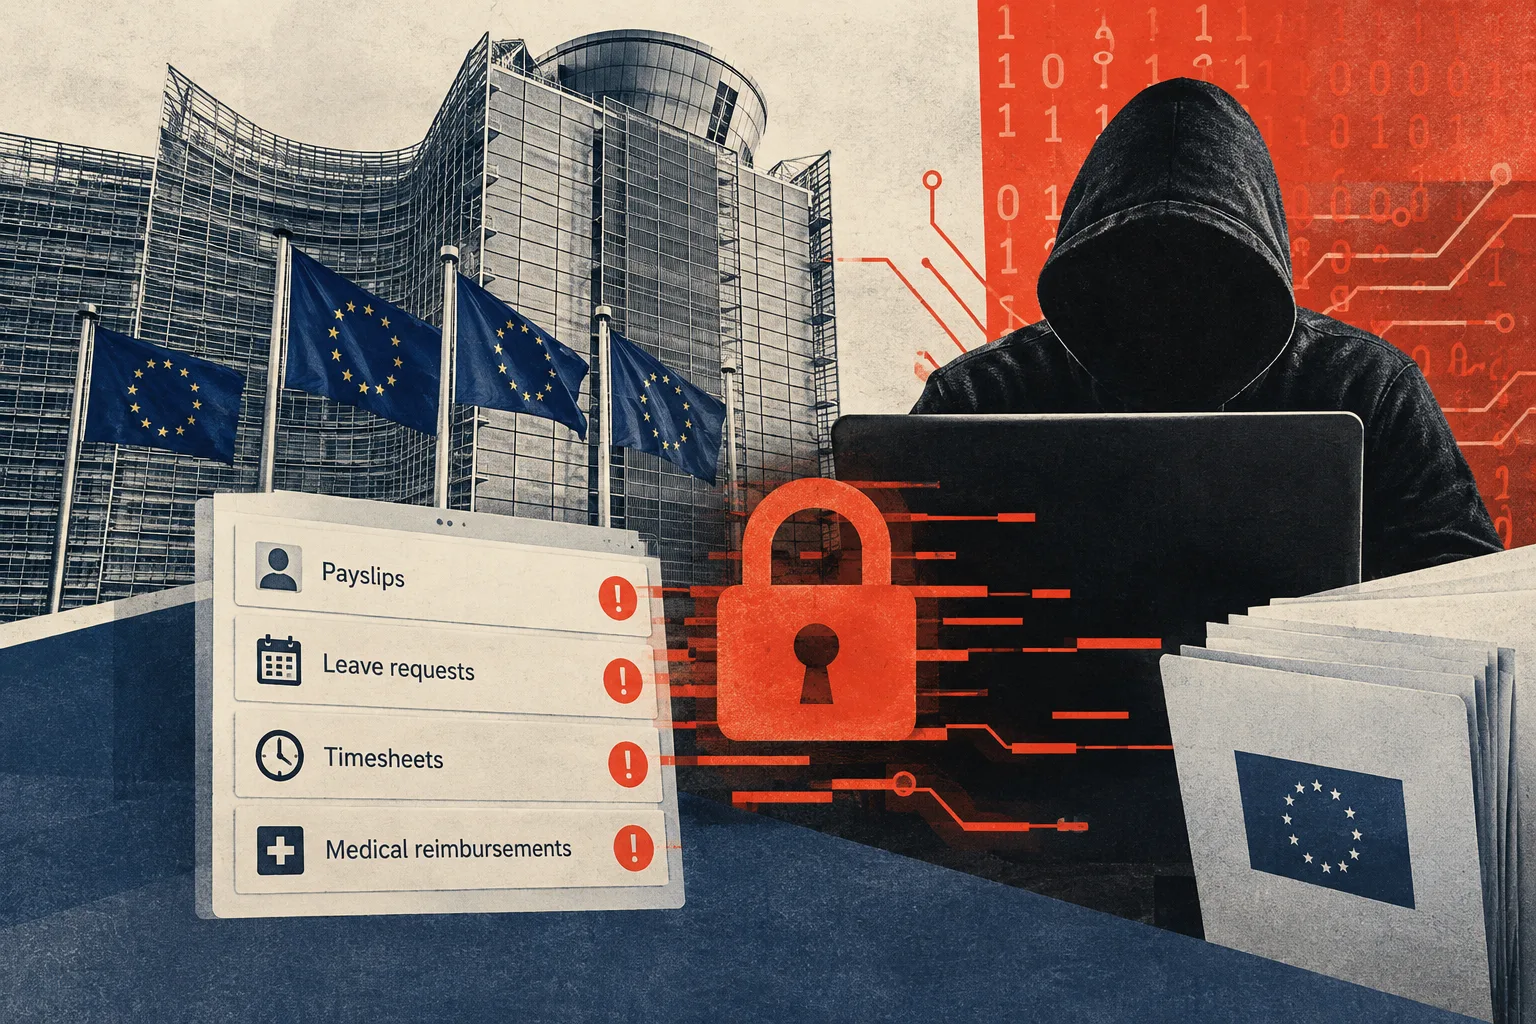
El portavoz de la Comisión, Thomas Regnier, dijo a Politico que se habían atacado sistemas concretos y que se había informado a las personas afectadas. «La Comisión Europea ha tomado las medidas necesarias en respuesta a una campaña cibernética detectada», afirmó.
Politico informó de que las interrupciones duraron más de 10 días. Entre los servicios afectados estaban Sysper, que gestiona nóminas, solicitudes de permisos y hojas de horas, y MyPMO, utilizado para los reembolsos médicos. Algunos miembros del personal no pudieron enviar sus hojas de horas ni solicitar permisos.
Los investigadores siguen tratando de determinar si se vieron comprometidos datos del personal, dijo a Politico un funcionario anónimo de la UE. Los servicios afectados gestionan información del personal, pero una interrupción no demuestra por sí sola que se haya accedido a los datos o que estos se hayan robado.
Según el mismo funcionario, la Comisión cree haber contenido la mayor parte del ataque, aunque el alcance total de los daños sigue sin estar claro.
Politico indicó que varias aplicaciones se desconectaron como medida de precaución. Según su información del jueves 19 de noviembre, se había restablecido el acceso a la mayoría; Sysper y MyPMO habían vuelto a estar disponibles a principios de semana, aunque Sysper volvió a fallar brevemente el miércoles. Los servicios de traducción también se vieron afectados el martes.
El funcionario de la UE también dijo a Politico que CERT-EU, el servicio de ciberseguridad de las instituciones, había detectado a piratas informáticos que utilizaban ARTEX, una herramienta de inteligencia artificial para encontrar vulnerabilidades informáticas, a principios de noviembre. El reportaje no identificó a los atacantes ni indicó cómo consiguieron acceder.
En una brecha distinta ocurrida en marzo, se sustrajeron unos 91,7 GB de datos comprimidos, incluida información personal, de una infraestructura que alojaba los sitios web públicos de la Comisión, según CERT-EU. La Comisión dijo que sus sistemas internos no se vieron afectados en ese incidente.
Inicia sesión para votar positiva o negativamente este artículo.
De la conversación
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…