Cliente de Rabobank pierde una reclamación por pagos no autorizados de 3.515 €
Kifid rechazó la reclamación de la clienta pese a concluir que las seis transacciones con Apple Pay no estaban autorizadas. Su comité de resolución de litigios también estableció un nuevo criterio para determinar la negligencia grave en estos casos.
Cargando información de revisión.
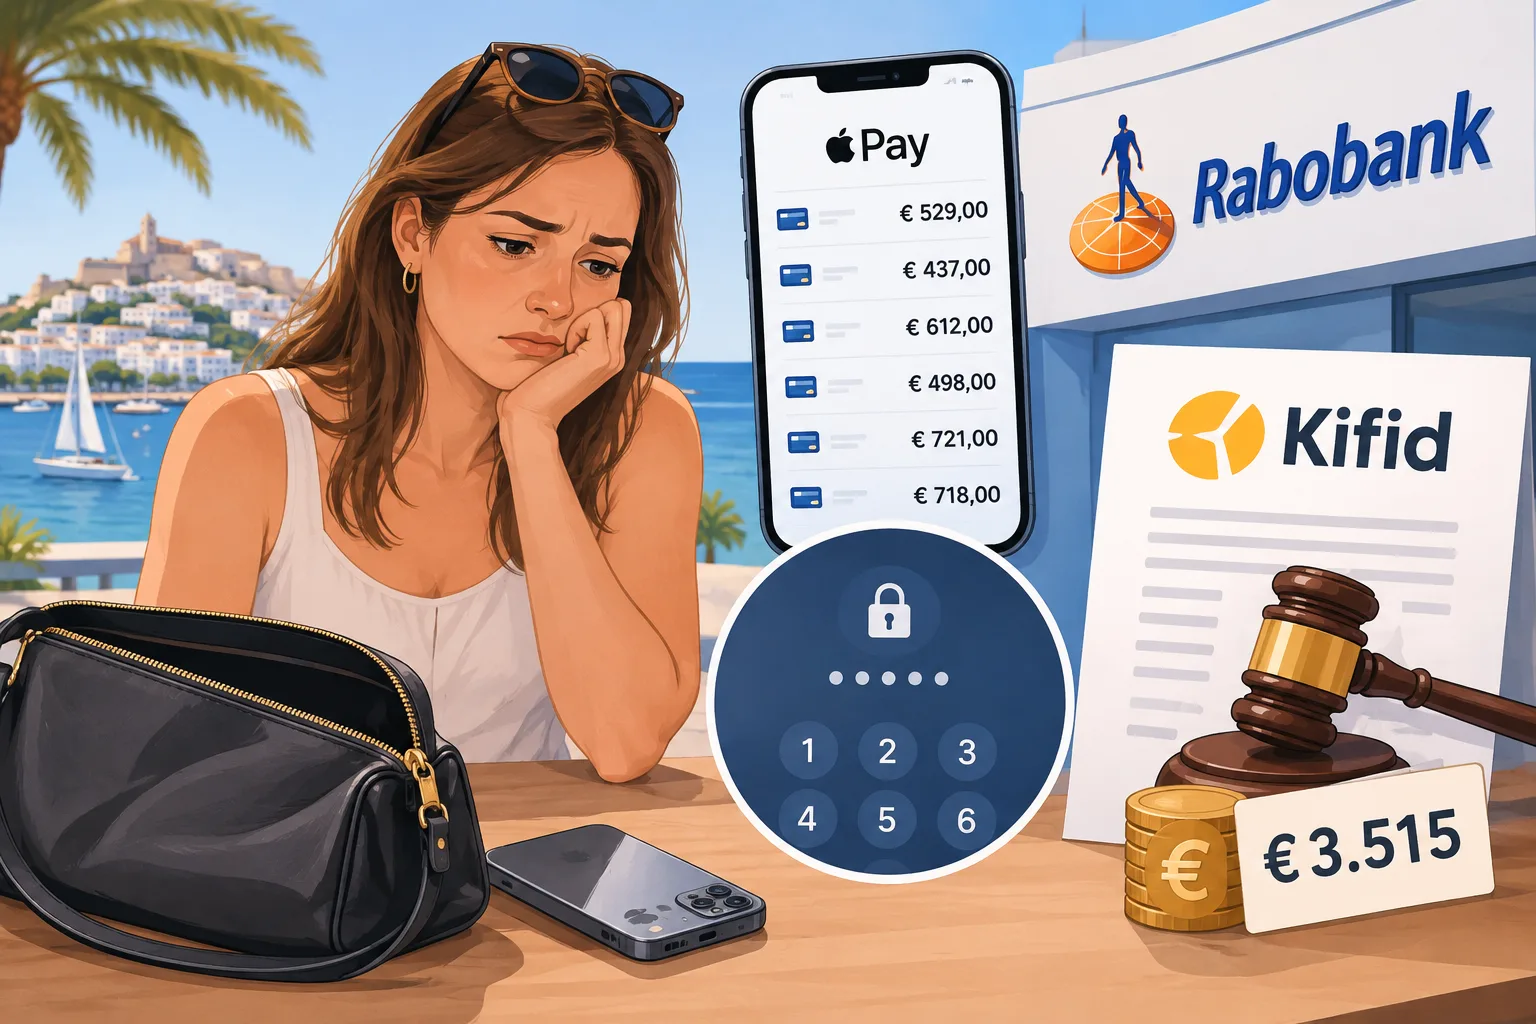
Una clienta de Rabobank tendrá que asumir la pérdida de 3.515 € sustraídos mediante Apple Pay después de que le robaran el teléfono, según ha dictaminado Kifid, el organismo neerlandés de reclamaciones financieras. Su comité de resolución de litigios concluyó que los pagos no estaban autorizados, pero consideró que la clienta había sido gravemente negligente al proteger sus códigos de seguridad.
La clienta dijo que le habían robado el teléfono bloqueado de su bolso cerrado durante una fiesta mientras estaba de vacaciones en Ibiza. Denunció el robo a la policía y reclamó seis pagos realizados en octubre de 2025. Rabobank cuestionó su versión de que los pagos se habían efectuado sin su consentimiento.
El comité señaló que el banco había demostrado que dos transacciones se autenticaron con el código de acceso del teléfono, pero que eso no probaba por sí solo que la clienta hubiera dado su consentimiento. Para las otras cuatro, el banco no había aportado pruebas suficientes de autenticación. Por tanto, el comité consideró que las seis transacciones no estaban autorizadas.
Por lo general, los bancos están obligados a reembolsar los pagos no autorizados. Entre las excepciones figuran el fraude y el incumplimiento deliberado o gravemente negligente de las obligaciones de seguridad del cliente.
El comité de Kifid dijo que normalmente corresponde al banco demostrar la negligencia grave, pero que la clienta debía explicar con más detalle hechos que conocía. Según el comité, no explicó cómo otra persona había obtenido los códigos de seguridad de su teléfono, por lo que presumió que no los había protegido con el debido cuidado. La resolución no determinó cómo otra persona había conseguido acceder a ellos.
En el fallo, el comité de resolución de litigios de Kifid estableció un nuevo criterio para determinar la negligencia grave: si el ordenante hizo algo —o dejó de hacer algo— que una persona razonable y prudente nunca haría o dejaría de hacer. Dijo que el criterio estaba pensado para todos los casos de pagos no autorizados, incluidas las estafas de suplantación de bancos, y que cada caso debía evaluarse según sus circunstancias.
La resolución, emitida el 29 de octubre y publicada el 5 de noviembre, es vinculante. El comité dijo que se podía recurrir ante la junta de apelaciones de Kifid en un plazo de seis semanas desde el envío del fallo.
Inicia sesión para votar positiva o negativamente este artículo.
Acerca de este debate y las preguntas a la IA
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…