El centro neerlandés de ciberseguridad no detecta ataques activos que exploten vulnerabilidades de PHP
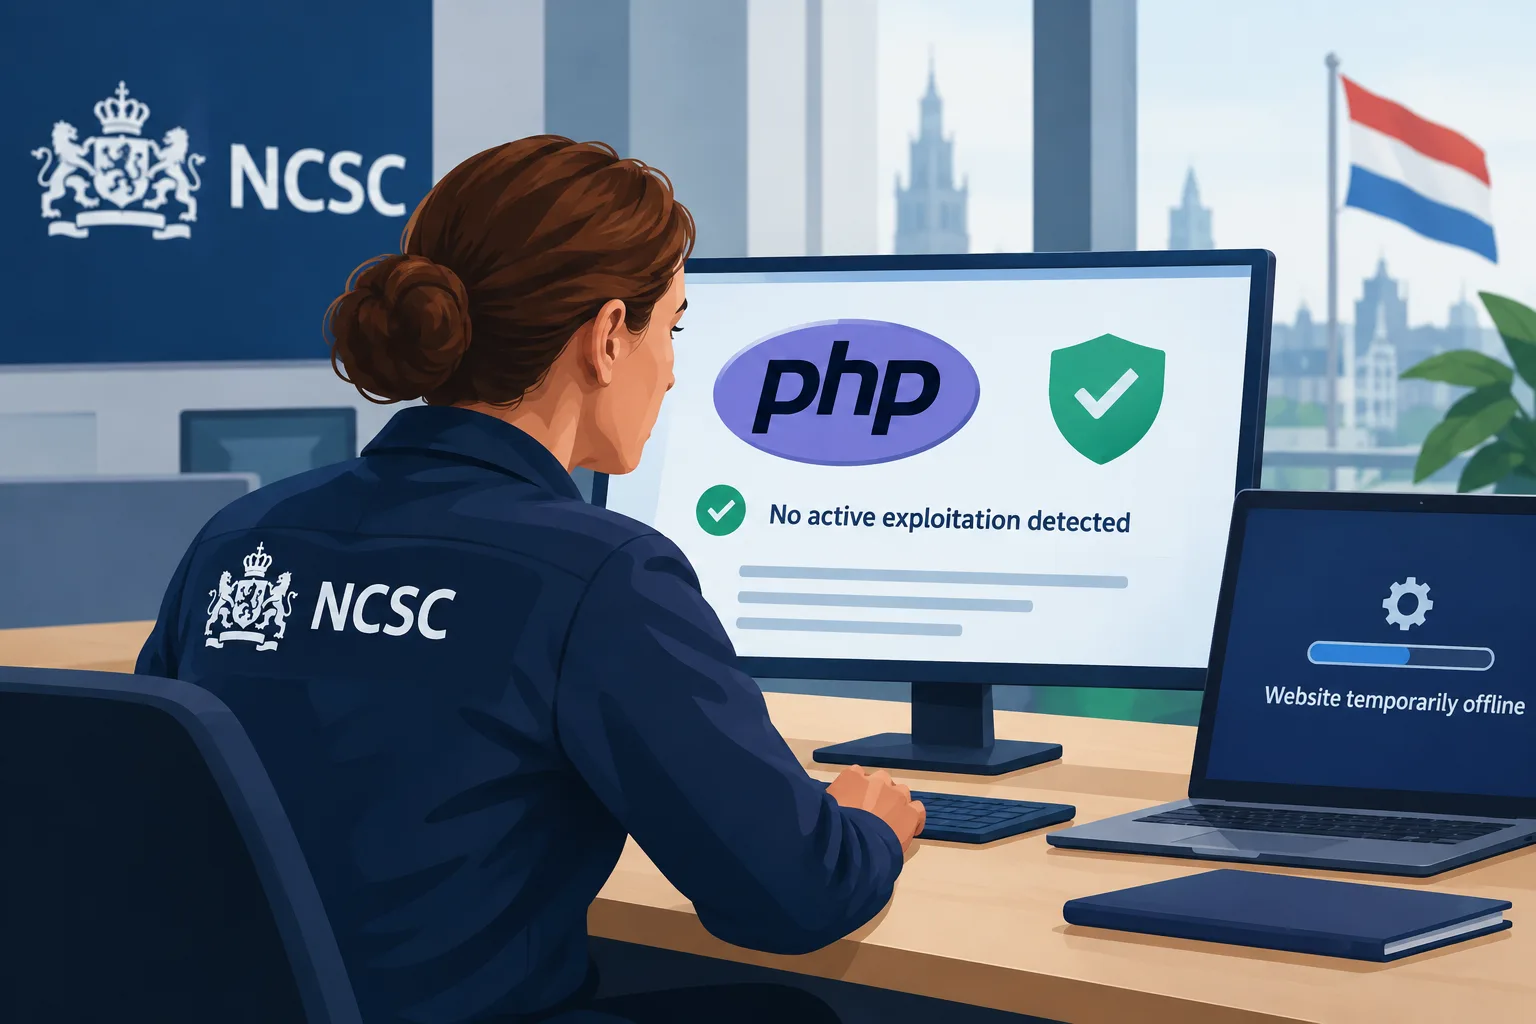
El NCSC afirma que, hasta ahora, no se están explotando activamente las vulnerabilidades de PHP, pero recomienda a las organizaciones que se preparen para instalar las actualizaciones cuanto antes.
Cargando información de revisión.
El Centro Nacional de Ciberseguridad de los Países Bajos (NCSC) afirma que no ha detectado una explotación activa de vulnerabilidades en PHP, pero insta a las organizaciones a prepararse para instalar las actualizaciones de seguridad en cuanto estén disponibles, el miércoles por la tarde. El propio sitio web del centro también se ha desconectado temporalmente por precaución. [1]
Inicia sesión para votar positiva o negativamente este artículo.
De la conversación
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…