El ministro británico de IA pide conocimientos especializados en el Estado junto con la regulación de la IA
Narayan quiere que Reino Unido desarrolle capacidades en IA, no que se limite a regularla. Un ensayo gubernamental publicado sobre ciberseguridad muestra cómo se ha utilizado la IA, pero no explica su afirmación de que un ejercicio detectó 500 nuevas vulnerabilidades.
Cargando información de revisión.
Reino Unido necesita desarrollar conocimientos especializados en IA dentro del Gobierno, además de regular la tecnología, declaró a la BBC el ministro de IA, Kanishka Narayan. Sostuvo que la ciudadanía británica y sus instituciones democráticas deben ejercer poder sobre la IA, en vez de dejarla en manos de «los capos tecnológicos y los oligarcas».
En una entrevista para el pódcast *Political Thinking* de la BBC, Narayan afirmó que desarrollar IA en Reino Unido ayudaría al país a influir en las condiciones laborales y a reducir su dependencia de otros países para obtener tecnología esencial. Comparó la magnitud del cambio con la Revolución Industrial, pero advirtió que no se debía repetir una transición que, según dijo, había sido dolorosa para demasiadas personas. No mencionó a ninguna empresa ni a ningún directivo tecnológico.
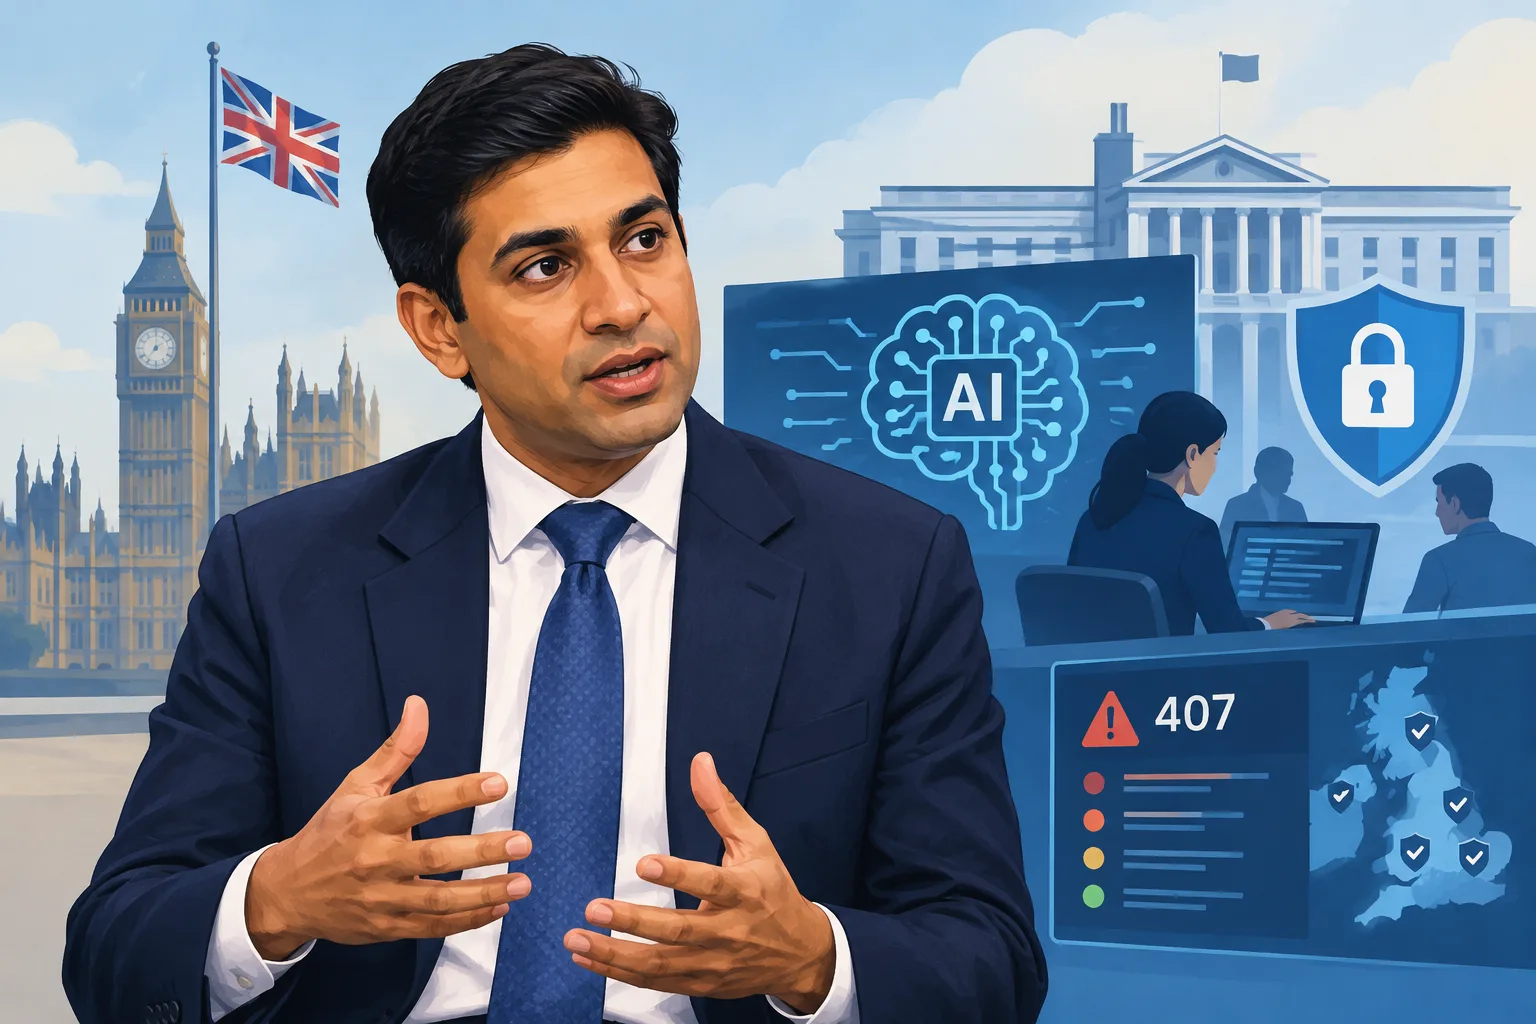
Como ejemplo de lo que el Gobierno podría hacer con la IA, Narayan afirmó que un ejercicio de 13.000 libras había detectado 500 nuevas vulnerabilidades en sistemas del sector público. Un estudio de caso gubernamental vincula esa misma suma a un ensayo de ciberseguridad de un mes en nueve organizaciones, pero registra 407 hallazgos. Algunos eran desconocidos hasta entonces; otros ya se conocían y estaban cubiertos por las salvaguardas existentes. Los organismos implicados dicen que se han corregido todas las vulnerabilidades críticas detectadas en ese ensayo.
El estudio de caso no permite determinar si la cifra de Narayan se refiere a otro ejercicio o a una forma distinta de contabilizar. También especifica que las 13.000 libras se gastaron en el uso de modelos de IA, no en el coste total del ensayo, que incluyó comprobaciones humanas y escáneres de seguridad convencionales.
A principios de octubre, el Gobierno dijo que dos proyectos piloto habían ayudado a identificar y corregir más de 1.000 posibles vulnerabilidades cibernéticas. Anunció planes para ampliar el trabajo y dijo que estudiaría protecciones jurídicas más estrictas frente a los riesgos relacionados con la IA; esas medidas adicionales no se presentaron como ya vigentes.
Inicia sesión para votar positiva o negativamente este artículo.
De la conversación
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…