Los sitios web vuelven tras una actualización de seguridad de PHP, pero persisten los riesgos, advierte un centro neerlandés
Los sitios web desconectados por vulnerabilidades críticas de PHP están volviendo gradualmente a estar disponibles tras publicarse una actualización, pero el centro neerlandés de ciberseguridad advierte de que llevará tiempo actualizar todos los sistemas afectados.
Cargando información de revisión.
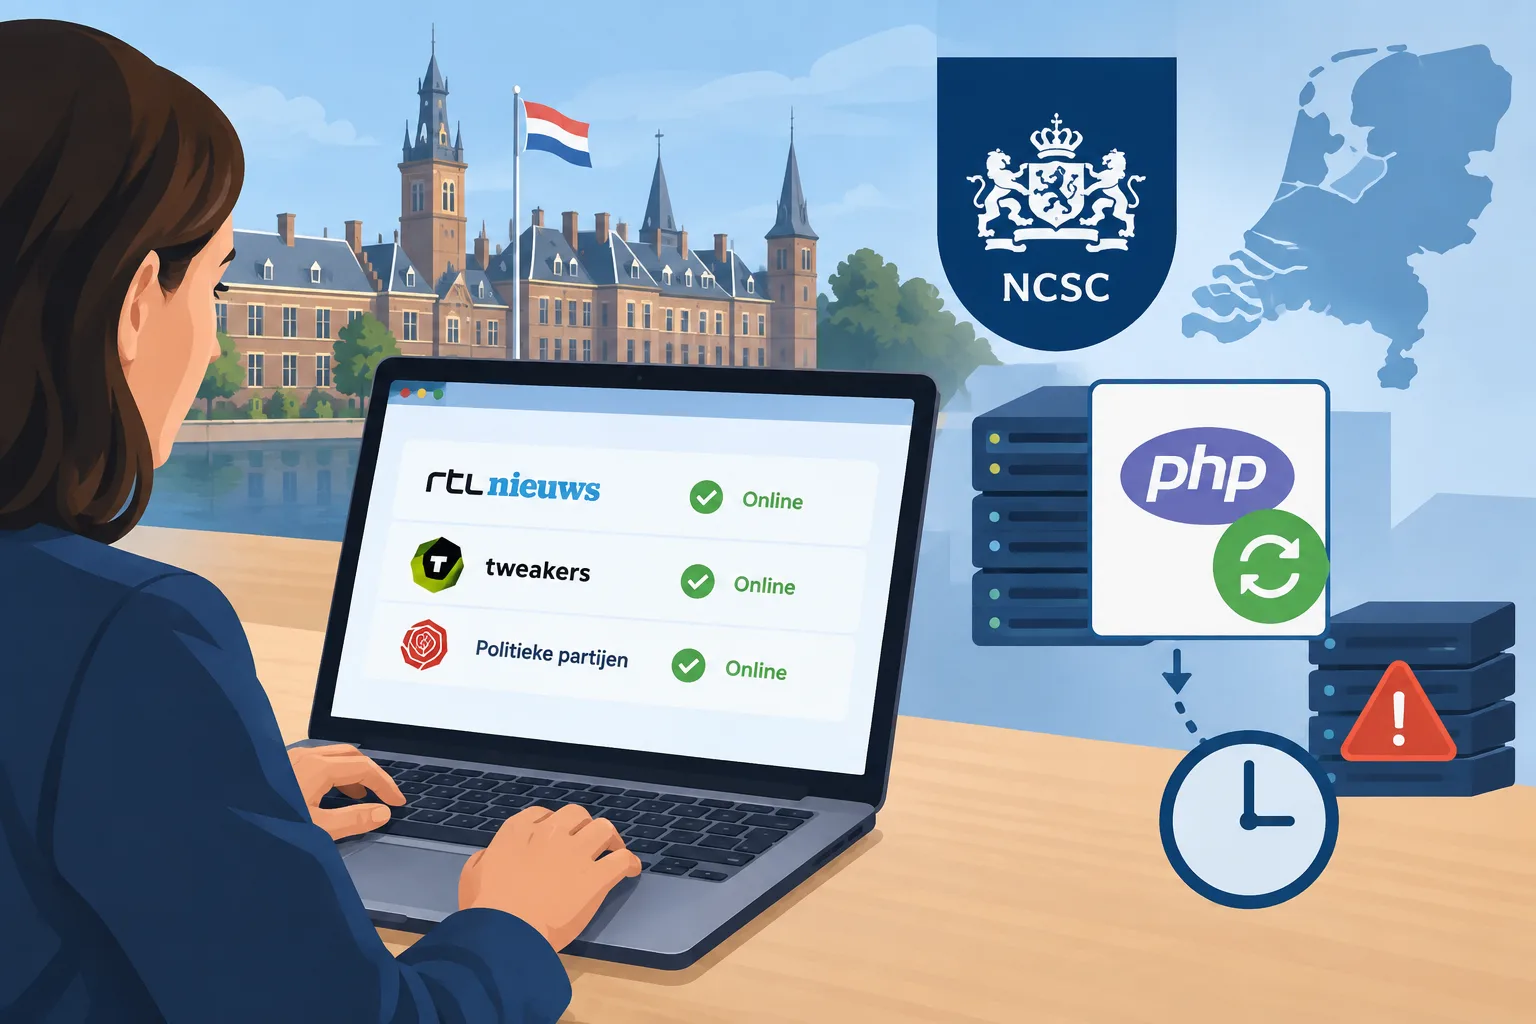
Los sitios web desconectados en todo Países Bajos como medida de precaución ante vulnerabilidades críticas de PHP están volviendo gradualmente a estar disponibles, pero el Centro Nacional de Ciberseguridad de Países Bajos (NCSC) advierte de que llevará tiempo proteger todos los sistemas afectados.
Una actualización de software para corregir las vulnerabilidades estuvo disponible hacia las 16:00 del miércoles. Varios sitios web volvieron a estar en línea tras instalarla, entre ellos RTL Nieuws, el sitio tecnológico Tweakers y páginas de varios partidos políticos. La facilidad con la que los operadores pueden aplicar la actualización depende de la configuración de sus sistemas y de sus conexiones con otros servicios, explicó un portavoz del NCSC.
El centro instó a las organizaciones a revisar sus sistemas e instalar la actualización lo antes posible. Los sistemas que no se hayan actualizado deben permanecer desconectados como medida de precaución, señaló.
Como PHP se utiliza ampliamente en muchos tipos de productos, el NCSC prevé que llevará tiempo actualizar la mayoría de los sistemas vulnerables. La actualización de versiones antiguas también puede llevar tiempo y tener repercusiones. El centro advirtió de que esto podría dejar un periodo prolongado durante el cual los atacantes podrían identificar sistemas y organizaciones vulnerables y llevar a cabo ciberataques.
A primera hora del miércoles, varios sitios web gubernamentales fueron desconectados como medida de precaución tras informarse de dos vulnerabilidades de PHP. El Gobierno dijo entonces que no había observado indicios de explotación activa y que muchos sitios web de la Administración central no utilizan PHP.
Inicia sesión para votar positiva o negativamente este artículo.
De la conversación
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…