Le centre néerlandais de cybersécurité ne signale aucune exploitation active de vulnérabilités de PHP
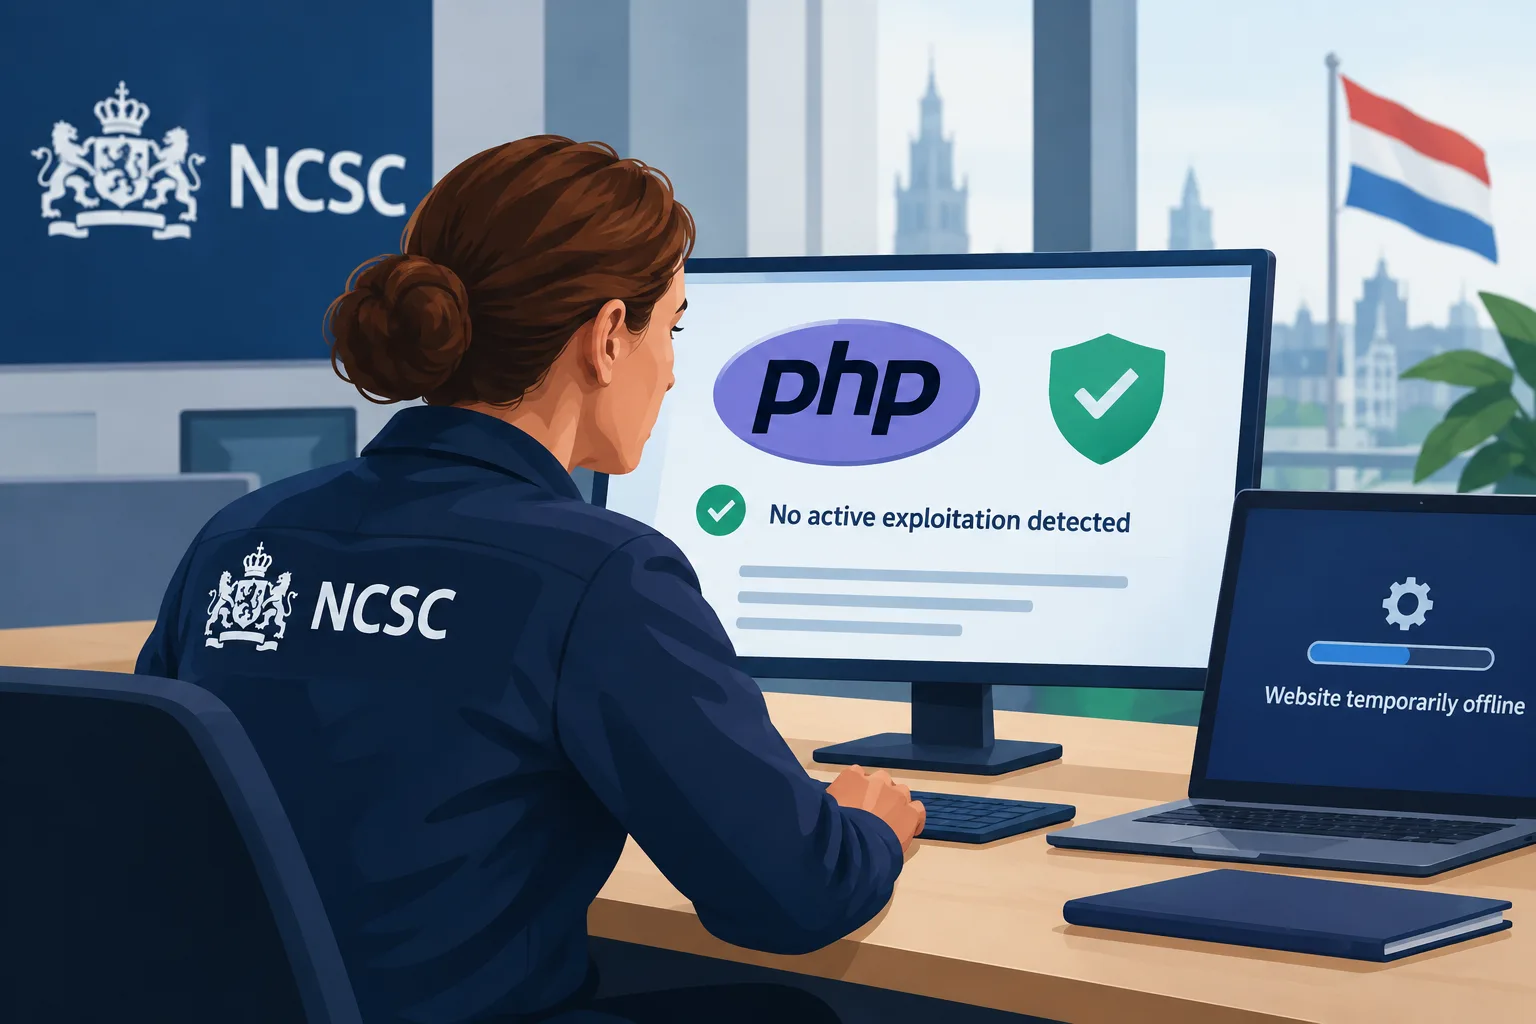
Le NCSC ne signale aucune exploitation active des vulnérabilités de PHP à ce jour, tout en conseillant aux organisations de se préparer à installer rapidement les mises à jour.
Chargement des informations de révision.
Le Centre national néerlandais de cybersécurité (NCSC) affirme n’avoir détecté aucune exploitation active de vulnérabilités de PHP, mais exhorte les organisations à se préparer à installer les mises à jour de sécurité dès qu’elles seront disponibles mercredi après-midi. Par précaution, le site web du centre a également été temporairement mis hors ligne. [1]
Connectez-vous pour donner un pouce vers le haut ou vers le bas à cet article.
Tiré de la discussion
Discussion de test privée. Les commentaires expriment l’avis des lecteurs et ne font pas encore l’objet d’une vérification automatique des faits. La modification est possible pendant 60 secondes après la publication.
Le tri s’applique aux commentaires de premier niveau ; les réponses restent classées de la plus ancienne à la plus récente. Les nouveaux commentaires et les mentions J’aime peuvent modifier l’ordre. Actualisez pour voir le classement actuel.
Chargement des commentaires…