Le ministre britannique de l’IA appelle l’État à développer son expertise en parallèle de la réglementation de l’IA
Narayan souhaite que le Royaume-Uni développe ses capacités en matière d’IA, et pas seulement qu’il en fixe les règles. Un essai gouvernemental publié sur la cybersécurité montre comment l’IA a été utilisée, mais n’explique pas son affirmation selon laquelle un exercice aurait révélé 500 nouvelles vulnérabilités.
Chargement des informations de révision.
Le Royaume-Uni doit développer son expertise en matière d’IA au sein de l’État, tout en réglementant cette technologie, a déclaré à la BBC Kanishka Narayan, ministre chargé de l’IA. Il a soutenu que la population britannique et ses institutions démocratiques devaient exercer leur pouvoir sur l’IA, plutôt que de la laisser aux « gourous de la tech et aux oligarques ».
Dans un entretien accordé au podcast *Political Thinking* de la BBC, Narayan a déclaré que développer l’IA au Royaume-Uni aiderait le pays à façonner les conditions de travail et à réduire sa dépendance envers d’autres pays pour les technologies essentielles. Il a comparé l’ampleur du changement à la révolution industrielle, tout en mettant en garde contre la répétition d’une transition qui, selon lui, avait été douloureuse pour trop de personnes. Il n’a cité aucune entreprise ni aucun dirigeant du secteur technologique.
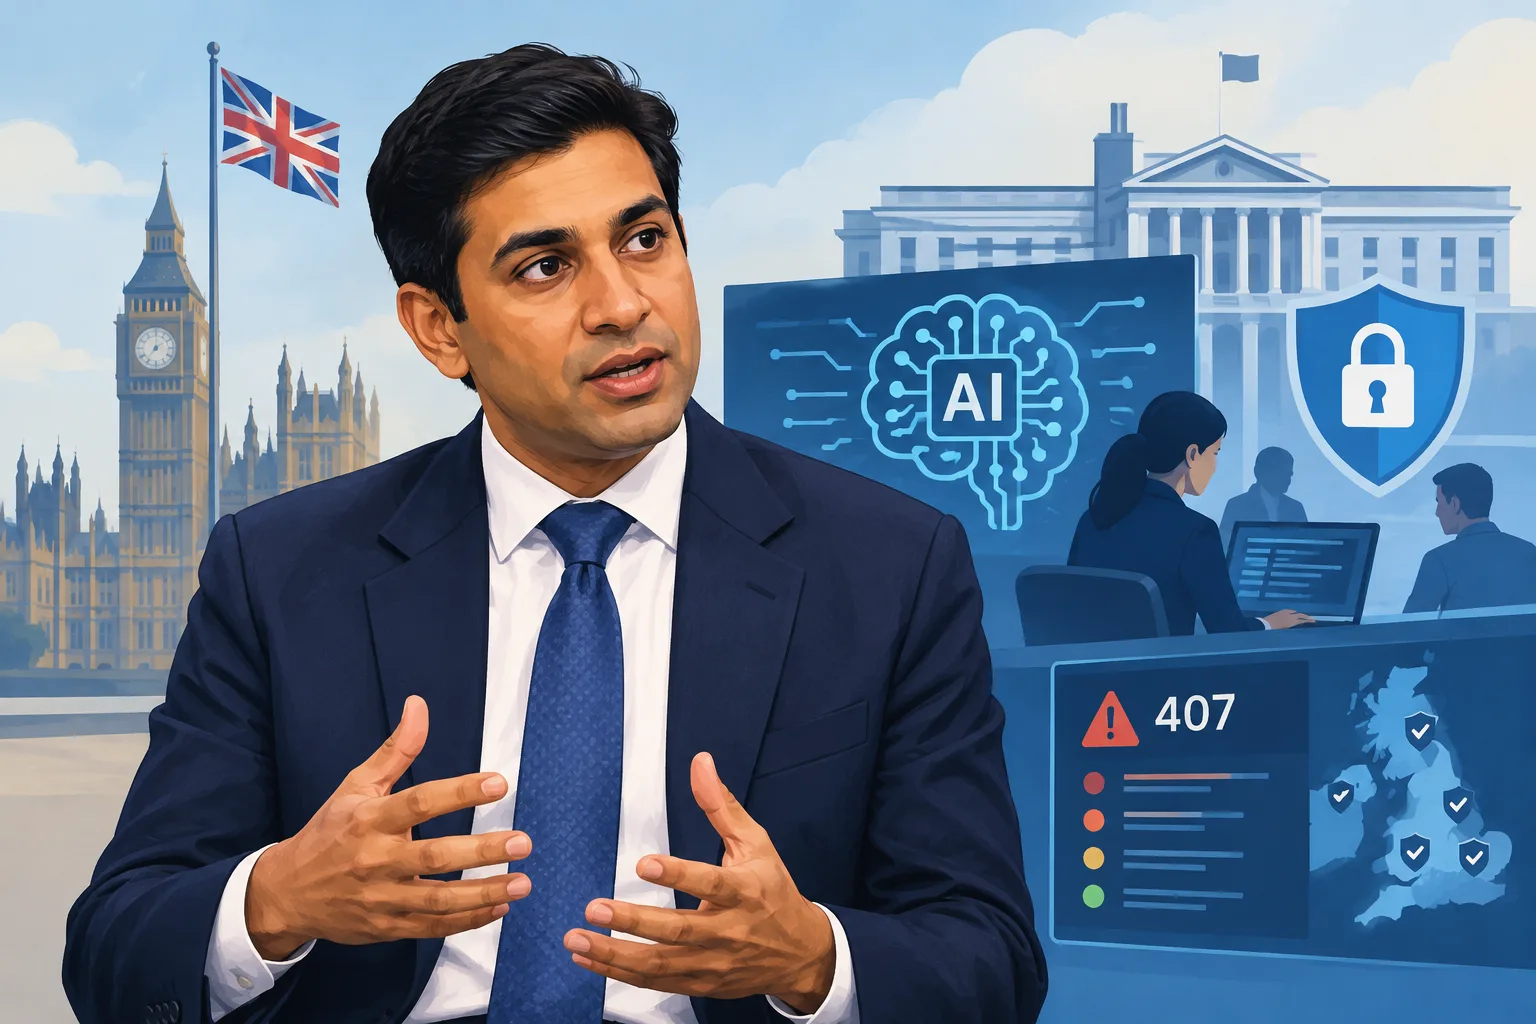
Pour illustrer ce que le gouvernement pourrait faire avec l’IA, Narayan a déclaré qu’un exercice de 13 000 £ avait permis de découvrir 500 nouvelles vulnérabilités dans les systèmes du secteur public. Une étude de cas gouvernementale associe la même somme à un essai de cybersécurité d’un mois mené dans neuf organisations, mais recense 407 constats. Certains étaient auparavant inconnus ; d’autres étaient déjà connus et couverts par des mesures de protection existantes. Les organismes concernés affirment que toutes les failles critiques détectées lors de cet essai ont été corrigées.
L’étude de cas ne permet pas de déterminer si le chiffre avancé par Narayan renvoie à un autre exercice ou à une autre méthode de comptage. Elle précise également que 13 000 £ ont été consacrées à l’utilisation de modèles d’IA, et non au coût total de l’essai, qui comprenait des vérifications humaines et des scanners de sécurité classiques.
Le gouvernement a déclaré plus tôt en octobre que deux projets pilotes avaient contribué à repérer et à traiter plus de 1 000 vulnérabilités potentielles en matière de cybersécurité. Il a annoncé son intention d’étendre ces travaux et indiqué qu’il étudierait des protections juridiques renforcées contre les risques liés à l’IA ; ces mesures ultérieures n’étaient pas présentées comme étant déjà en vigueur.
Connectez-vous pour donner un pouce vers le haut ou vers le bas à cet article.
Tiré de la discussion
Discussion de test privée. Les commentaires expriment l’avis des lecteurs et ne font pas encore l’objet d’une vérification automatique des faits. La modification est possible pendant 60 secondes après la publication.
Le tri s’applique aux commentaires de premier niveau ; les réponses restent classées de la plus ancienne à la plus récente. Les nouveaux commentaires et les mentions J’aime peuvent modifier l’ordre. Actualisez pour voir le classement actuel.
Chargement des commentaires…