News Made Clear · Laden…
Categorie
Regio’s
Werelddelen
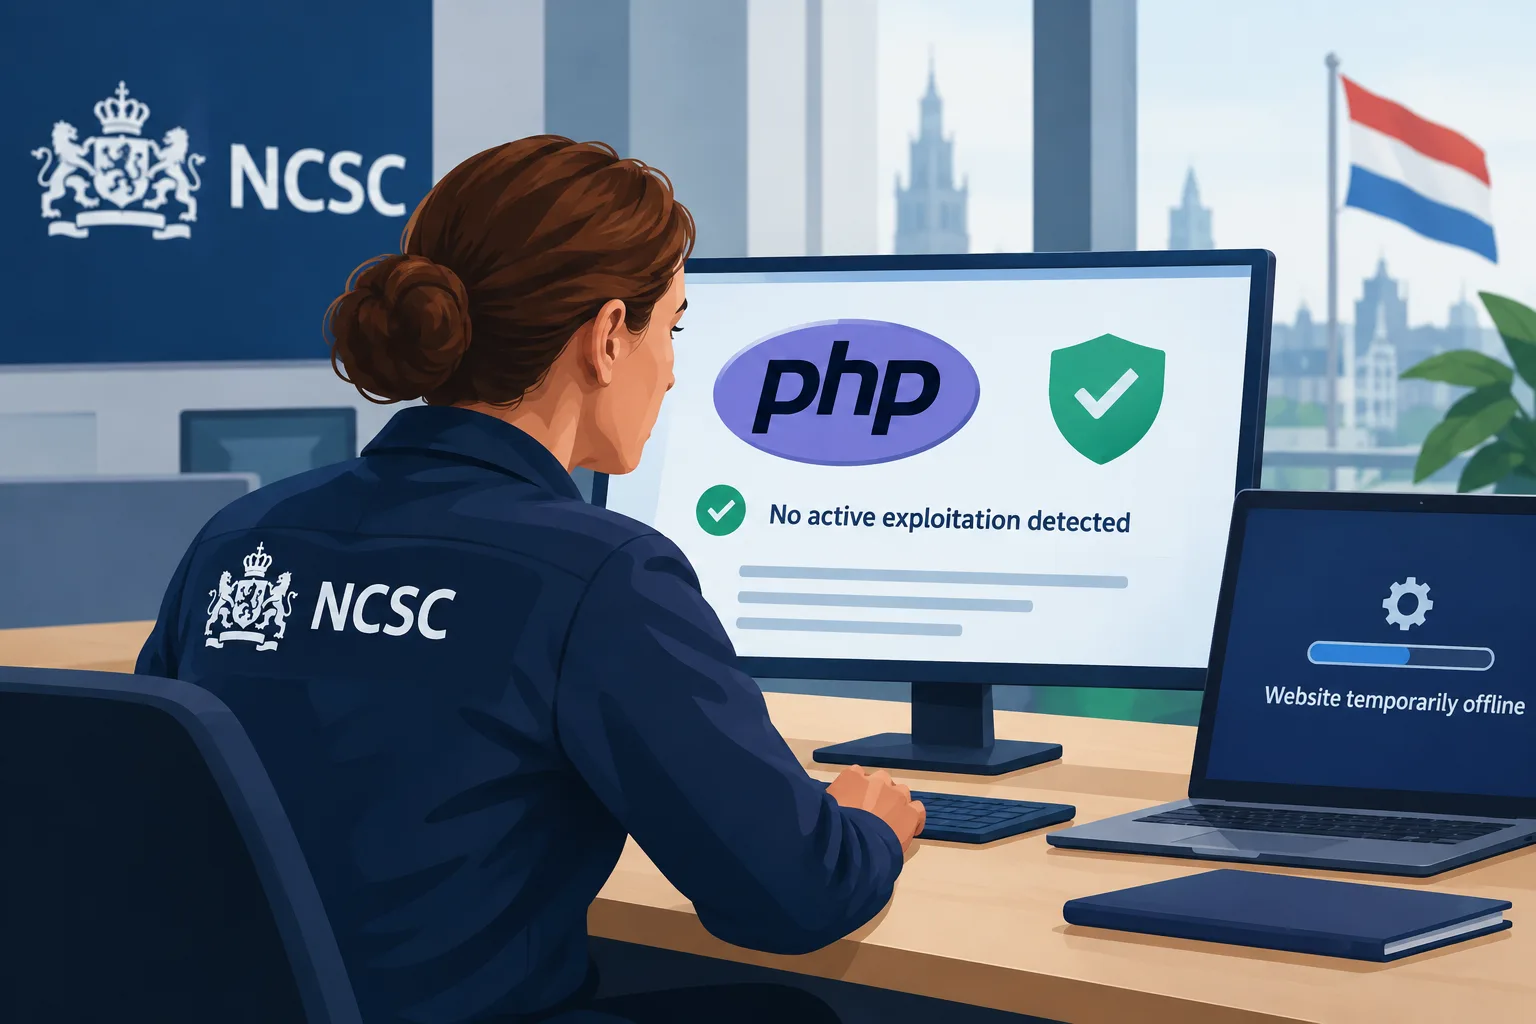
Nederlands cybercentrum meldt geen actieve uitbuiting van kwetsbaarheden in PHP
Statistieken laden…
Het NCSC meldt dat de kwetsbaarheden in PHP tot dusver niet actief worden uitgebuit. Het adviseert organisaties zich voor te bereiden om updates snel te installeren.
Beoordelingsinformatie wordt opgehaald.
Het Nationaal Cyber Security Centrum (NCSC) zegt geen actieve uitbuiting van kwetsbaarheden in PHP te hebben vastgesteld, maar dringt er bij organisaties op aan zich voor te bereiden om beveiligingsupdates te installeren zodra die woensdagmiddag beschikbaar komen. De eigen website van het centrum is uit voorzorg ook tijdelijk offline gehaald. [1]
Hoe weten we dit?
1 vermelde bronnen · bekijk bewijs, beperkingen en bronketens.
Log in om dit artikel een duimpje omhoog of omlaag te geven.
Over deze discussie en AI-vragen
Besloten testdiscussie. Reacties zijn meningen van lezers en worden nog niet automatisch op feiten gecontroleerd. Bewerken kan tot 60 seconden na plaatsing.
De volgorde geldt voor hoofdreacties; antwoorden staan daaronder van oud naar nieuw. Nieuwe reacties en likes kunnen de volgorde wijzigen. Ververs voor de actuele rangschikking.
Reacties laden…