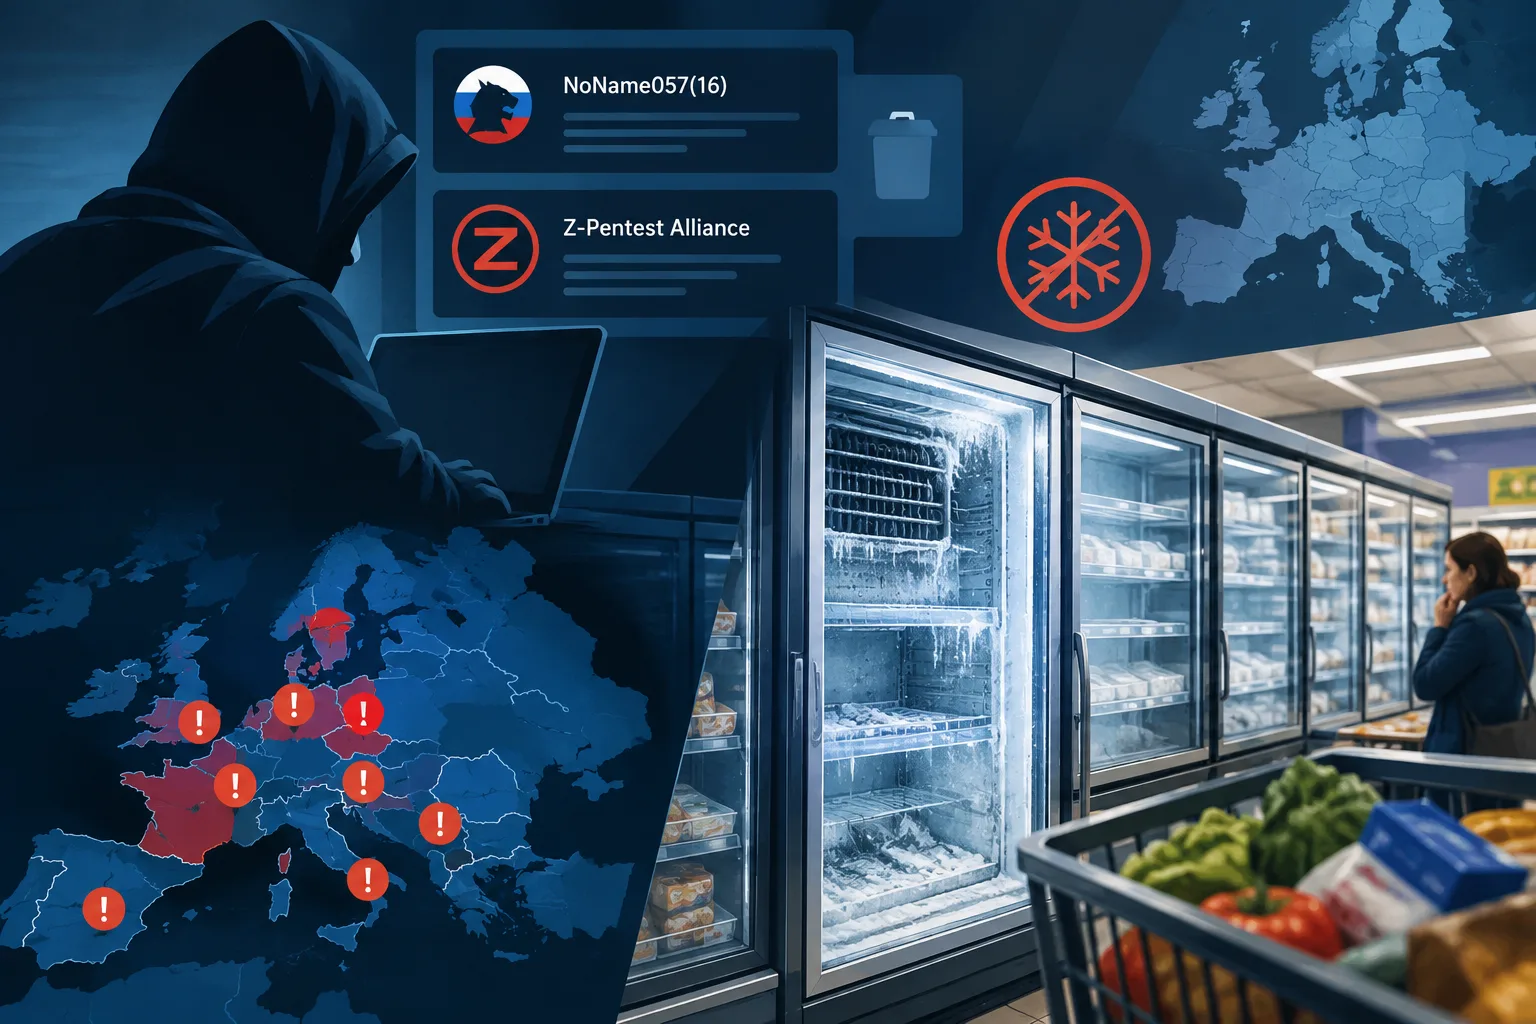
Grupos pró-Rússia reivindicam ataques a freezers de supermercados, mas autoria segue em aberto
Dois grupos pró-Rússia reivindicaram a responsabilidade por ataques que interromperam a refrigeração de supermercados em toda a Europa. Os investigadores ainda não determinaram quem estava por trás deles nem se os incidentes fazem parte de uma única campanha.
Carregando informações de revisão.
A BBC informou que NoName057(16) e Z-Pentest Alliance disseram no Telegram que haviam realizado os ataques juntos. Segundo a emissora, as publicações e os canais foram apagados desde então. Não houve atribuição formal, e um comentarista de segurança cibernética citado pela BBC sugeriu que os grupos talvez estivessem reivindicando ações de outra pessoa.
A interrupção em si está bem documentada. Em 2 de novembro, a publicação de tecnologia BleepingComputer informou que mais de 115 lojas em seis países europeus haviam sido afetadas. Algumas unidades de refrigeração foram desligadas ou colocadas no modo de degelo, e houve perda de alimentos. A rede sueca Coop disse à publicação que sete de suas mais de 800 lojas haviam sido afetadas, e que um sistema começou a gerar calor.
Em uma avaliação publicada em 3 de novembro, antes de a BBC noticiar a reivindicação dos grupos, pesquisadores de segurança da SentinelLABS descreveram grupos pró-Rússia como uma linha de investigação plausível. Mas alertaram que técnicas copiadas e reivindicações oportunistas poderiam fazer incidentes separados parecerem parte de uma única campanha. Registros de acesso ou detalhes verificáveis ainda não divulgados poderiam ajudar os investigadores a vincular um incidente a um operador específico, disseram os pesquisadores.
Uma onda anterior afetou centenas de supermercados franceses em outubro. Na época, a agência de segurança cibernética da França avaliou que interfaces administrativas expostas e senhas fracas estavam envolvidas. A SentinelLABS disse que ainda não se sabia se o mesmo método havia sido usado nos incidentes posteriores.
Entre para avaliar este artigo positivamente ou negativamente.
Sobre esta discussão e as perguntas à IA
Discussão de teste privada. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente. É possível editar por 60 segundos após a publicação.
A ordenação se aplica aos comentários de nível principal; as respostas permanecem em ordem da mais antiga para a mais recente. Novos comentários e curtidas podem alterar a ordem. Atualize para ver a classificação atual.
Carregando comentários…