Senha fraca em conta inativa expôs dados de 3.300 pessoas, diz órgão regulador
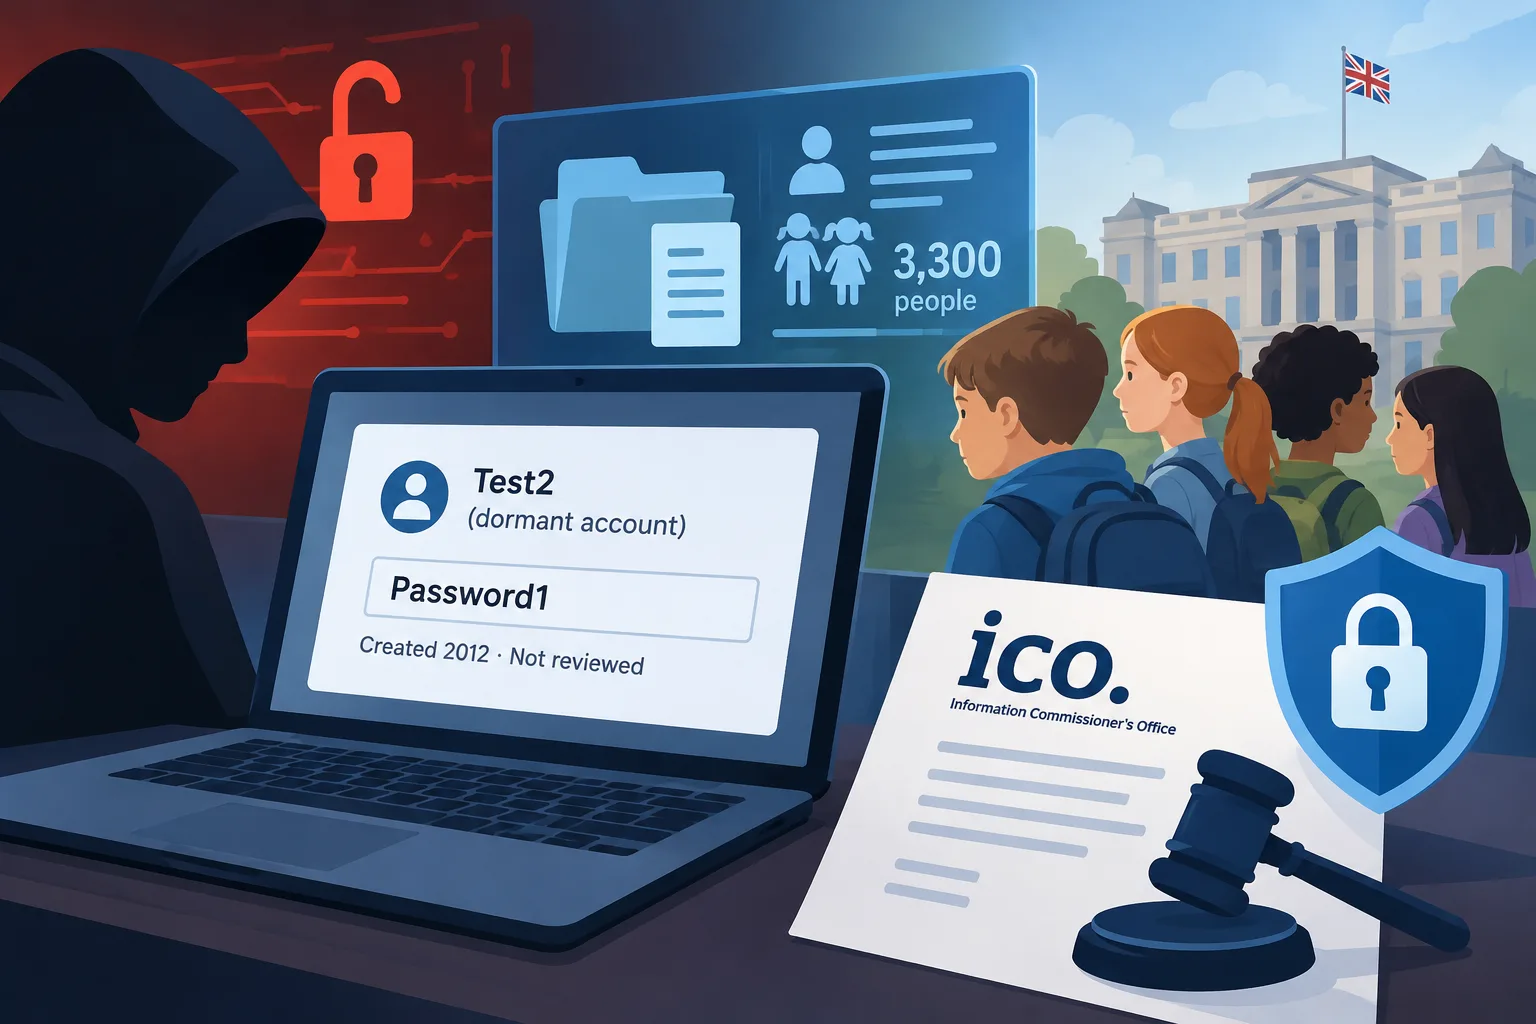
Uma conta inativa que usava a senha “Password1” foi explorada em um ataque de ransomware que expôs informações de 3.300 pessoas, a maioria crianças. A autoridade britânica de proteção de dados repreendeu a empresa de TI e a organização cujos sistemas foram invadidos.
Carregando informações de revisão.
Uma conta de teste inativa protegida pela senha “Password1” foi usada em um ciberataque em 2024 que expôs informações pessoais de 3.300 pessoas, a maioria crianças, segundo o Information Commissioner’s Office (ICO), do Reino Unido. O órgão regulador repreendeu a empresa de TI Ogi Networks Limited (ONL) e a organização do setor público galês Data Cymru pelo incidente. [1]
O ataque de ransomware, em 1º de novembro de 2024, criptografou 182,7 GB de dados e roubou 42 GB dos sistemas da Data Cymru. As informações expostas estavam relacionadas a dois projetos de apoio a crianças e famílias, segundo a reportagem da BBC sobre as conclusões do ICO.
A conta de teste, chamada Test2, foi criada em 2012 e permaneceu ativa por mais de 12 anos sem ser auditada ou removida. O ICO afirmou que a senha poderia ser comprometida em menos de um segundo. Também constatou que contas de administrador em três sistemas afetados usaram a mesma senha durante esse período.
O órgão regulador afirmou que as duas organizações violaram os requisitos do GDPR do Reino Unido ao não proteger adequadamente seus sistemas nem verificar regularmente a eficácia das medidas de segurança. Segundo o ICO, a Data Cymru não havia firmado um acordo de proteção de dados com a ONL, o que deixou uma lacuna na divisão de responsabilidades entre as organizações. O órgão também criticou a Data Cymru por não garantir que a conta inativa fosse identificada e removida ou que recebesse uma senha mais forte.
A ONL afirmou que aceitou as conclusões do ICO e tomou medidas em resposta. Um porta-voz disse que a conta “deveria ter sido removida muito antes de criminosos conseguirem usá-la” e que a empresa contratou especialistas independentes em cibersegurança. O porta-voz afirmou que a violação se limitou ao servidor que a ONL hospedava para a Data Cymru e não afetou informações mantidas para outros clientes.
Desde então, as duas organizações reforçaram os controles de acesso a contas e implementaram revisões periódicas, incluindo autenticação multifator. A ONL afirmou que trabalhou com a Data Cymru, em até uma semana após o ataque, para verificar as contas em sua rede e desativar as que não eram mais necessárias. As organizações assinaram um contrato de processamento de dados em 30 de abril de 2025.
David Doodson, chefe de investigações do ICO, afirmou que as falhas não cabiam a uma única organização. O órgão regulador recomendou que as organizações usem senhas fortes, protejam o acesso remoto com autenticação multifator, revisem as contas regularmente e definam claramente quem é responsável pela cibersegurança quando os serviços são terceirizados.
Entre para avaliar este artigo positivamente ou negativamente.
Da discussão
Discussão de teste privada. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente. É possível editar por 60 segundos após a publicação.
A ordenação se aplica aos comentários de nível principal; as respostas permanecem em ordem da mais antiga para a mais recente. Novos comentários e curtidas podem alterar a ordem. Atualize para ver a classificação atual.
Carregando comentários…