Centro neerlandês de cibersegurança não deteta exploração ativa de vulnerabilidades no PHP
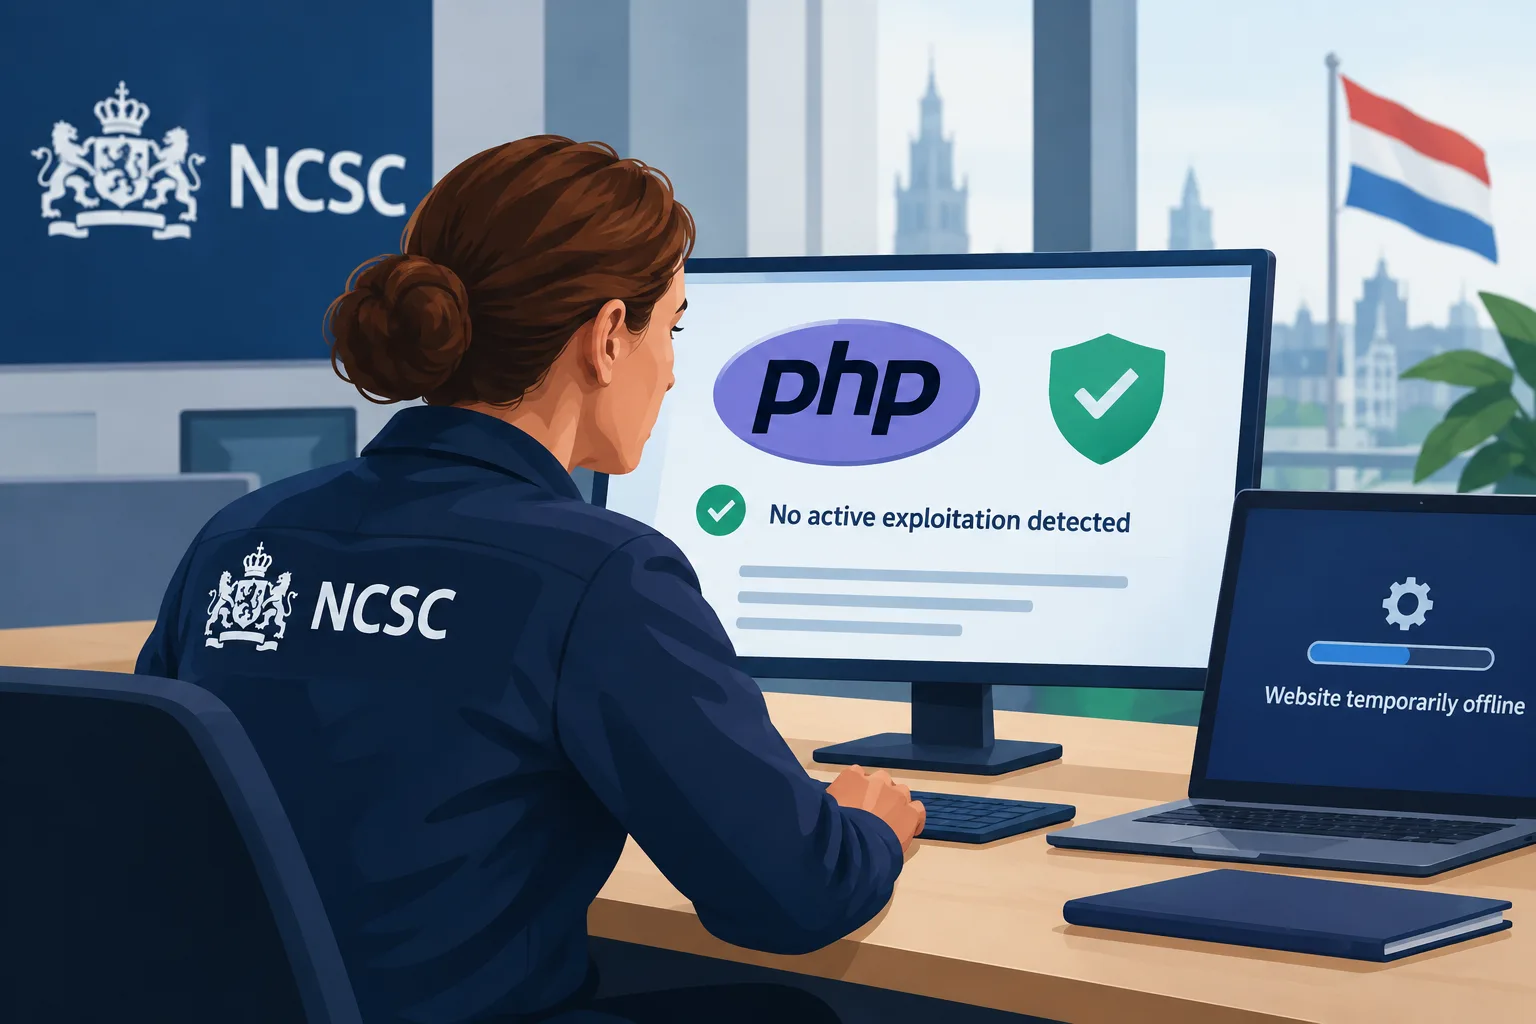
O NCSC não detetou até agora exploração ativa das vulnerabilidades no PHP e aconselha as organizações a prepararem-se para instalar rapidamente as atualizações.
A carregar informação de revisão.
O Centro Nacional de Cibersegurança dos Países Baixos (NCSC) afirma não ter detetado exploração ativa de vulnerabilidades no PHP, mas insta as organizações a prepararem-se para instalar as atualizações de segurança assim que estejam disponíveis, na tarde de quarta-feira. O próprio site do centro também foi temporariamente retirado do ar, por precaução. [1]
Inicie sessão para votar a favor ou contra este artigo.
Da discussão
Debate de teste privado. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente quanto à sua veracidade. É possível editar durante 60 segundos após a publicação.
A ordenação aplica-se aos comentários principais; as respostas continuam ordenadas do mais antigo para o mais recente. Novos comentários e gostos podem alterar a ordem. Atualize a página para ver a classificação atual.
A carregar comentários…