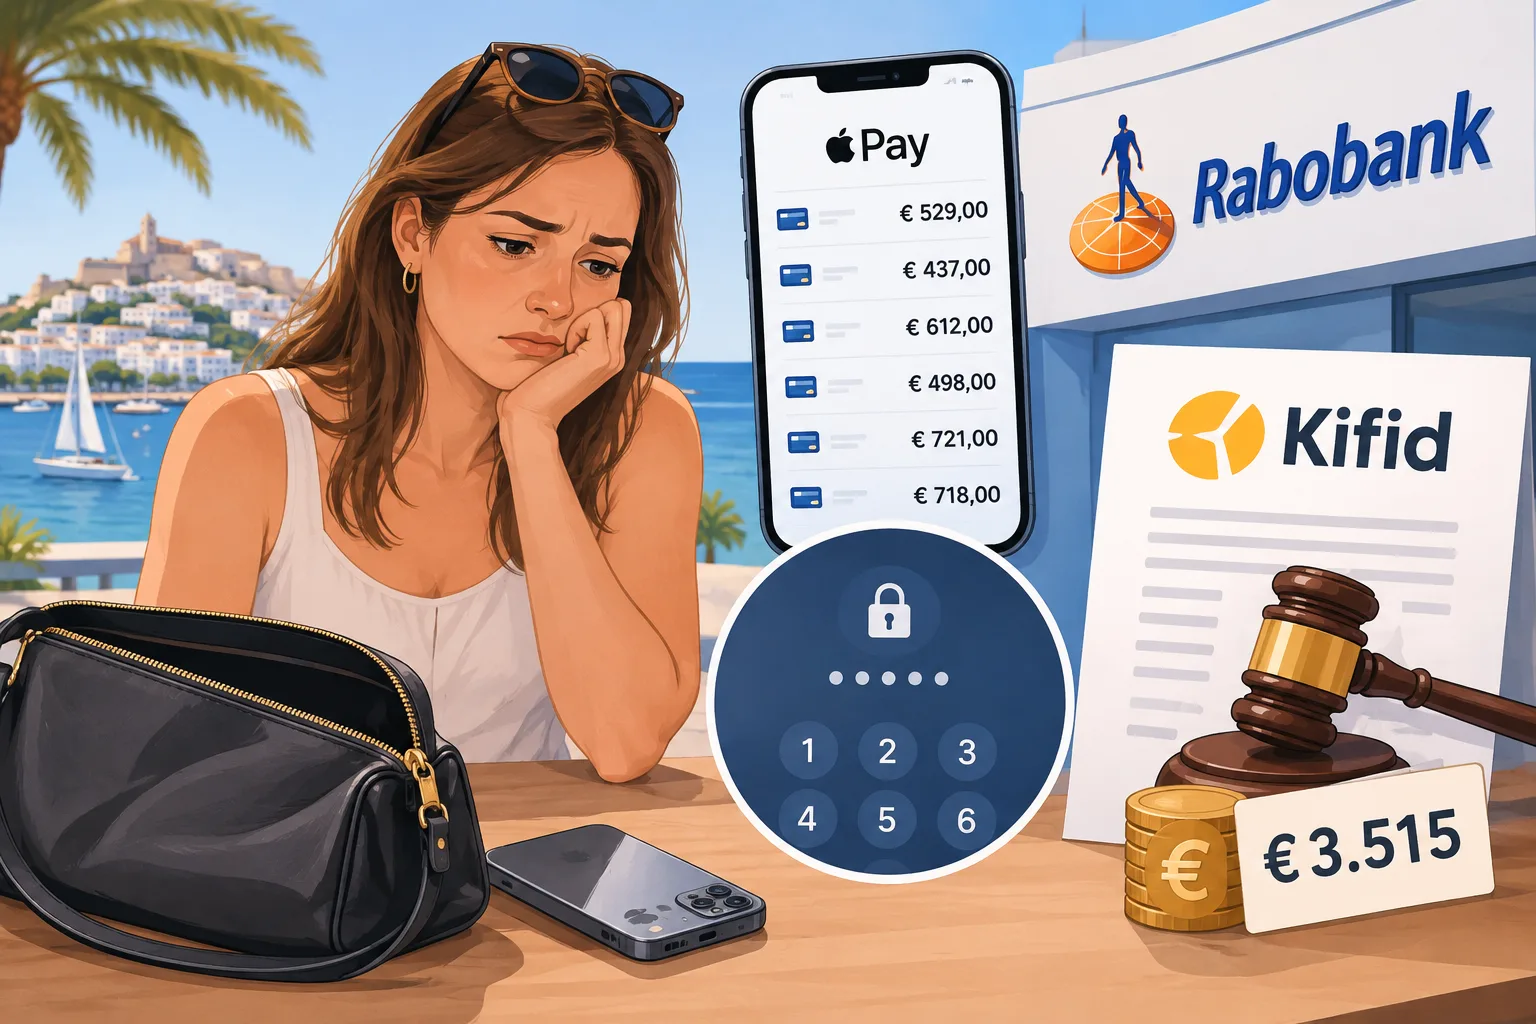
Cliente do Rabobank perde reclamação relativa a 3.515 € em pagamentos não autorizados
O Kifid rejeitou a reclamação da cliente, apesar de ter concluído que as seis transações Apple Pay não foram autorizadas. A comissão de litígios também definiu um novo critério para avaliar a negligência grosseira nestes casos.
A carregar informação de revisão.
Uma cliente do Rabobank terá de suportar a perda de 3.515 € retirados através do Apple Pay depois de o seu telemóvel ter sido roubado, decidiu o Kifid, organismo neerlandês de reclamações financeiras. A sua comissão de litígios concluiu que os pagamentos não foram autorizados, mas considerou que a cliente foi grosseiramente negligente ao proteger os seus códigos de segurança.
A cliente disse que o telemóvel bloqueado foi roubado da sua mala fechada numa festa, enquanto estava de férias em Ibiza. Participou o roubo à polícia e contestou seis pagamentos efetuados em outubro de 2025. O Rabobank contestou a sua versão de que os pagamentos tinham sido feitos sem o seu consentimento.
A comissão afirmou que o banco demonstrou que duas transações tinham sido autenticadas com o código de acesso do telemóvel, mas que isso, por si só, não provava que a cliente tivesse consentido. Quanto às outras quatro, o banco não apresentou provas suficientes de autenticação. Por isso, a comissão considerou que os seis pagamentos não foram autorizados.
Em geral, os bancos são obrigados a reembolsar os pagamentos não autorizados. As exceções incluem a fraude e o incumprimento deliberado ou por negligência grosseira das obrigações de segurança do cliente.
A comissão do Kifid afirmou que, normalmente, cabe ao banco provar a negligência grosseira, mas que a cliente tinha de dar mais pormenores sobre acontecimentos do seu conhecimento. Segundo a comissão, ela não explicou como outra pessoa obteve os códigos de segurança do telemóvel, pelo que se presumiu que tinha falhado gravemente em mantê-los secretos. A decisão não estabeleceu como outra pessoa obteve acesso.
Na decisão, a comissão de litígios do Kifid definiu um novo critério para a negligência grosseira: saber se o pagador fez ou deixou de fazer algo que um pagador razoável e prudente nunca faria ou deixaria de fazer. A comissão afirmou que o critério se destinava a todos os casos de pagamentos não autorizados, incluindo burlas em que alguém se faz passar por um banco, e que cada caso deve ser avaliado de acordo com as suas circunstâncias.
A decisão, proferida em 29 de outubro e publicada em 5 de novembro, é vinculativa. A comissão afirmou que era possível recorrer para o conselho de recurso do Kifid no prazo de seis semanas a contar do envio da decisão.
Inicie sessão para votar a favor ou contra este artigo.
Sobre esta discussão e as perguntas à IA
Debate de teste privado. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente quanto à sua veracidade. É possível editar durante 60 segundos após a publicação.
A ordenação aplica-se aos comentários principais; as respostas continuam ordenadas do mais antigo para o mais recente. Novos comentários e gostos podem alterar a ordem. Atualize a página para ver a classificação atual.
A carregar comentários…