Ministro britânico da IA defende capacidade estatal a par da regulação da IA
Narayan quer que o Reino Unido desenvolva capacidade em IA, em vez de se limitar a estabelecer regras para a tecnologia. Um ensaio governamental de cibersegurança publicado mostra como a IA foi utilizada, mas não explica a afirmação de que um exercício identificou 500 novas vulnerabilidades.
A carregar informação de revisão.
O Reino Unido precisa de desenvolver competências em IA dentro do Governo, além de regular a tecnologia, disse à BBC Kanishka Narayan, ministro da IA. Defendeu que o público britânico e as suas instituições democráticas devem exercer poder sobre a IA, em vez de a deixarem nas mãos de «magnatas da tecnologia e oligarcas».
Numa entrevista ao podcast *Political Thinking*, da BBC, Narayan disse que desenvolver IA no Reino Unido ajudaria o país a moldar as condições de trabalho e a reduzir a dependência de outros países em matéria de tecnologia essencial. Comparou a dimensão da mudança à Revolução Industrial, mas alertou para que não se repetisse uma transição que, segundo afirmou, foi dolorosa para demasiadas pessoas. Não mencionou nenhuma empresa nem executivo do setor tecnológico.
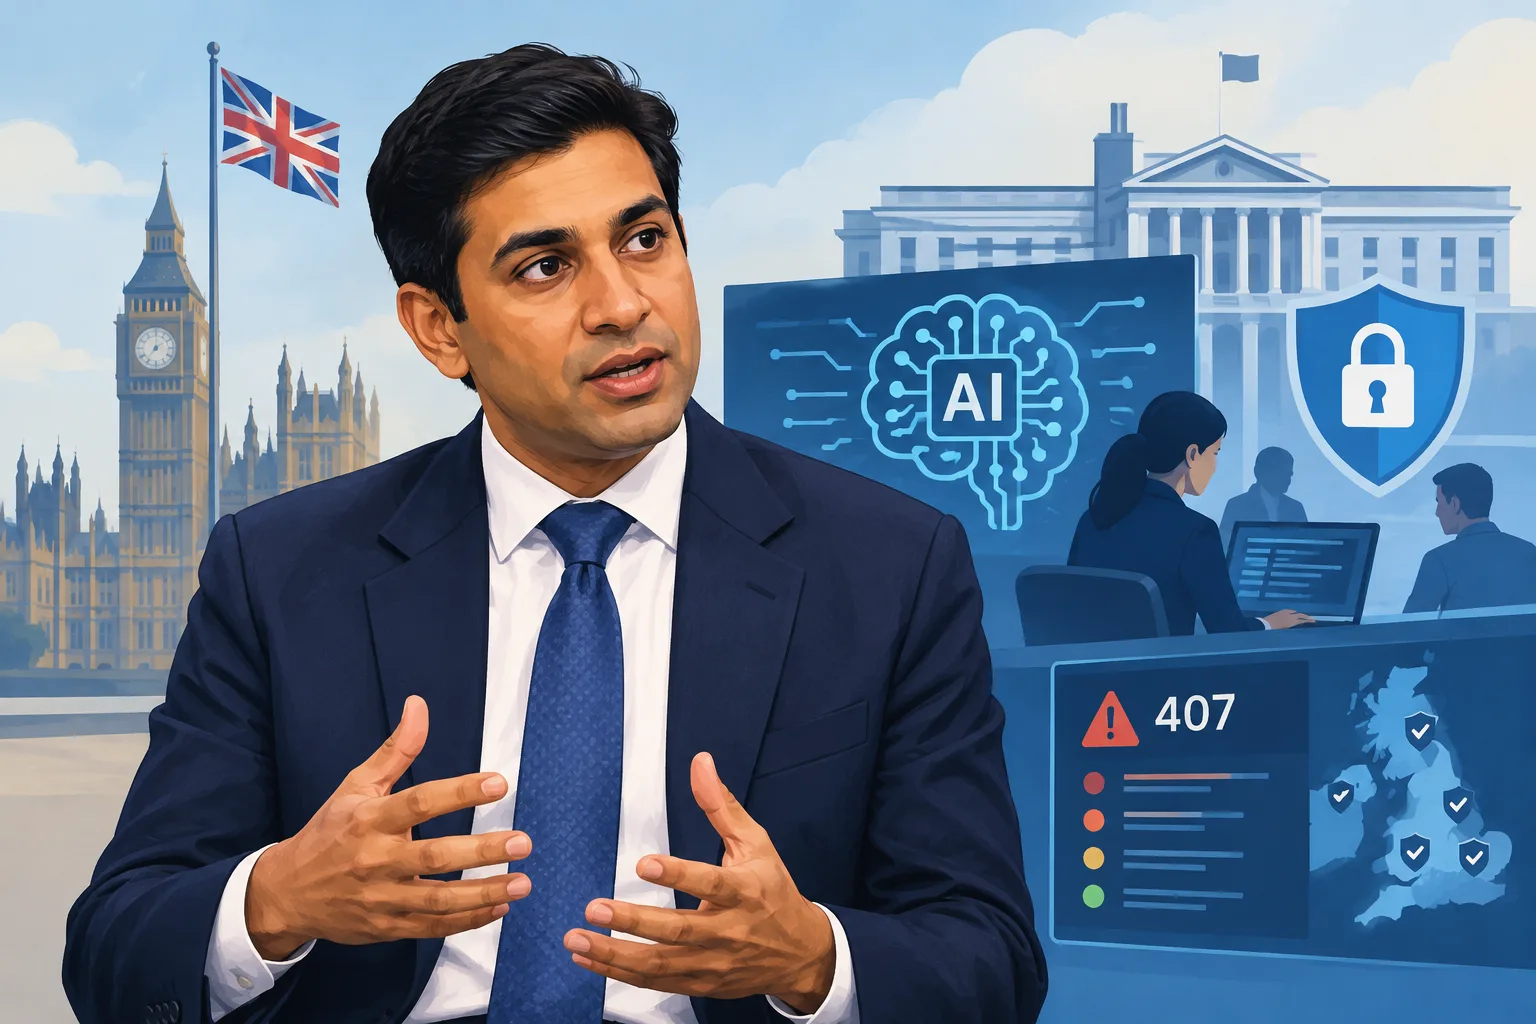
Como exemplo do que o Governo poderia fazer com IA, Narayan disse que um exercício de 13.000 libras tinha identificado 500 novas vulnerabilidades em sistemas do setor público. Um estudo de caso do Governo associa a mesma quantia a um ensaio de cibersegurança com a duração de um mês, realizado em nove organizações, mas regista 407 conclusões. Algumas eram desconhecidas; outras já eram conhecidas e estavam abrangidas por salvaguardas existentes. As agências envolvidas afirmam que todas as vulnerabilidades críticas identificadas nesse ensaio foram corrigidas.
O estudo de caso não esclarece se o número referido por Narayan diz respeito a outro exercício ou a uma forma diferente de contar. Especifica também que as 13.000 libras foram gastas na utilização de modelos de IA, e não no custo total do ensaio, que incluiu verificações humanas e ferramentas convencionais de análise de segurança.
No início de outubro, o Governo afirmou que dois projetos-piloto tinham ajudado a identificar e a corrigir mais de 1.000 potenciais vulnerabilidades cibernéticas. Anunciou planos para alargar o trabalho e disse que iria estudar proteções jurídicas mais fortes contra riscos relacionados com a IA; essas medidas adicionais não foram apresentadas como já estando em vigor.
Inicie sessão para votar a favor ou contra este artigo.
Da discussão
Debate de teste privado. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente quanto à sua veracidade. É possível editar durante 60 segundos após a publicação.
A ordenação aplica-se aos comentários principais; as respostas continuam ordenadas do mais antigo para o mais recente. Novos comentários e gostos podem alterar a ordem. Atualize a página para ver a classificação atual.
A carregar comentários…