Oracle lança correção para Java enquanto o NCSC neerlandês alerta para risco de tomada de controlo
O NCSC neerlandês afirma que a exploração é difícil, mas que um ataque bem-sucedido poderia permitir tomar o controlo do ambiente Java afetado. A Oracle lançou uma correção para uma das vulnerabilidades identificadas.
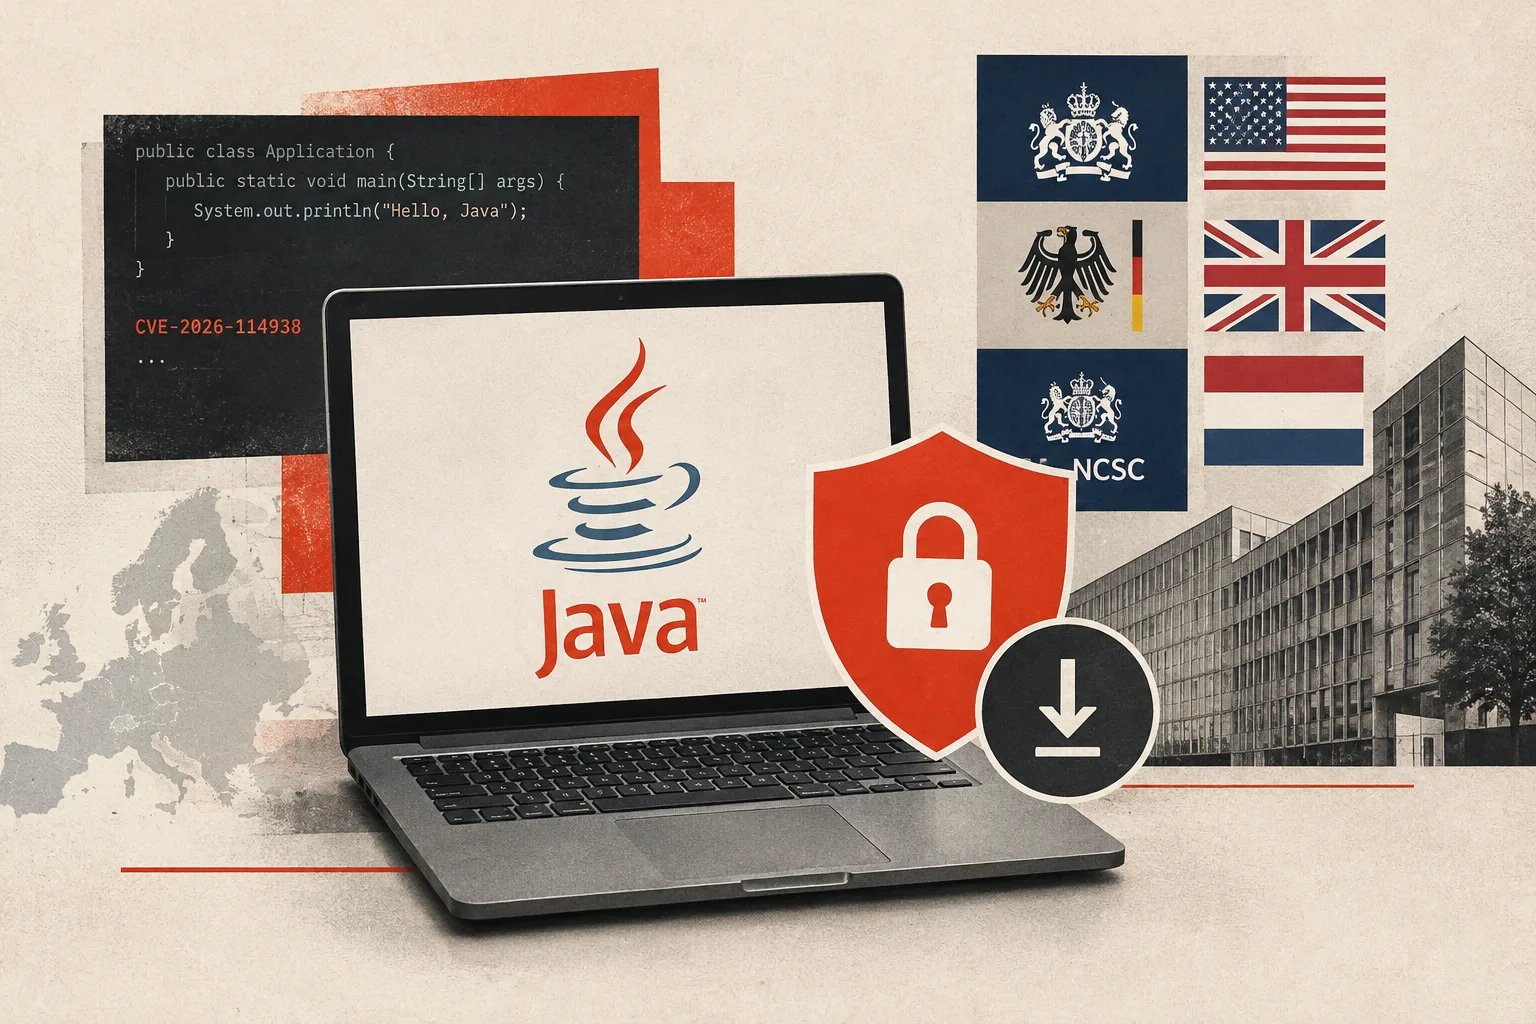
Vários países estão a instar as organizações a atualizar o Java, depois de agências de segurança terem alertado para uma vulnerabilidade que poderia permitir aos atacantes tomar o controlo de um ambiente Java afetado. A Oracle lançou uma correção, e o Centro Nacional de Cibersegurança neerlandês (NCSC) afirma que explorar a falha não é simples.
O aviso do NCSC enumera várias vulnerabilidades no Oracle Java SE e no GraalVM. Uma delas, CVE-2026-114938, é identificada pela Oracle como explorável remotamente, sem autenticação. A atualização de segurança de novembro da Oracle inclui uma correção para esta vulnerabilidade; a lista de versões afetadas da empresa inclui Java SE 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 e 27.0.1.0.3.
O artigo refere que as agências de cibersegurança dos EUA e da Alemanha instaram os utilizadores a instalar prontamente as atualizações disponíveis, enquanto o serviço britânico de cibersegurança apelou às organizações para atualizarem os seus sistemas. Refere também que as agências não tinham observado ataques bem-sucedidos. Os utilizadores de Java devem comparar a versão instalada com as orientações de atualização da Oracle.
Inicie sessão para votar a favor ou contra este artigo.
Da discussão
Debate de teste privado. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente quanto à sua veracidade. É possível editar durante 60 segundos após a publicação.
A ordenação aplica-se aos comentários principais; as respostas continuam ordenadas do mais antigo para o mais recente. Novos comentários e gostos podem alterar a ordem. Atualize a página para ver a classificação atual.
A carregar comentários…