EU-Lebensmittelsicherheit nach Störungen bei Kühlanlagen nicht gefährdet, sagt Kommissar
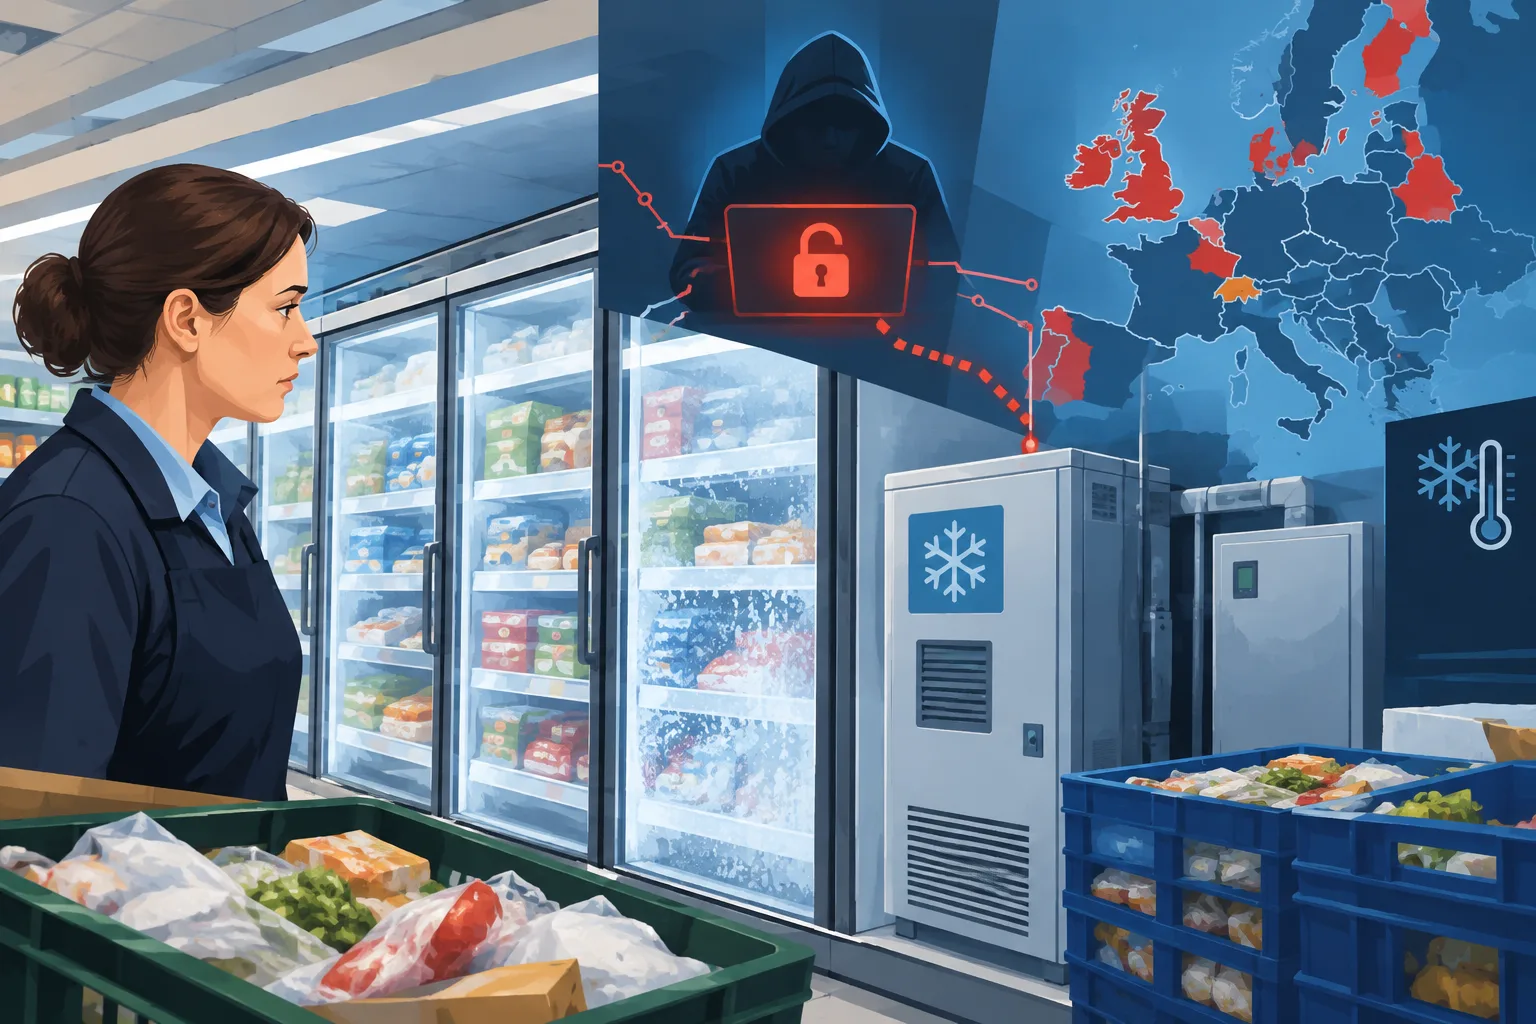
Probleme mit Kühlanlagen in Supermärkten haben Geschäfte in mehreren europäischen Ländern dazu gezwungen, Lebensmittel zu entsorgen. Einige Händler haben Cyberangriffe bestätigt, während andere noch ermitteln.
Was hat sich geändert? · 03.11.26, 00:41 UTC
Prüfinformationen werden geladen.
Ein mutmaßlicher Cyberangriff auf Kühlanlagen von Supermärkten in sieben europäischen Ländern hat erneut Besorgnis über die Sicherheit internetfähiger Geräte ausgelöst – von Ladenkühltruhen bis hin zu Industriemaschinen und Haushaltsgeräten.
Die Vorfälle zeigen weder, dass gewöhnliche Haushaltsgeräte gezielt angegriffen werden, noch dass jedes vernetzte System übernommen werden kann. Forschende haben jedoch mehr als 800 Kühl- und Gebäudesteuerungsschnittstellen gefunden, die mit britischen Einzelhändlern verbunden und über das öffentliche Internet erreichbar sind. Das bedeutet nicht, dass sie gehackt werden können; Angreifer könnten sie jedoch über schwache Passwörter oder Softwarefehler ausnutzen.
Das britische Nationale Zentrum für Cybersicherheit (NCSC) erklärte, es arbeite mit internationalen Partnern und der Branche daran, die Vorfälle in den Supermärkten zu verstehen, und wisse von keinen Auswirkungen auf Großbritannien. Das British Retail Consortium bezeichnete Cybervorfälle als große Sorge für den Einzelhandel.
Von Kühltruhen bis zur Infrastruktur
Die Internetverbindung eines Geräts kann es erleichtern, dieses aus der Ferne zu überwachen und zu steuern, zugleich aber auch einen Angriffsweg eröffnen. Der Cybersicherheitsforscher Tom Hegel sagte, Einzelhändler müssten klären, wer für die Sicherung der Geräte verantwortlich sei, nicht nur für deren Reparatur. Wenn ein Angreifer ihre Steuerung verändern könne, sagte er, ließe sich eine legitime Funktion wie das Abtauen dazu nutzen, den Betrieb zu stören und Waren zu beschädigen.
Die Risiken beschränken sich nicht auf Geschäfte. Vernetzte Systeme helfen dabei, Fahrzeuge, Industriemaschinen, Kraftwerke und Wassernetze zu steuern. Der Sicherheitsexperte Ken Munro sagte, britische Versorgungsunternehmen schützten diese Verbindungen im Allgemeinen gut. Zugleich warnte er, dass die Standards international unterschiedlich seien und kleinere Betreiber womöglich noch auf ältere Geräte setzten.
Frühere Demonstrationen zeigen, was schiefgehen kann: Forschende legten 2015 eine Sicherheitslücke in einem Samsung-Smart-Kühlschrank offen und hackten einen Jeep aus der Ferne über dessen internetverbundenes Unterhaltungssystem. Die Fahrzeugindustrie verbesserte anschließend ihre Sicherheitsvorkehrungen. Diese Beispiele belegen nicht, dass bei den aktuellen Vorfällen in den Supermärkten dieselben Schwachstellen ausgenutzt wurden.
Die Angriffe folgen zudem auf Ransomware-Attacken, die 2025 die britischen Einzelhändler M&S und Co-op störten, die Frischwarenlieferungen beeinträchtigten und einige Regale leer ließen. Bei den früheren Vorfällen waren die Systeme der Einzelhändler betroffen; sie zeigen nicht, dass Kühlanlagen kompromittiert wurden.
Seit April 2024 müssen Hersteller bestimmter vernetzter Verbrauchergeräte in Großbritannien gesetzlich Mindeststandards für Cybersicherheit erfüllen, darunter Vorgaben zu Passwörtern und Sicherheitsupdates. Der frühere NCSC-Chef Ciaran Martin sagte, Hersteller müssten mehr tun, um sicherere Produkte anzubieten. Er riet Verbraucherinnen und Verbrauchern, Updates zu installieren und, sofern verfügbar, die Multi-Faktor-Authentifizierung zu nutzen.
Aktualisierung
Der EU-Kommissar für Landwirtschaft und Ernährung, Christophe Hansen, sagte am 2. November, die Angriffe seien ein gezielter Versuch, die Lebensmittelversorgung der EU zu stören und das Vertrauen der Verbraucher zu untergraben, berichtete Reuters. Die Lebensmittelsicherheit sei derzeit nicht gefährdet, sagte er, doch Lebensmittelverschwendung und die Auswirkungen auf Unternehmen seien real.
Lebensmittelgeschäfte in mindestens sieben Ländern meldeten Probleme mit Kühlanlagen: Belgien, Estland, Finnland, Irland, Luxemburg, die Niederlande und Schweden, so AFP. Einige Unternehmen bestätigten Cyberangriffe, während andere die Ursache noch untersuchten.
In Belgien erklärte Carrefour, ein Cyberangriff habe 15 seiner mehr als 700 Geschäfte betroffen. Delhaize meldete einen IT-Vorfall, der Kühlsysteme betraf – in Dutzenden Geschäften, vor allem in Belgien und einigen wenigen in Luxemburg. In Finnland erklärte der Einzelhändler Kesko, er untersuche ungewöhnliche Temperaturen und schließe eine Beeinflussung über sein Netzwerk nicht aus.
In Irland erklärte Musgrave, die Kühlsysteme von 13 SuperValu-Filialen seien betroffen gewesen; gekühlte und tiefgekühlte Produkte seien vorsorglich aus dem Verkauf genommen worden. Am Montagnachmittag teilte das Unternehmen mit, der Vorfall sei behoben und die Geschäfte würden wieder aufgefüllt.
Den Problemen war im Oktober ein Cyberangriff auf Hunderte Kühlsysteme in Frankreich vorausgegangen. Belgiens Cybersicherheitszentrum erklärte gegenüber The Record, es wisse nicht, wer hinter dem jüngsten Angriff stecke. Unbekannt ist auch, ob dieselben Täter für den Vorfall in Frankreich verantwortlich waren.
Melden Sie sich an, um diesen Artikel positiv oder negativ zu bewerten.
Über diese Diskussion und KI-Fragen
Private Testdiskussion. Kommentare geben die Ansichten von Leserinnen und Lesern wieder und werden noch nicht automatisch auf Fakten geprüft. Nach dem Veröffentlichen kann der Text 60 Sekunden lang bearbeitet werden.
Die Sortierung gilt für Kommentare der obersten Ebene; Antworten bleiben chronologisch, beginnend mit den ältesten. Neue Kommentare und Likes können die Reihenfolge ändern. Aktualisieren Sie die Seite, um die aktuelle Rangfolge zu sehen.
Kommentare werden geladen …