News Made Clear · Chargement…
Catégorie
Régions
Continents
Sujets
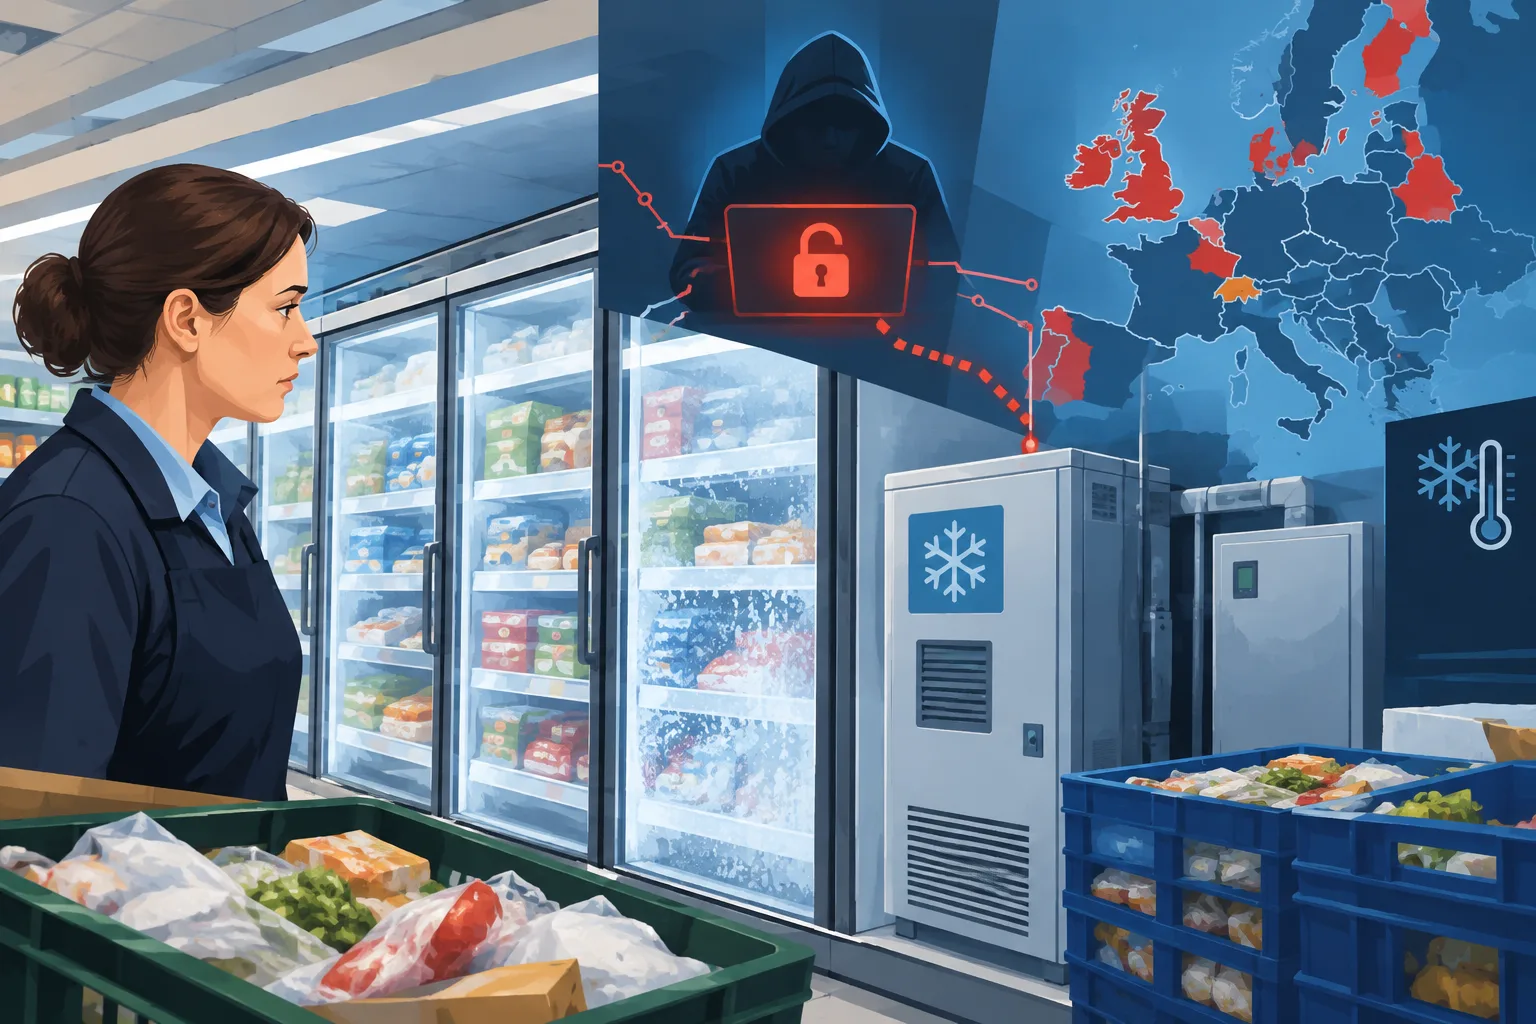
La sécurité alimentaire de l’UE n’est pas menacée après les incidents de réfrigération, affirme le commissaire
Chargement des statistiques…
Des problèmes de réfrigération dans des supermarchés ont contraint des magasins de plusieurs pays européens à jeter des aliments. Certains détaillants ont confirmé des cyberattaques, tandis que d’autres enquêtent encore.
Qu’est-ce qui a changé ? · 03/11/2026 00:41 UTC
Chargement des informations de révision.
Une cyberattaque présumée contre les systèmes de réfrigération de supermarchés dans sept pays européens ravive les inquiétudes concernant la sécurité des équipements connectés à Internet, des congélateurs de magasin aux machines industrielles et aux appareils ménagers.
Ces incidents ne montrent pas que les appareils domestiques ordinaires sont ciblés ni que tous les systèmes connectés peuvent être pris de contrôle. Des chercheurs ont toutefois repéré plus de 800 interfaces de réfrigération et de gestion des bâtiments liées à des détaillants britanniques et accessibles sur l’Internet public. Cela ne signifie pas qu’elles peuvent être piratées ; elles pourraient être exposées à des attaquants exploitant des mots de passe faibles ou des failles logicielles.
Le Centre national britannique de cybersécurité (NCSC) a déclaré travailler avec des partenaires internationaux et le secteur pour comprendre les incidents dans les supermarchés, et ne pas avoir connaissance d’un impact au Royaume-Uni. Le British Retail Consortium a qualifié les incidents cyber de préoccupation majeure pour les détaillants.
Des congélateurs aux infrastructures
La connexion à Internet d’un appareil peut faciliter sa surveillance et son contrôle à distance, mais elle peut aussi ouvrir une voie d’attaque. Le chercheur en cybersécurité Tom Hegel a déclaré que les détaillants devaient déterminer qui était chargé de sécuriser les équipements, et pas seulement de les réparer. Si un attaquant peut en modifier les commandes, une fonction légitime comme le dégivrage pourrait servir à perturber les opérations et à endommager les stocks, a-t-il dit.
Les risques ne se limitent pas aux magasins. Les systèmes connectés contribuent à la gestion des véhicules, des machines industrielles, des centrales électriques et des réseaux d’eau. L’expert en sécurité Ken Munro a déclaré que les services publics britanniques protégeaient généralement bien ces connexions, tout en avertissant que les normes variaient à l’échelle internationale et que de petits opérateurs pouvaient encore dépendre d’équipements plus anciens.
Des démonstrations passées montrent ce qui peut mal tourner : en 2015, des chercheurs ont révélé une vulnérabilité dans un réfrigérateur intelligent Samsung, et une Jeep a été piratée à distance par l’intermédiaire de son système de divertissement connecté à Internet. L’industrie automobile a ensuite renforcé la sécurité. Ces exemples ne prouvent pas que les incidents actuels dans les supermarchés reposaient sur les mêmes failles.
Ces attaques surviennent également après les perturbations causées par des rançongiciels chez les détaillants britanniques M&S et Co-op en 2025, qui ont affecté les livraisons de produits frais et laissé certains rayons vides. Ces incidents antérieurs concernaient les systèmes des détaillants ; ils ne démontrent pas que les équipements de réfrigération ont été compromis.
Comment le savons-nous ?
8 sources répertoriées · explorez les éléments de preuve, les limites et la provenance.
Connectez-vous pour donner un pouce vers le haut ou vers le bas à cet article.
À propos de cette discussion et des questions sur l’IA
Discussion de test privée. Les commentaires expriment l’avis des lecteurs et ne font pas encore l’objet d’une vérification automatique des faits. La modification est possible pendant 60 secondes après la publication.
Le tri s’applique aux commentaires de premier niveau ; les réponses restent classées de la plus ancienne à la plus récente. Les nouveaux commentaires et les mentions J’aime peuvent modifier l’ordre. Actualisez pour voir le classement actuel.
Chargement des commentaires…