News Made Clear · Chargement…
Catégorie
Régions
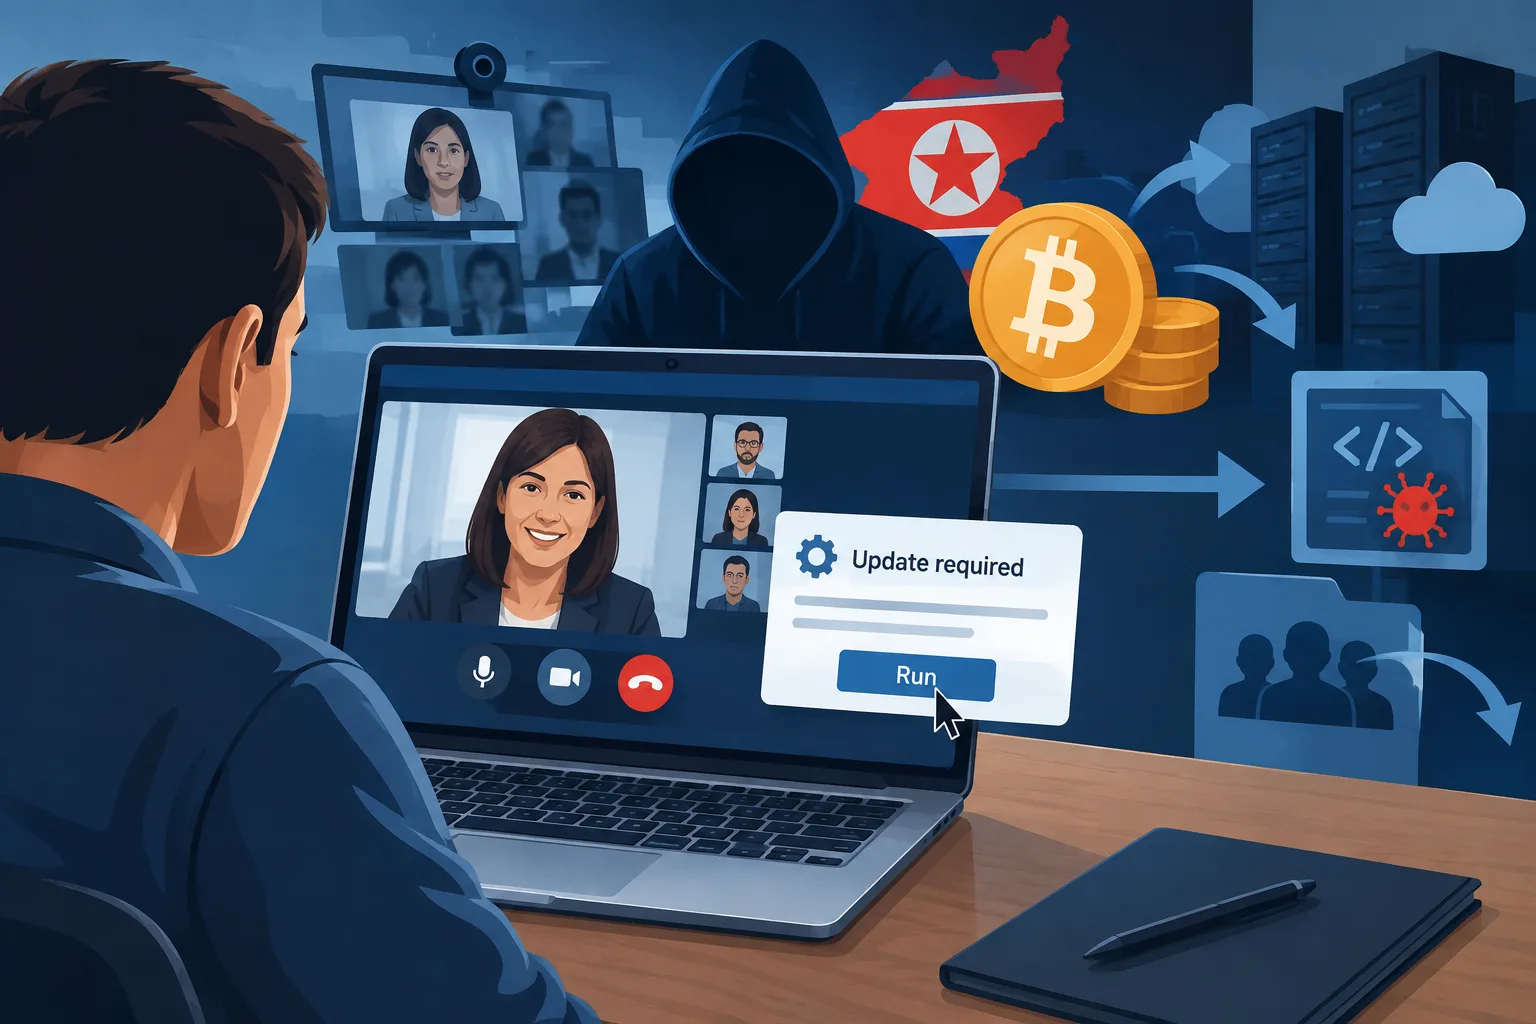
Le FBI relie une arnaque aux faux appels vidéo à plus de 400 millions de dollars de vols de cryptomonnaies
Chargement des statistiques…
Les autorités américaines affirment avoir démantelé une infrastructure utilisée dans une arnaque où des fraudeurs se font passer pour des contacts de confiance afin de viser des détenteurs de cryptomonnaies et des développeurs de logiciels.
Chargement des informations de révision.
Dans une alerte publiée le 12 novembre, le FBI a déclaré que la campagne, qu’il appelle FaceStealer, avait permis de voler plus de 400 millions de dollars en cryptomonnaies au cours des 18 mois précédents. Il a attribué ces activités à des pirates informatiques parrainés par l’État nord-coréen. L’alerte n’expliquait pas comment ce chiffre avait été calculé ni sur quels éléments reposait l’attribution.
Le ministère américain de la Justice a déclaré que les autorités avaient démantelé une infrastructure cloud utilisée dans l’arnaque. Le FBI a également saisi plus de 900 vidéos de victimes enregistrées par webcam, en vertu d’un mandat fédéral.
Nieuws.nl a décrit les 900 vidéos comme des hypertrucages. Le FBI, toutefois, les présente comme des enregistrements de victimes réalisés par webcam et affirme que l’arnaque repose encore très largement sur de vraies images. Il indique que les pirates ont également commencé à utiliser des hypertrucages générés par l’IA représentant des personnalités du secteur des cryptomonnaies. Ce chiffre désigne des vidéos, et non le nombre de personnes ayant perdu de l’argent.
Selon les autorités américaines, les attaquants envoient des invitations depuis des comptes piratés appartenant à des victimes antérieures. Les personnes ciblées sont dirigées vers de fausses réunions Zoom ou Microsoft Teams, où des enregistrements donnent l’impression qu’un contact de confiance s’est joint à la réunion. Un prétendu correctif à un problème audio ou à un autre problème technique installe ensuite un logiciel malveillant, donnant aux attaquants accès aux cryptomonnaies ou à d’autres systèmes. Les images de la nouvelle victime et ses contacts peuvent ensuite servir à en approcher d’autres.
Le FBI a déclaré que la campagne avait également visé des développeurs de logiciels libres. Dans un cas, a-t-il indiqué, des pirates ont utilisé les accès d’un responsable de la maintenance pour ajouter des composants malveillants à une bibliothèque JavaScript très utilisée, mais la compromission a été détectée avant qu’elle ne se propage largement.
La société de cybersécurité JUMPSEC a indiqué en juillet avoir examiné le code d’un kit similaire de fausses réunions. Elle a attribué avec un niveau de confiance élevé la campagne étudiée à BlueNoroff, un groupe lié à la Corée du Nord.
Par ailleurs, le ministère de la Justice a déclaré avoir obtenu une autorisation judiciaire pour saisir ou bloquer plus de 1,2 milliard de dollars parmi les fonds gelés à la suite du piratage de Binance en octobre. Le FBI a attribué ce vol à un autre groupe nord-coréen ; la Corée du Nord a nié toute implication dans l’attaque contre Binance
Connectez-vous pour donner un pouce vers le haut ou vers le bas à cet article.
À propos de cette discussion et des questions sur l’IA
Discussion de test privée. Les commentaires expriment l’avis des lecteurs et ne font pas encore l’objet d’une vérification automatique des faits. La modification est possible pendant 60 secondes après la publication.
Le tri s’applique aux commentaires de premier niveau ; les réponses restent classées de la plus ancienne à la plus récente. Les nouveaux commentaires et les mentions J’aime peuvent modifier l’ordre. Actualisez pour voir le classement actuel.
Chargement des commentaires…