News Made Clear · Laden…
Categorie
Regio’s
Werelddelen
Onderwerpen
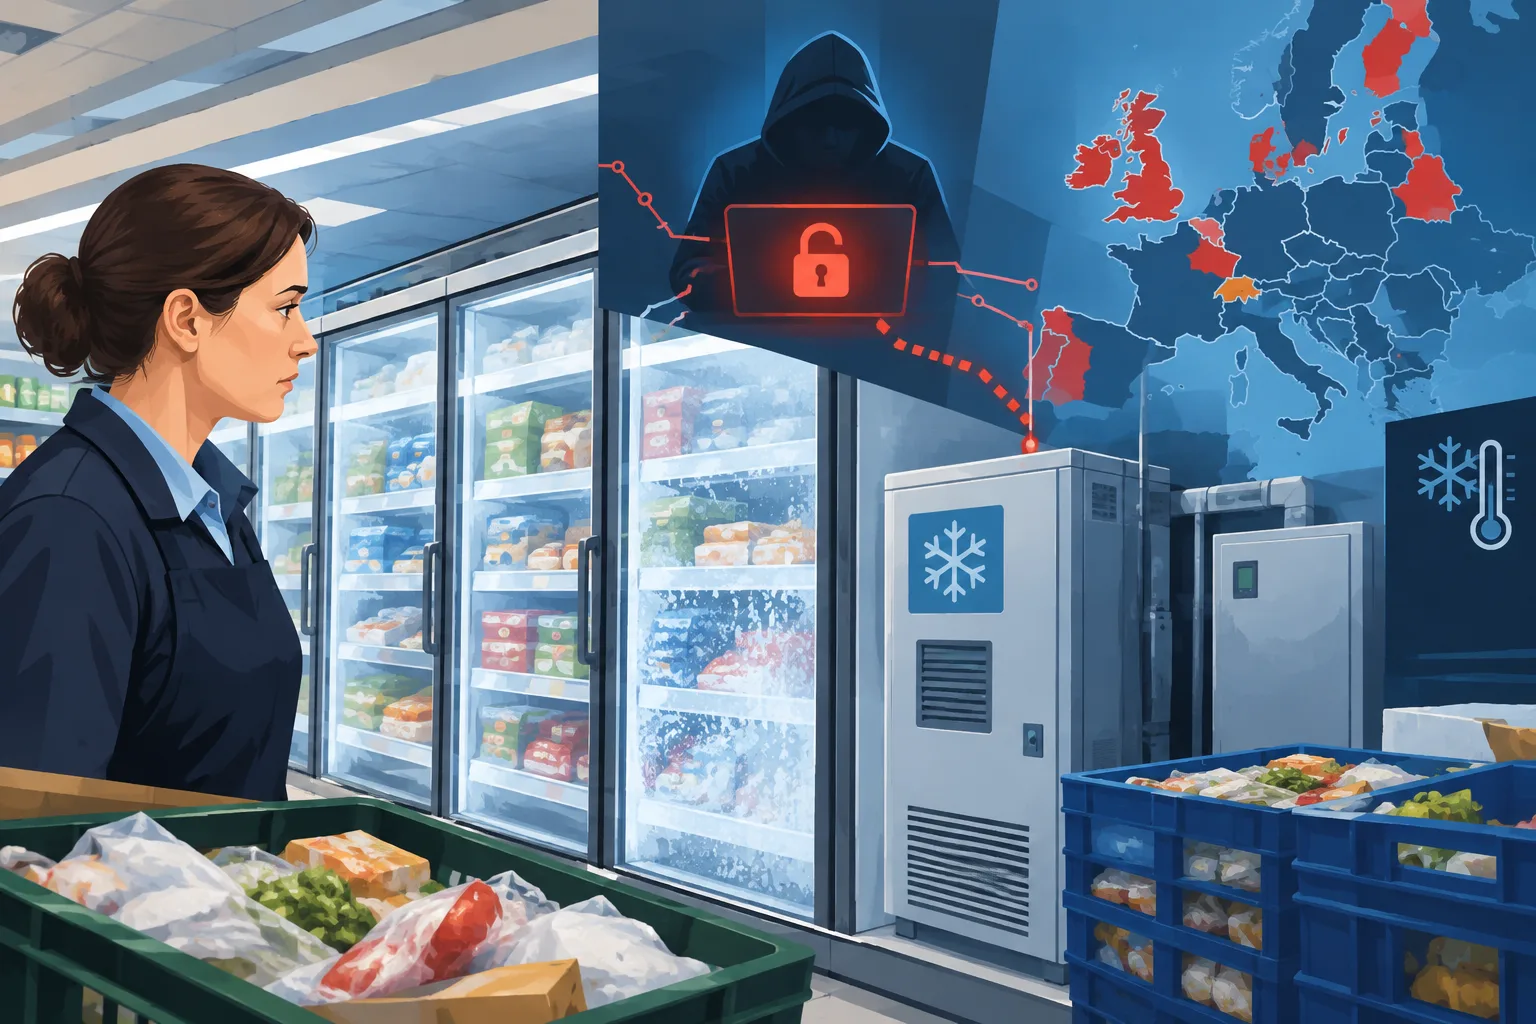
Voedselzekerheid EU niet in gevaar na problemen met koelingen, zegt commissaris
Statistieken laden…
Problemen met supermarktkoelingen hebben ertoe geleid dat winkels in verschillende Europese landen voedsel moesten weggooien. Sommige retailers hebben cyberaanvallen bevestigd, terwijl andere nog onderzoek doen.
Wat is er gewijzigd? · 03-11-2026, 00:41 UTC
Beoordelingsinformatie wordt opgehaald.
Een vermoedelijke cyberaanval op koelsystemen van supermarkten in zeven Europese landen heeft de zorgen over de beveiliging van apparatuur met een internetverbinding opnieuw aangewakkerd — van winkelvriezers tot industriële machines en huishoudelijke apparaten.
De incidenten tonen niet aan dat gewone huishoudelijke apparaten doelwit zijn, of dat elk verbonden systeem kan worden overgenomen. Onderzoekers hebben wel meer dan 800 interfaces voor koeling en gebouwbeheer gevonden die zijn verbonden met Britse retailers en via het openbare internet toegankelijk zijn. Dat betekent niet dat ze gehackt kunnen worden, maar aanvallers zouden er misbruik van kunnen maken met zwakke wachtwoorden of softwarefouten.
Het Britse National Cyber Security Centre zei samen met internationale partners en de sector aan de supermarktincidenten te werken en niet op de hoogte te zijn van gevolgen in het VK. Het British Retail Consortium heeft cyberincidenten een grote zorg voor retailers genoemd.
Van vriezers tot infrastructuur
Een internetverbinding kan het makkelijker maken om een apparaat op afstand te controleren en te bedienen, maar kan ook een toegangspunt voor aanvallen vormen. Cyberveiligheidsonderzoeker Tom Hegel zei dat retailers moesten vaststellen wie verantwoordelijk was voor de beveiliging van apparatuur, en niet alleen voor de reparatie ervan. Als een aanvaller de bediening ervan kan veranderen, zei hij, kan een legitieme functie zoals ontdooien worden gebruikt om de bedrijfsvoering te verstoren en voorraden te beschadigen.
De risico’s beperken zich niet tot winkels. Verbonden systemen helpen bij het beheer van voertuigen, industriële machines, energiecentrales en waternetwerken. Beveiligingsexpert Ken Munro zei dat Britse nutsbedrijven deze verbindingen over het algemeen goed beschermden. Tegelijkertijd waarschuwde hij dat de normen internationaal uiteenliepen en kleinere exploitanten mogelijk nog op oudere apparatuur vertrouwden.
Eerdere demonstraties laten zien wat er mis kan gaan: onderzoekers legden in 2015 een kwetsbaarheid in een slimme koelkast van Samsung bloot en hackten op afstand een Jeep via het met internet verbonden entertainmentsysteem. De auto-industrie verbeterde vervolgens de beveiliging. Deze voorbeelden tonen niet aan dat bij de huidige supermarktincidenten dezelfde kwetsbaarheden een rol speelden.
De aanvallen volgen ook op ransomware die in 2025 Britse retailers M&S en Co-op ontregelde, de aanvoer van verse producten trof en sommige schappen leeg achterliet. Bij de eerdere incidenten waren systemen van retailers betrokken; ze tonen niet aan dat koelsystemen waren gehackt.
Sinds april 2024 verplicht Britse wetgeving fabrikanten van bepaalde slimme consumentenapparaten om aan minimale cyberveiligheidsnormen te voldoen, waaronder regels voor wachtwoorden en beveiligingsupdates. Ciaran Martin, voormalig topman van het NCSC, zei dat fabrikanten meer moesten doen om veiligere producten te leveren. Hij adviseerde consumenten updates te installeren en, waar beschikbaar, multifactorauthenticatie te gebruiken.
Hoe weten we dit?
8 vermelde bronnen · bekijk bewijs, beperkingen en bronketens.
Log in om dit artikel een duimpje omhoog of omlaag te geven.
Over deze discussie en AI-vragen
Besloten testdiscussie. Reacties zijn meningen van lezers en worden nog niet automatisch op feiten gecontroleerd. Bewerken kan tot 60 seconden na plaatsing.
De volgorde geldt voor hoofdreacties; antwoorden staan daaronder van oud naar nieuw. Nieuwe reacties en likes kunnen de volgorde wijzigen. Ververs voor de actuele rangschikking.
Reacties laden…