News Made Clear · Carregando…
Categoria
Regiões
Continentes
Tópicos
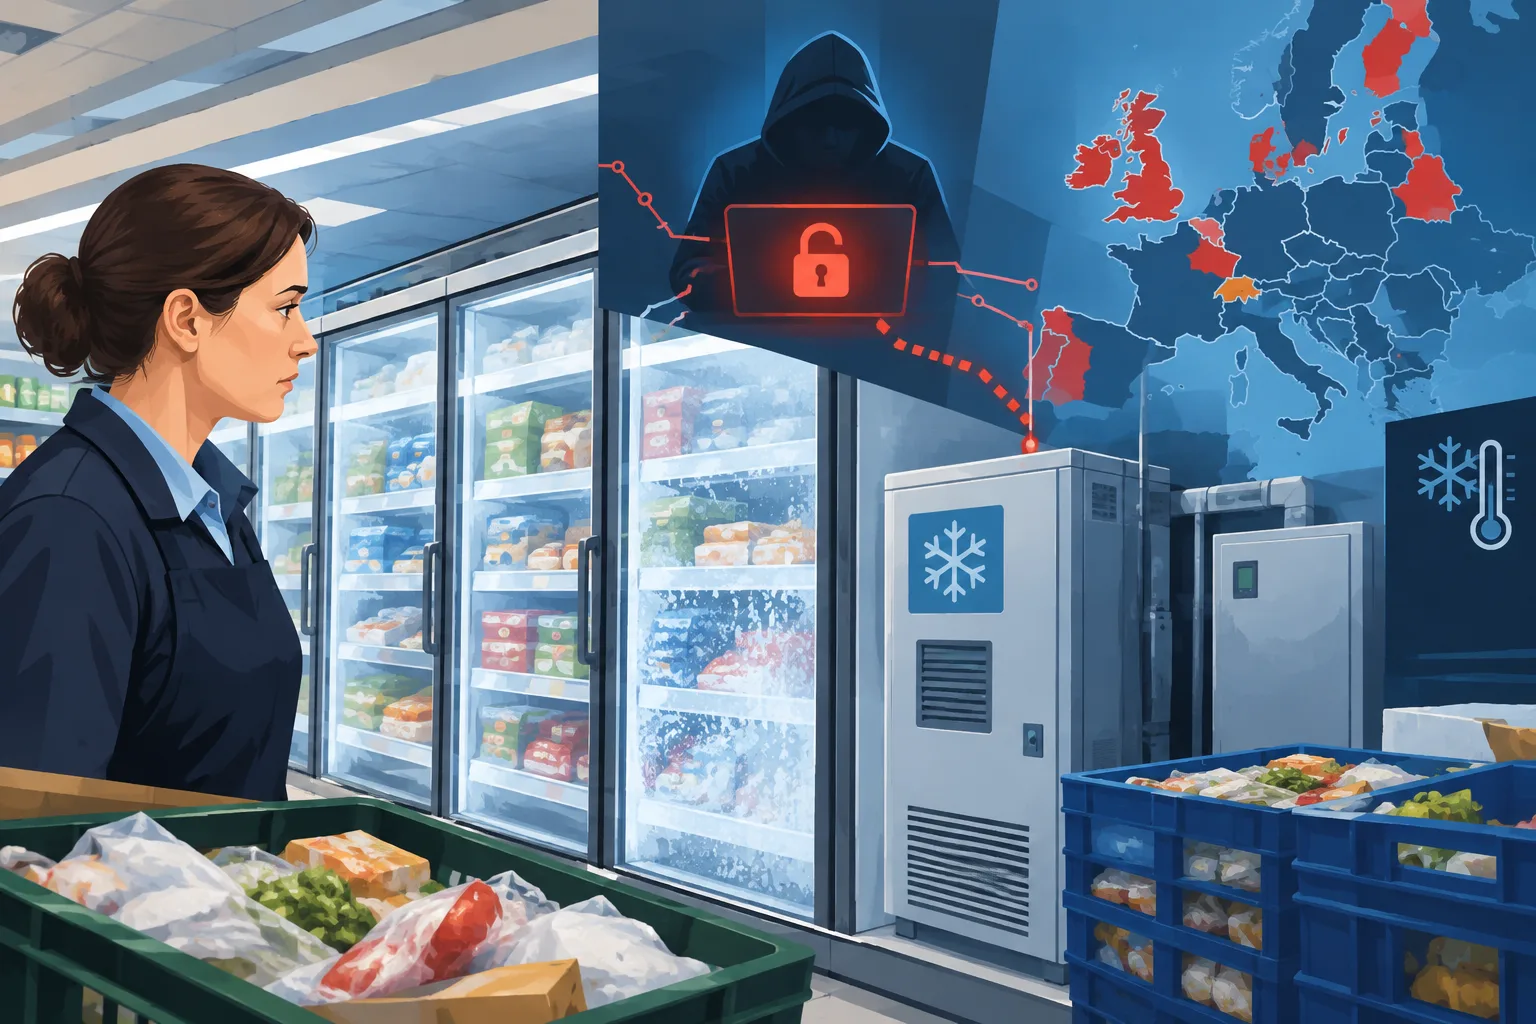
Segurança alimentar da UE não está em risco após problemas em sistemas de refrigeração, diz comissário
Carregando estatísticas…
Problemas nos sistemas de refrigeração de supermercados levaram lojas de vários países europeus a descartar alimentos. Alguns varejistas confirmaram ataques cibernéticos, enquanto outros ainda investigam.
O que mudou? · 03/11/2026, 00:41 UTC
Carregando informações de revisão.
Um possível ataque cibernético a sistemas de refrigeração de supermercados em sete países europeus reacendeu a preocupação com a segurança de equipamentos conectados à internet — de freezers de lojas a máquinas industriais e eletrodomésticos.
Os incidentes não mostram que aparelhos domésticos comuns estejam sendo alvo de ataques, nem que todos os sistemas conectados possam ser invadidos. Mas pesquisadores identificaram mais de 800 interfaces de refrigeração e controle predial ligadas a varejistas britânicos que podem ser acessadas pela internet pública. Isso não significa que possam ser invadidas; elas poderiam ficar expostas a invasores que explorem senhas fracas ou falhas de software.
O Centro Nacional de Segurança Cibernética do Reino Unido disse que trabalhava com parceiros internacionais e com o setor para entender os incidentes nos supermercados e que não tinha conhecimento de nenhum impacto no Reino Unido. O Consórcio Britânico de Varejo descreveu os incidentes cibernéticos como uma grande preocupação para os varejistas.
De freezers à infraestrutura
A conexão de um dispositivo à internet pode facilitar o monitoramento e o controle remotos, mas também pode criar uma via para ataques. O pesquisador de cibersegurança Tom Hegel disse que os varejistas precisavam definir quem era responsável pela segurança dos equipamentos, e não apenas por consertá-los. Se um invasor puder alterar os controles, disse ele, uma função legítima, como o degelo, poderá ser usada para interromper as operações e danificar os estoques.
Os riscos não se limitam às lojas. Sistemas conectados ajudam a gerenciar veículos, máquinas industriais, usinas de energia e redes de água. O especialista em segurança Ken Munro disse que, em geral, os serviços públicos do Reino Unido protegem bem essas conexões, mas alertou que os padrões variam internacionalmente e que operadores menores talvez ainda dependam de equipamentos antigos.
Demonstrações anteriores mostram o que pode dar errado: pesquisadores expuseram uma vulnerabilidade em uma geladeira inteligente da Samsung em 2015 e invadiram remotamente um Jeep por meio de seu sistema de entretenimento conectado à internet. Depois disso, o setor automotivo melhorou a segurança. Esses exemplos não demonstram que os incidentes atuais nos supermercados envolveram as mesmas vulnerabilidades.
Os ataques também ocorrem após ataques de ransomware que interromperam as operações dos varejistas britânicos M&S e Co-op em 2025, afetando as entregas de produtos frescos e deixando algumas prateleiras vazias. Os incidentes anteriores envolveram os sistemas dos varejistas; eles não demonstram que os equipamentos de refrigeração tenham sido comprometidos.
Desde abril de 2024, a legislação do Reino Unido exige que fabricantes de determinados dispositivos inteligentes de consumo cumpram padrões mínimos de cibersegurança, incluindo regras sobre senhas e atualizações de segurança. O ex-diretor-executivo do Centro Nacional de Segurança Cibernética, Ciaran Martin, disse que os fabricantes precisavam fazer mais para oferecer produtos mais seguros. Ele aconselhou os consumidores a instalar atualizações e usar autenticação multifator quando disponível.
Como sabemos?
8 fontes listadas · explore evidências, limitações e procedência.
Entre para avaliar este artigo positivamente ou negativamente.
Sobre esta discussão e as perguntas à IA
Discussão de teste privada. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente. É possível editar por 60 segundos após a publicação.
A ordenação se aplica aos comentários de nível principal; as respostas permanecem em ordem da mais antiga para a mais recente. Novos comentários e curtidas podem alterar a ordem. Atualize para ver a classificação atual.
Carregando comentários…