News Made Clear · A carregar…
Categoria
Regiões
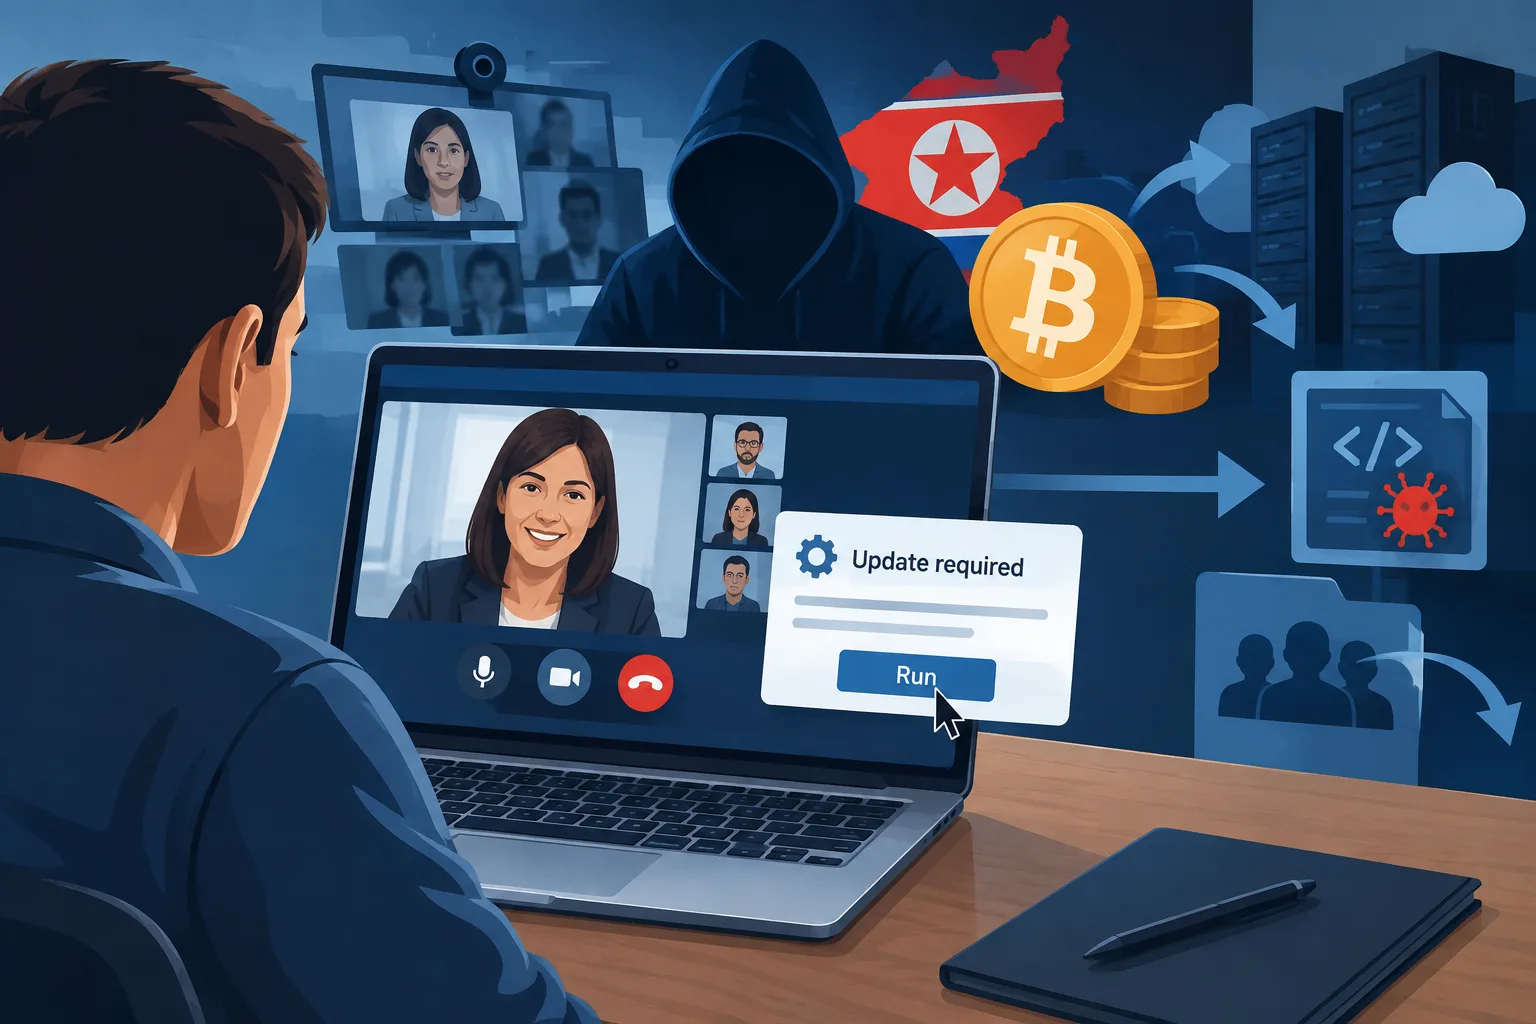
FBI associa esquema de falsas videochamadas a mais de 400 milhões de dólares em roubos de criptomoedas
A carregar estatísticas…
As autoridades norte-americanas dizem ter desmantelado infraestruturas utilizadas num esquema que se faz passar por contactos de confiança para visar detentores de criptomoedas e programadores de software.
A carregar informação de revisão.
Num alerta emitido a 12 de novembro, o FBI afirmou que a campanha, a que chama FaceStealer, tinha roubado mais de 400 milhões de dólares em criptomoedas nos 18 meses anteriores. Atribuiu a atividade a piratas informáticos patrocinados pelo Estado norte-coreano. O alerta não explicou como foi calculado o valor nem apresentou a fundamentação completa dessa atribuição.
O Departamento de Justiça dos EUA afirmou que as autoridades tinham desmantelado infraestruturas na nuvem utilizadas no esquema. O FBI apreendeu também mais de 900 vídeos de webcam de vítimas ao abrigo de um mandado federal.
O Nieuws.nl descreveu os 900 vídeos como deepfakes. O FBI, no entanto, identifica-os como gravações de webcam de vítimas e afirma que o esquema continua a recorrer sobretudo a imagens genuínas. Diz que os piratas informáticos também começaram a usar deepfakes gerados por IA de figuras proeminentes do setor das criptomoedas. O número refere-se a vídeos, não ao número de pessoas que perderam dinheiro.
Segundo as autoridades norte-americanas, os atacantes enviam convites a partir de contas anteriormente comprometidas de outras vítimas. Os alvos são encaminhados para reuniões falsas no Zoom ou no Microsoft Teams, em que as gravações fazem parecer que um contacto de confiança se juntou à reunião. Uma suposta solução para um problema de áudio ou outro problema técnico instala então software malicioso, dando aos atacantes acesso a criptomoedas ou a outros sistemas. As imagens e os contactos da nova vítima podem ser usados para abordar outras pessoas.
O FBI afirmou que a campanha também visou programadores de software de código aberto. Num caso, disse, os piratas informáticos usaram o acesso de um responsável pela manutenção para acrescentar componentes maliciosos a uma biblioteca JavaScript amplamente utilizada, mas o comprometimento foi detetado antes de se espalhar de forma significativa.
A empresa de cibersegurança JUMPSEC afirmou em julho que tinha analisado o código por detrás de um kit semelhante para falsas reuniões. Atribuiu com elevado grau de confiança a campanha que estudou ao BlueNoroff, um grupo ligado à Coreia do Norte.
Separadamente, o Departamento de Justiça afirmou ter obtido autorização judicial para apreender ou bloquear mais de 1,2 mil milhões de dólares dos fundos congelados após o ataque de outubro à Binance. O FBI atribuiu esse roubo a outro grupo norte-coreano; a Coreia do Norte negou envolvimento no ataque à Binance
Inicie sessão para votar a favor ou contra este artigo.
Sobre esta discussão e as perguntas à IA
Debate de teste privado. Os comentários são opiniões dos leitores e ainda não são verificados automaticamente quanto à sua veracidade. É possível editar durante 60 segundos após a publicação.
A ordenação aplica-se aos comentários principais; as respostas continuam ordenadas do mais antigo para o mais recente. Novos comentários e gostos podem alterar a ordem. Atualize a página para ver a classificação atual.
A carregar comentários…