Слабкий пароль у неактивному обліковому записі розкрив дані 3 300 людей, заявив регулятор
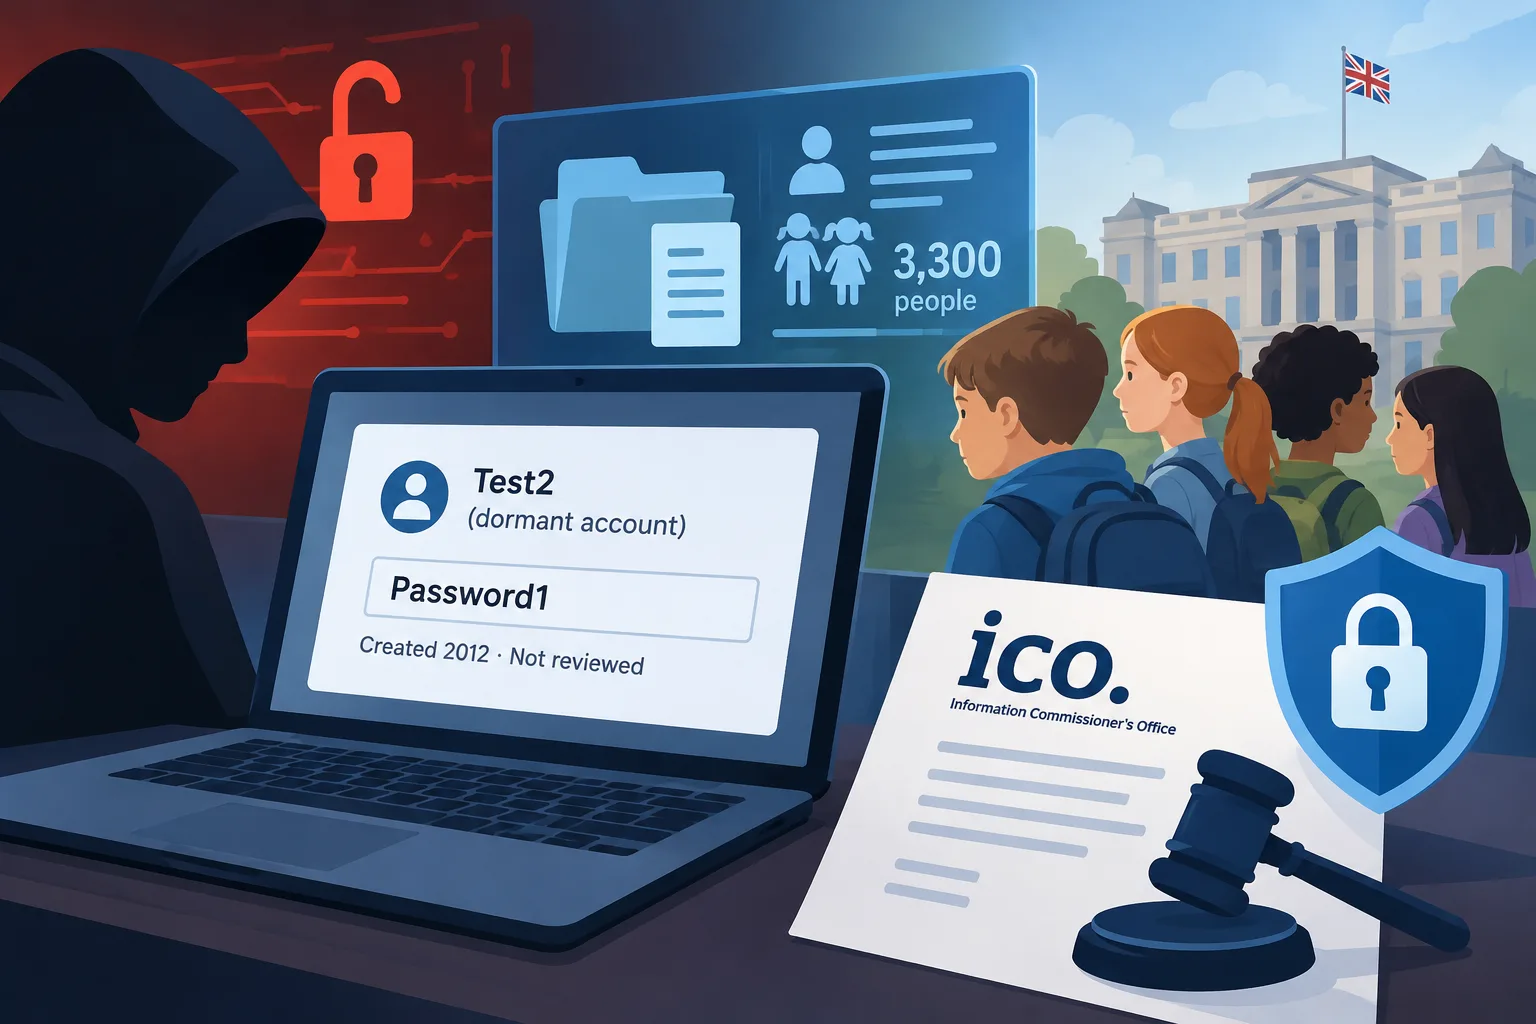
Неактивний обліковий запис із паролем «Password1» використали під час атаки з вимаганням викупу, внаслідок якої було розкрито інформацію про 3 300 людей, переважно дітей. Британський регулятор із захисту даних оголосив догану ІТ-провайдеру та організації, чиї системи було зламано.
Завантаження інформації про перевірку.
Неактивний тестовий обліковий запис, захищений паролем «Password1», використали під час кібератаки 2024 року, внаслідок якої було розкрито персональну інформацію про 3 300 людей, переважно дітей, повідомляє Управління уповноваженого з питань інформації Великої Британії (ICO). Регулятор оголосив догану ІТ-провайдеру Ogi Networks Limited (ONL) і валлійській організації державного сектору Data Cymru через цей інцидент. [1]
Під час атаки з вимаганням викупу 1 листопада 2024 року було зашифровано 182,7 ГБ даних і викрадено 42 ГБ із систем Data Cymru. За повідомленням BBC про висновки ICO, розкрита інформація стосувалася двох проєктів на підтримку дітей і сімей.
Тестовий обліковий запис під назвою Test2 створили у 2012 році, і він залишався активним понад 12 років, не проходячи аудит і не видаляючись. ICO заявило, що пароль можна було зламати менш ніж за секунду. Регулятор також встановив, що облікові записи адміністраторів у трьох уражених системах упродовж того періоду використовували той самий пароль.
Регулятор заявив, що обидві організації порушили вимоги GDPR Великої Британії, оскільки не забезпечили належний захист своїх систем і не перевіряли регулярно ефективність заходів безпеки. За його словами, Data Cymru не уклала з ONL угоду про захист даних, через що між організаціями виникла прогалина у розподілі відповідальності. Регулятор також дорікнув Data Cymru за те, що вона не подбала про виявлення й видалення неактивного облікового запису або встановлення для нього суворіших вимог до пароля.
ONL заявила, що прийняла висновки ICO та вжила відповідних заходів. Представник компанії сказав, що обліковий запис «слід було видалити задовго до того, як ним змогли скористатися злочинці», і що компанія залучила незалежних фахівців із кібербезпеки. За словами представника, витік обмежився сервером, який ONL обслуговувала для Data Cymru, і не зачепив інформацію інших клієнтів.
Відтоді обидві організації посилили контроль за обліковими записами та запровадили періодичні перевірки, зокрема багатофакторну автентифікацію. ONL заявила, що протягом тижня після атаки спільно з Data Cymru перевірила облікові записи у своїй мережі та вимкнула ті, що більше не були потрібні. 30 квітня 2025 року організації підписали договір про обробку даних.
Керівник розслідувань ICO Девід Дудсон заявив, що відповідальність за недоліки не лежить лише на одній організації. Регулятор закликав організації використовувати надійні паролі, захищати віддалений доступ за допомогою багатофакторної автентифікації, регулярно перевіряти облікові записи та чітко визначати відповідальних за кібербезпеку під час передавання послуг на аутсорсинг.
Увійдіть, щоб оцінити цю статтю позитивно або негативно.
З обговорення
Приватне тестове обговорення. Коментарі відображають погляди читачів і поки що не проходять автоматичну перевірку фактів. Редагувати коментар можна протягом 60 секунд після публікації.
Сортування застосовується до коментарів верхнього рівня; відповіді залишаються в порядку від найстарішої до найновішої. Нові коментарі та вподобання можуть змінити порядок. Оновіть сторінку, щоб побачити поточний рейтинг.
Завантаження коментарів…