News Made Clear · Завантаження…
Категорія
Регіони
Континенти
Теми
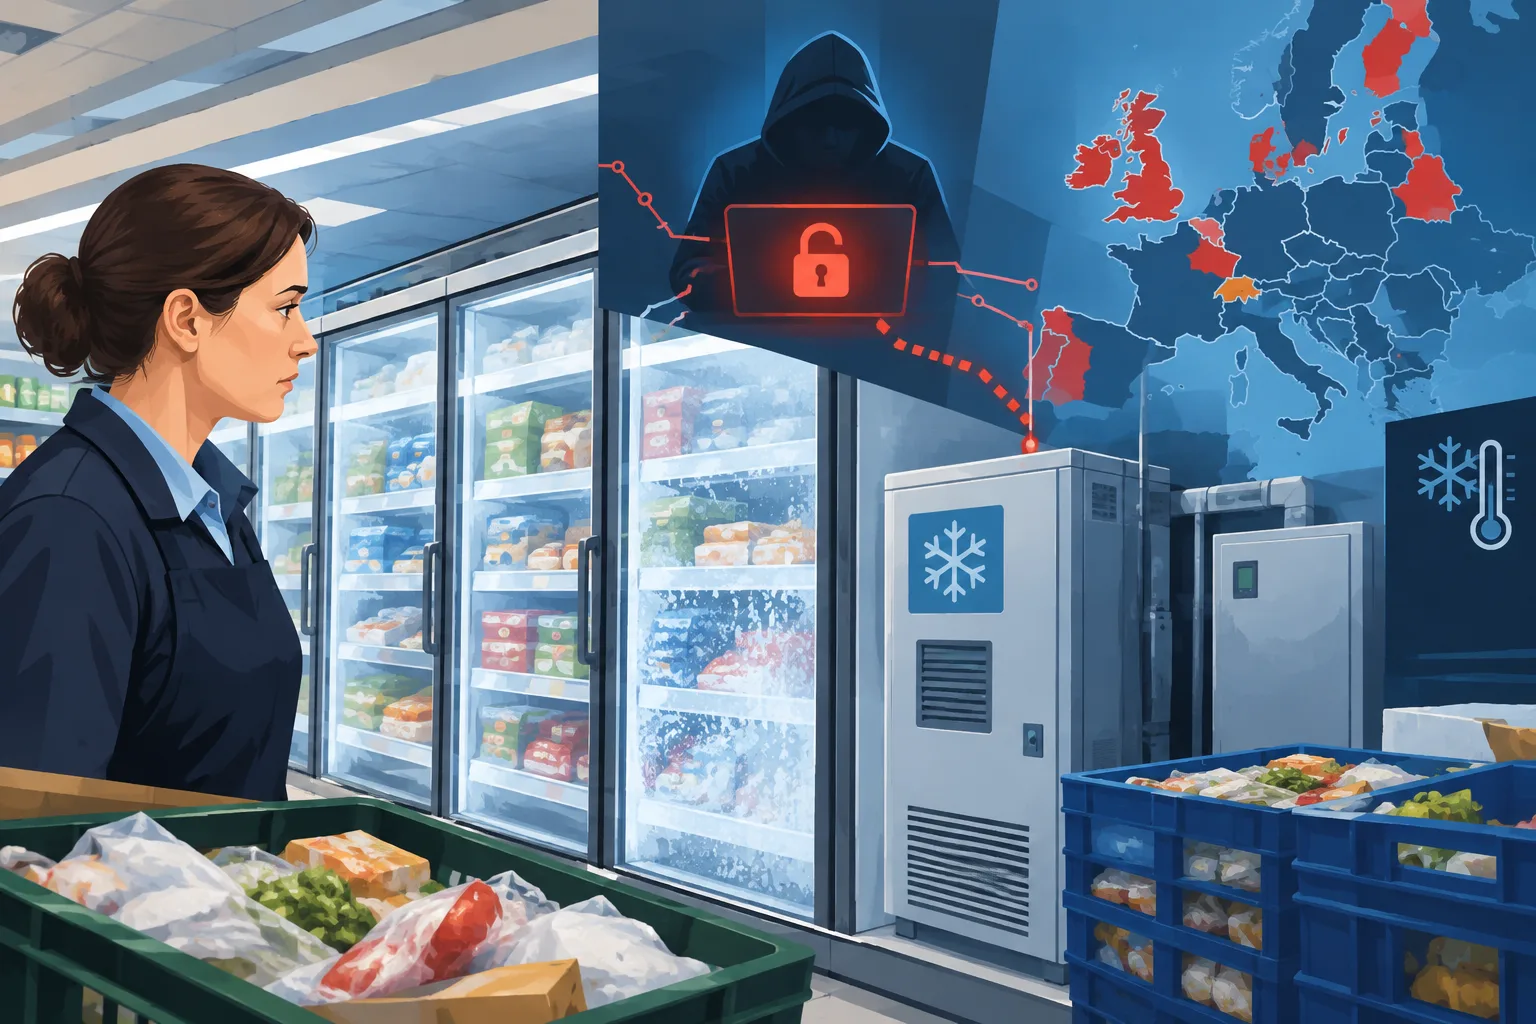
Після збоїв у холодильному обладнанні загрози продовольчій безпеці ЄС немає, заявив єврокомісар
Завантаження статистики…
Проблеми з холодильним обладнанням у супермаркетах змусили магазини в кількох європейських країнах викинути продукти. Деякі торговельні мережі підтвердили кібератаки, інші ще з’ясовують причини.
Що змінилося? · 03.11.26, 00:41 UTC
Завантаження інформації про перевірку.
Підозра щодо кібератаки на системи охолодження супермаркетів у семи європейських країнах знову привернула увагу до безпеки обладнання, підключеного до інтернету: від магазинних морозильників до промислових машин і побутової техніки.
Ці інциденти не свідчать про те, що звичайні побутові пристрої стали мішенню або що будь-якою підключеною до мережі системою можна заволодіти. Водночас дослідники виявили понад 800 інтерфейсів холодильного обладнання та систем керування будівлями, пов’язаних із британськими торговельними мережами, які доступні через публічний інтернет. Це не означає, що їх можна зламати, але вони можуть бути вразливими до атак із використанням слабких паролів або програмних недоліків.
Національний центр кібербезпеки Великої Британії заявив, що співпрацює з міжнародними партнерами та галузевими організаціями, щоб розібратися в інцидентах із супермаркетами, і не має інформації про будь-який вплив на Велику Британію. Британський консорціум роздрібної торгівлі назвав кіберінциденти серйозною проблемою для торговельних мереж.
Від морозильників до інфраструктури
Підключення пристрою до інтернету може спростити дистанційний моніторинг і керування ним, але водночас створити шлях для атаки. Дослідник кібербезпеки Том Гегель сказав, що торговельні мережі мають визначити, хто відповідає за захист обладнання, а не лише за його ремонт. Якщо нападник зможе змінити налаштування, зазначив він, законну функцію, наприклад розморожування, можна використати для порушення роботи та псування запасів.
Ризики стосуються не лише магазинів. Підключені системи допомагають керувати транспортними засобами, промисловим обладнанням, електростанціями та водопровідними мережами. Експерт із безпеки Кен Манро сказав, що комунальні служби Великої Британії загалом добре захищають такі з’єднання, але попередив: міжнародні стандарти різняться, а менші оператори все ще можуть покладатися на застаріле обладнання.
Попередні демонстрації показують, що може піти не так: у 2015 році дослідники виявили вразливість у розумному холодильнику Samsung, а також дистанційно зламали автомобіль Jeep через підключену до інтернету мультимедійну систему. Згодом автомобільна галузь посилила безпеку. Ці приклади не доводять, що в нинішніх інцидентах із супермаркетами використовувалися ті самі вразливості.
Атаки сталися після того, як у 2025 році програма-вимагач порушила роботу британських торговельних мереж M&S і Co-op, вплинувши на постачання свіжих продуктів і залишивши порожніми деякі полиці. Тодішні інциденти стосувалися систем торговельних мереж; вони не свідчать про компрометацію холодильного обладнання.
З квітня 2024 року британське законодавство вимагає від виробників певних побутових розумних пристроїв дотримуватися мінімальних стандартів кібербезпеки, зокрема правил щодо паролів і оновлень безпеки. Колишній виконавчий директор Національного центру кібербезпеки Сіаран Мартін сказав, що виробникам потрібно робити більше, аби випускати безпечнішу продукцію. Він порадив споживачам встановлювати оновлення та користуватися багатофакторною автентифікацією, якщо вона доступна.
Звідки ми це знаємо?
8 перелічені джерела · перегляньте докази, обмеження та походження.
Увійдіть, щоб оцінити цю статтю позитивно або негативно.
Про це обговорення та запитання до ШІ
Приватне тестове обговорення. Коментарі відображають погляди читачів і поки що не проходять автоматичну перевірку фактів. Редагувати коментар можна протягом 60 секунд після публікації.
Сортування застосовується до коментарів верхнього рівня; відповіді залишаються в порядку від найстарішої до найновішої. Нові коментарі та вподобання можуть змінити порядок. Оновіть сторінку, щоб побачити поточний рейтинг.
Завантаження коментарів…