FBI bringt gefälschte Videoanrufe mit Kryptodiebstahl von mehr als 400 Mio. Dollar in Verbindung
US-Behörden erklären, sie hätten die Infrastruktur eines Betrugsnetzes zerschlagen, bei dem sich Täter als vertrauenswürdige Kontakte ausgeben, um Besitzer von Kryptowährungen und Softwareentwickler ins Visier zu nehmen.
Prüfinformationen werden geladen.
In einer am 12. November veröffentlichten Warnung erklärte das FBI, die Kampagne, die es FaceStealer nennt, habe in den vorangegangenen 18 Monaten Kryptowährungen im Wert von mehr als 400 Millionen Dollar gestohlen. Die Behörde machte staatlich unterstützte nordkoreanische Hacker für die Aktivitäten verantwortlich. In der Warnung wurde weder erläutert, wie die Zahl berechnet wurde, noch die vollständige Grundlage für die Zuschreibung dargelegt.
Das US-Justizministerium teilte mit, die Behörden hätten die in dem Betrug verwendete Cloud-Infrastruktur zerschlagen. Das FBI beschlagnahmte zudem mit einem richterlichen Beschluss mehr als 900 Webcam-Videos von Opfern.
Nieuws.nl bezeichnete die 900 Videos als Deepfakes. Das FBI hingegen beschreibt sie als Webcam-Aufnahmen von Opfern und sagt, die Täter stützten sich weiterhin überwiegend auf echtes Videomaterial. Die Hacker hätten außerdem begonnen, KI-generierte Deepfakes bekannter Persönlichkeiten aus der Kryptowährungsbranche einzusetzen. Die Zahl bezieht sich auf Videos, nicht auf die Anzahl der Menschen, die Geld verloren haben.
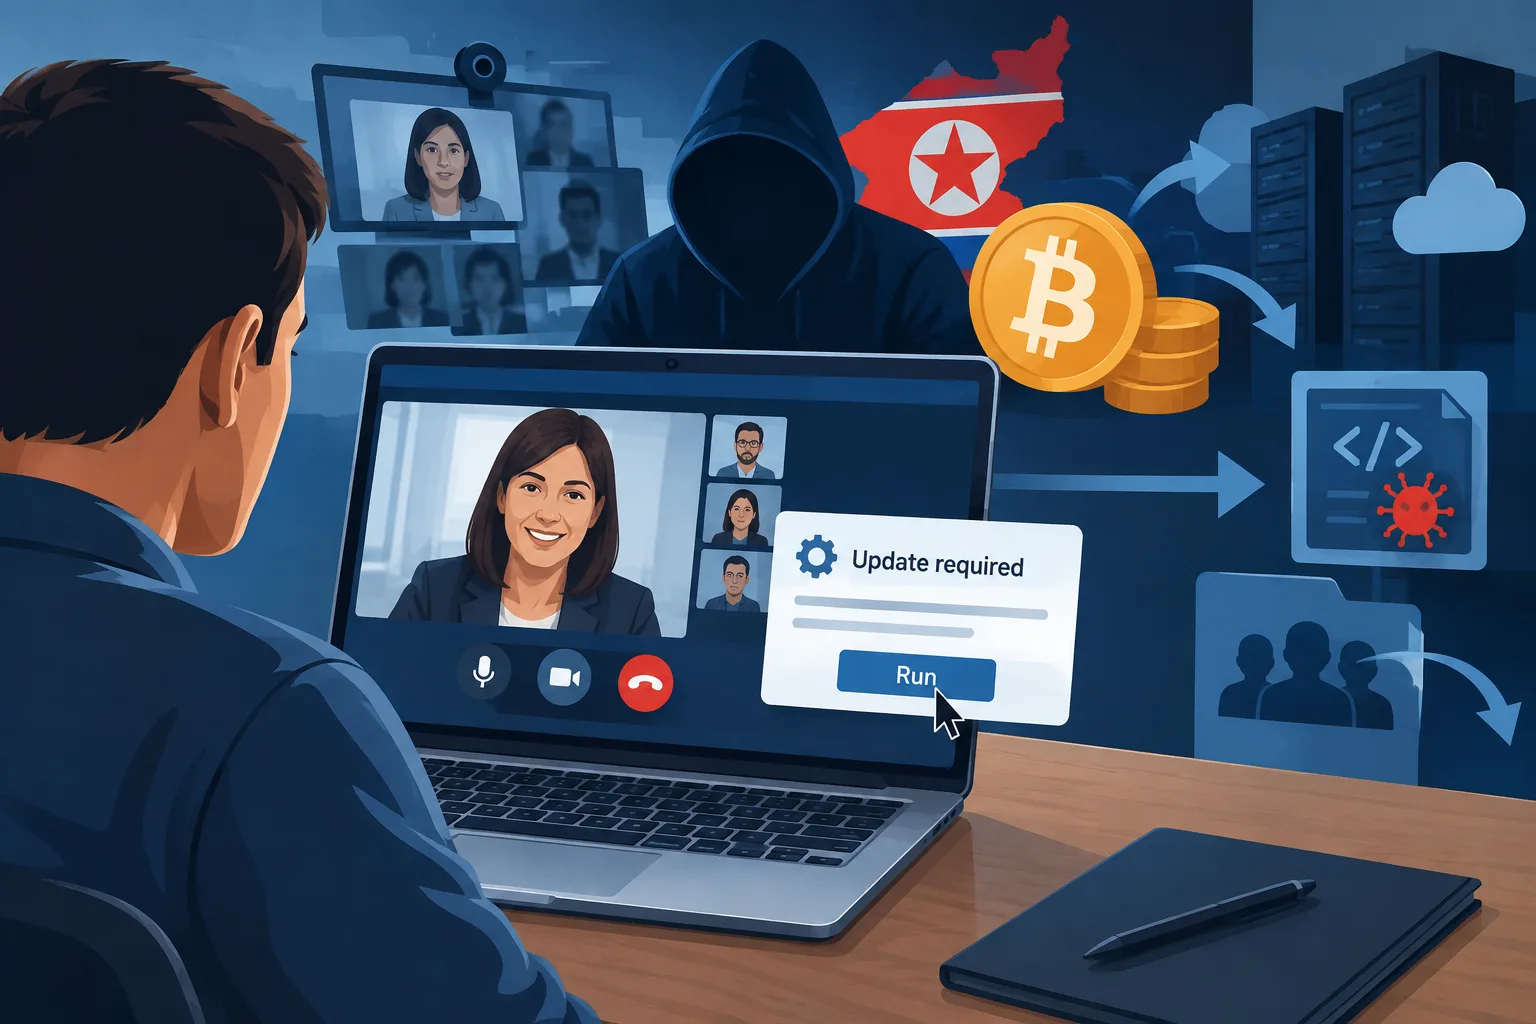
Nach Angaben der US-Behörden versenden Angreifer Einladungen über Konten, die sie zuvor von Opfern übernommen haben. Die Zielpersonen werden zu gefälschten Zoom- oder Microsoft-Teams-Besprechungen geleitet, in denen Aufnahmen den Eindruck erwecken, ein vertrauter Kontakt sei beigetreten. Eine angebliche Lösung für ein Audio- oder anderes technisches Problem installiert dann Schadsoftware und verschafft den Angreifern Zugriff auf Kryptowährungen oder andere Systeme. Das Videomaterial und die Kontakte des neuen Opfers können genutzt werden, um weitere Personen anzusprechen.
Das FBI erklärte, die Kampagne habe auch Entwickler von Open-Source-Software ins Visier genommen. In einem Fall hätten Hacker den Zugang eines Maintainers genutzt, um schädliche Komponenten in eine weit verbreitete JavaScript-Bibliothek einzufügen. Die Kompromittierung sei jedoch entdeckt worden, bevor sie sich weit verbreiten konnte.
Das Cybersicherheitsunternehmen JUMPSEC berichtete im Juli, es habe den Code hinter einem ähnlichen Kit für gefälschte Besprechungen untersucht. Die von ihm untersuchte Kampagne schrieb das Unternehmen mit hoher Zuversicht BlueNoroff zu, einer mit Nordkorea verbundenen Gruppe.
Unabhängig davon teilte das Justizministerium mit, es habe eine gerichtliche Genehmigung erhalten, mehr als 1,2 Milliarden Dollar der nach dem Binance-Hack im Oktober eingefrorenen Gelder zu beschlagnahmen oder mit einer Verfügungsbeschränkung zu belegen. Das FBI machte eine andere nordkoreanische Gruppe für den Diebstahl verantwortlich; Nordkorea bestritt eine Beteiligung an dem Angriff auf Binance.
Das FBI rät, offizielle Besprechungs-Apps mit Einladungscodes zu nutzen, unerwartete Einladungen über einen anderen Kanal zu bestätigen und keine Skripte auszuführen oder Code in ein Terminal einzufügen, um ein angebliches Update durchzuführen.
Melden Sie sich an, um diesen Artikel positiv oder negativ zu bewerten.
Über diese Diskussion und KI-Fragen
Private Testdiskussion. Kommentare geben die Ansichten von Leserinnen und Lesern wieder und werden noch nicht automatisch auf Fakten geprüft. Nach dem Veröffentlichen kann der Text 60 Sekunden lang bearbeitet werden.
Die Sortierung gilt für Kommentare der obersten Ebene; Antworten bleiben chronologisch, beginnend mit den ältesten. Neue Kommentare und Likes können die Reihenfolge ändern. Aktualisieren Sie die Seite, um die aktuelle Rangfolge zu sehen.
Kommentare werden geladen …