News Made Clear · Cargando…
Categoría
Regiones
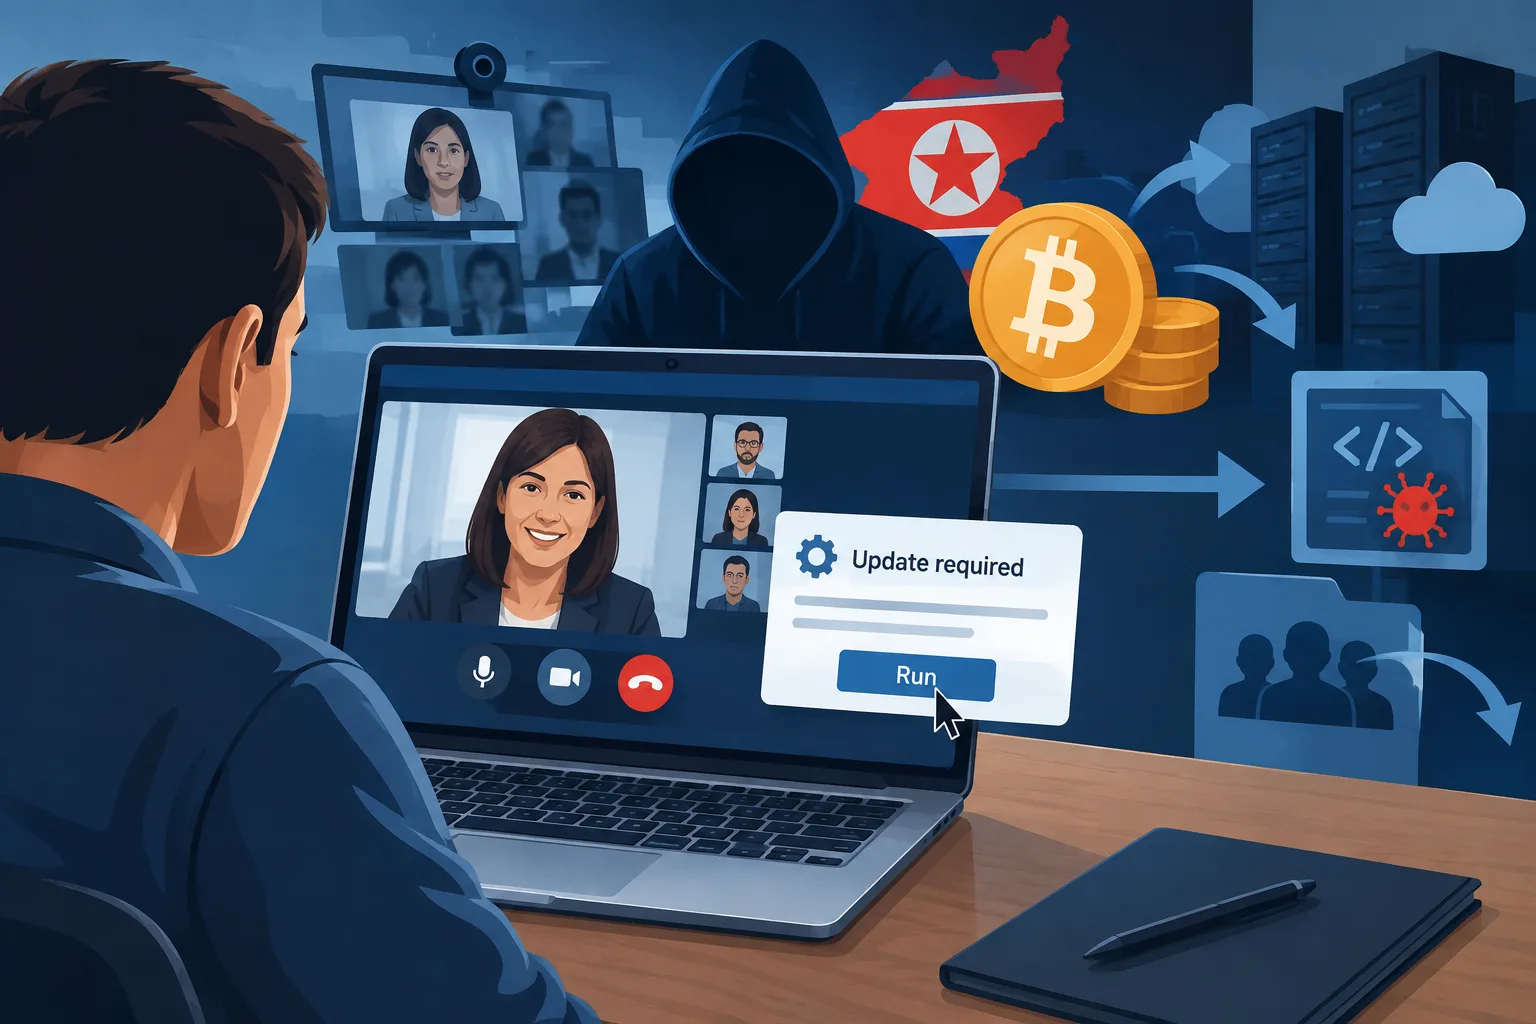
El FBI vincula una trama de videollamadas falsas con el robo de más de 400 millones de dólares en criptomonedas
Cargando las estadísticas…
Las autoridades estadounidenses afirman que han desmantelado infraestructura utilizada en una trama que suplanta a contactos de confianza para atacar a titulares de criptomonedas y desarrolladores de software.
Cargando información de revisión.
En una alerta emitida el 12 de noviembre, el FBI dijo que la campaña, a la que llama FaceStealer, había robado más de 400 millones de dólares en criptomonedas durante los 18 meses anteriores. Atribuyó la actividad a piratas informáticos patrocinados por el Estado norcoreano. La alerta no explicó cómo se calculó la cifra ni detalló todos los fundamentos de esa atribución.
El Departamento de Justicia de Estados Unidos dijo que las autoridades habían desmantelado infraestructura en la nube utilizada en la trama. El FBI también incautó más de 900 vídeos de cámaras web de víctimas en virtud de una orden federal.
Nieuws.nl describió los 900 vídeos como falsificaciones ultrafalsas. Sin embargo, el FBI los identifica como grabaciones de las cámaras web de las víctimas y dice que la trama sigue recurriendo sobre todo a imágenes auténticas. Añade que los piratas informáticos también han empezado a usar falsificaciones ultrafalsas generadas por IA de personas destacadas del sector de las criptomonedas. La cifra se refiere a vídeos, no al número de personas que perdieron dinero.
Según las autoridades estadounidenses, los atacantes envían invitaciones desde cuentas que habían tomado el control de víctimas anteriores. A las personas elegidas las dirigen a reuniones falsas de Zoom o Microsoft Teams, donde las grabaciones hacen parecer que se ha unido un contacto de confianza. Luego, una supuesta solución a un problema de audio o de otro tipo instala software malicioso y permite a los atacantes acceder a criptomonedas u otros sistemas. Las imágenes y los contactos de la nueva víctima pueden utilizarse para acercarse a otras personas.
El FBI dijo que la campaña también había tenido como objetivo a desarrolladores de software de código abierto. En un caso, afirmó, los piratas informáticos aprovecharon el acceso de un mantenedor para añadir componentes maliciosos a una biblioteca de JavaScript muy utilizada, pero el ataque se detectó antes de que se propagara ampliamente.
La empresa de ciberseguridad JUMPSEC informó en julio de que había examinado el código detrás de un kit similar para reuniones falsas. Atribuyó con un alto grado de confianza la campaña estudiada a BlueNoroff, un grupo vinculado a Corea del Norte.
Por separado, el Departamento de Justicia dijo que había obtenido autorización judicial para incautar o inmovilizar más de 1.200 millones de dólares de los fondos congelados tras el ataque de octubre a Binance. El FBI atribuyó ese robo a otro grupo norcoreano; Corea del Norte negó su participación en el ataque a Binance
Inicia sesión para votar positiva o negativamente este artículo.
Acerca de este debate y las preguntas a la IA
Debate de prueba privado. Los comentarios expresan las opiniones de los lectores y todavía no se verifican automáticamente. Se pueden editar durante los 60 segundos posteriores a su publicación.
La ordenación se aplica a los comentarios principales; las respuestas se mantienen de más antiguas a más recientes. Los nuevos comentarios y los «Me gusta» pueden cambiar el orden. Actualiza la página para ver la clasificación actual.
Cargando los comentarios…