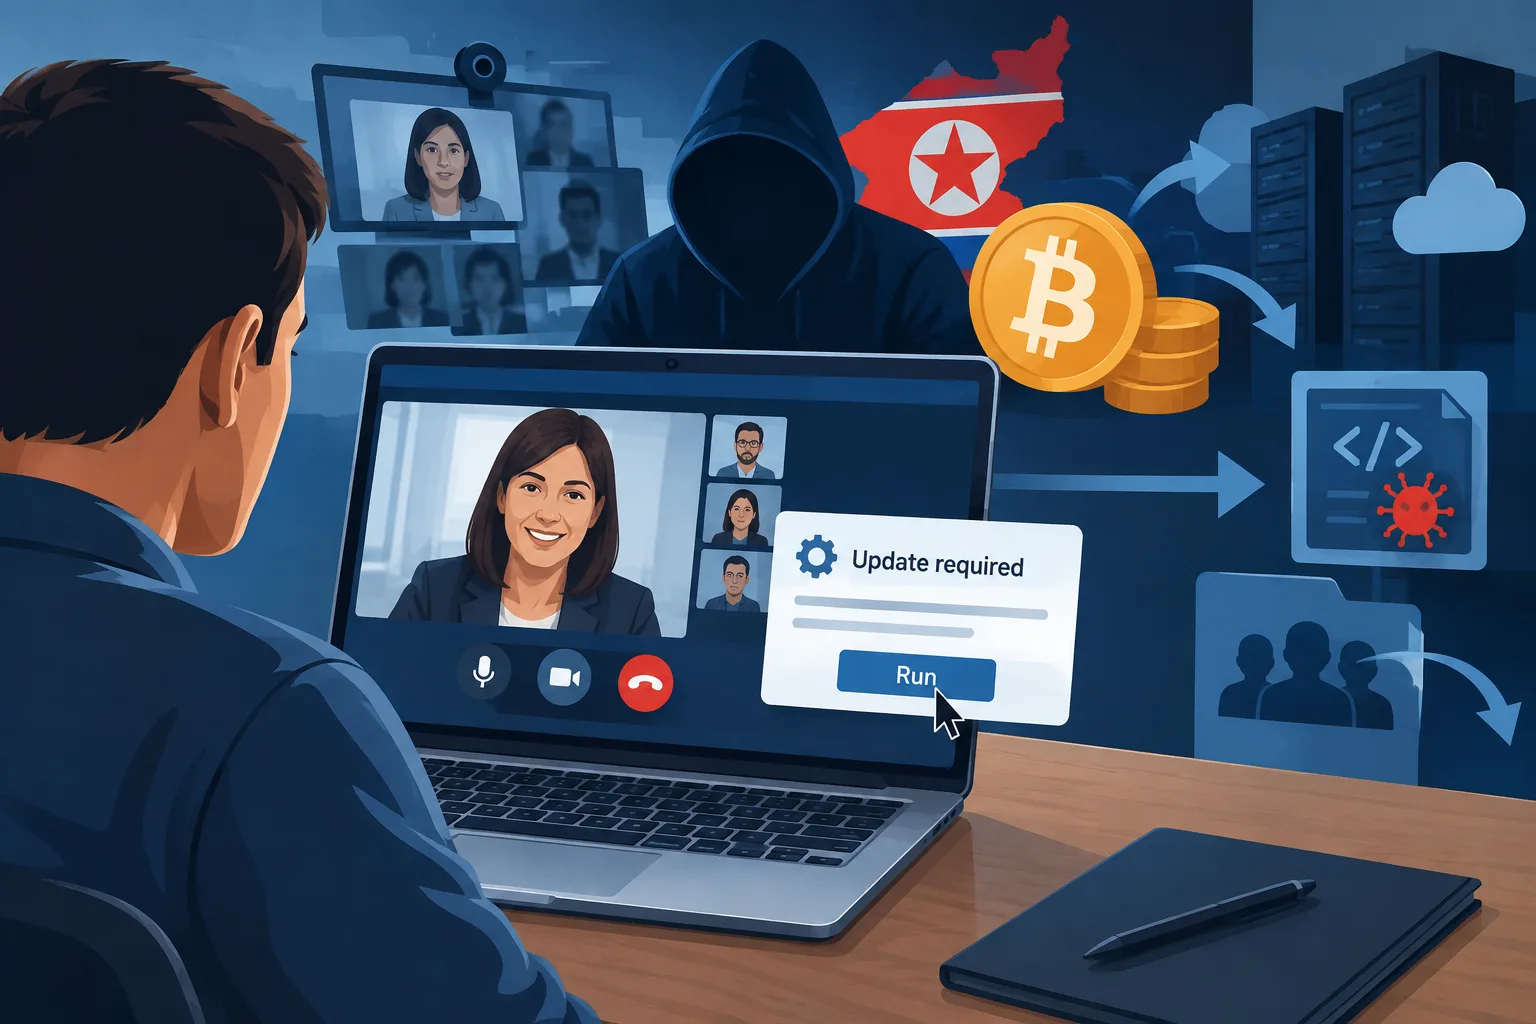
ФБР пов’язало схему фальшивих відеодзвінків із крадіжкою криптовалюти на понад $400 млн
За словами влади США, їй вдалося припинити роботу інфраструктури, яку використовували в схемі: зловмисники видавали себе за знайомих жертв, щоб націлюватися на власників криптовалюти та розробників програмного забезпечення.
Завантаження інформації про перевірку.
У попередженні, оприлюдненому 12 листопада, ФБР заявило, що кампанія, яку воно називає FaceStealer, за попередні 18 місяців викрала криптовалюту на суму понад $400 млн. Відомство приписало цю діяльність хакерам, яких підтримує держава Північна Корея. У попередженні не пояснювалося, як підрахували цю суму, і не викладалися всі підстави для такого висновку.
Міністерство юстиції США заявило, що влада припинила роботу хмарної інфраструктури, яку використовували у схемі. ФБР також вилучило за федеральним ордером понад 900 вебкам-записів жертв.
Nieuws.nl назвало ці 900 відео діпфейками. Однак ФБР визначає їх як записи з вебкамер жертв і зазначає, що схема й досі переважно покладається на справжні відеоматеріали. За словами відомства, хакери також почали використовувати діпфейки помітних представників криптовалютної індустрії, створені за допомогою ШІ. Йдеться про кількість відео, а не про кількість людей, які втратили гроші.
За даними влади США, зловмисники надсилають запрошення з акаунтів, захоплених у попередніх жертв. Цілі перенаправляють до підроблених зустрічей у Zoom або Microsoft Teams, де записи створюють враження, ніби до них приєднався знайомий контакт. Потім нібито для усунення проблеми зі звуком чи іншої технічної несправності пропонують встановити шкідливе програмне забезпечення, яке дає зловмисникам доступ до криптовалюти або інших систем. Відео та контакти нової жертви можуть використати, щоб зв’язатися з іншими людьми.
ФБР заявило, що кампанія також була спрямована проти розробників програмного забезпечення з відкритим кодом. В одному випадку, за словами відомства, хакери скористалися доступом мейнтейнера, щоб додати шкідливі компоненти до широко використовуваної бібліотеки JavaScript, але злам виявили до того, як він набув значного поширення.
У липні компанія з кібербезпеки JUMPSEC повідомила, що дослідила код, який лежав в основі схожого набору інструментів для фальшивих онлайн-зустрічей. Кампанію, яку вона вивчала, компанія з високим рівнем упевненості приписала BlueNoroff — групі, пов’язаній із Північною Кореєю.
Окремо Міністерство юстиції заявило, що отримало судовий дозвіл на конфіскацію або блокування понад $1,2 млрд коштів, заморожених після жовтневого зламу Binance. ФБР приписало цю крадіжку іншому північнокорейському угрупованню; Північна Корея заперечила причетність до атаки на Binance.
ФБР радить користуватися офіційними застосунками для зустрічей із кодами запрошень, перевіряти несподівані запрошення через інший канал і не запускати скрипти та не вставляти код у термінал для нібито оновлення.
Увійдіть, щоб оцінити цю статтю позитивно або негативно.
Про це обговорення та запитання до ШІ
Приватне тестове обговорення. Коментарі відображають погляди читачів і поки що не проходять автоматичну перевірку фактів. Редагувати коментар можна протягом 60 секунд після публікації.
Сортування застосовується до коментарів верхнього рівня; відповіді залишаються в порядку від найстарішої до найновішої. Нові коментарі та вподобання можуть змінити порядок. Оновіть сторінку, щоб побачити поточний рейтинг.
Завантаження коментарів…