News Made Clear · Laden…
Categorie
Regio’s
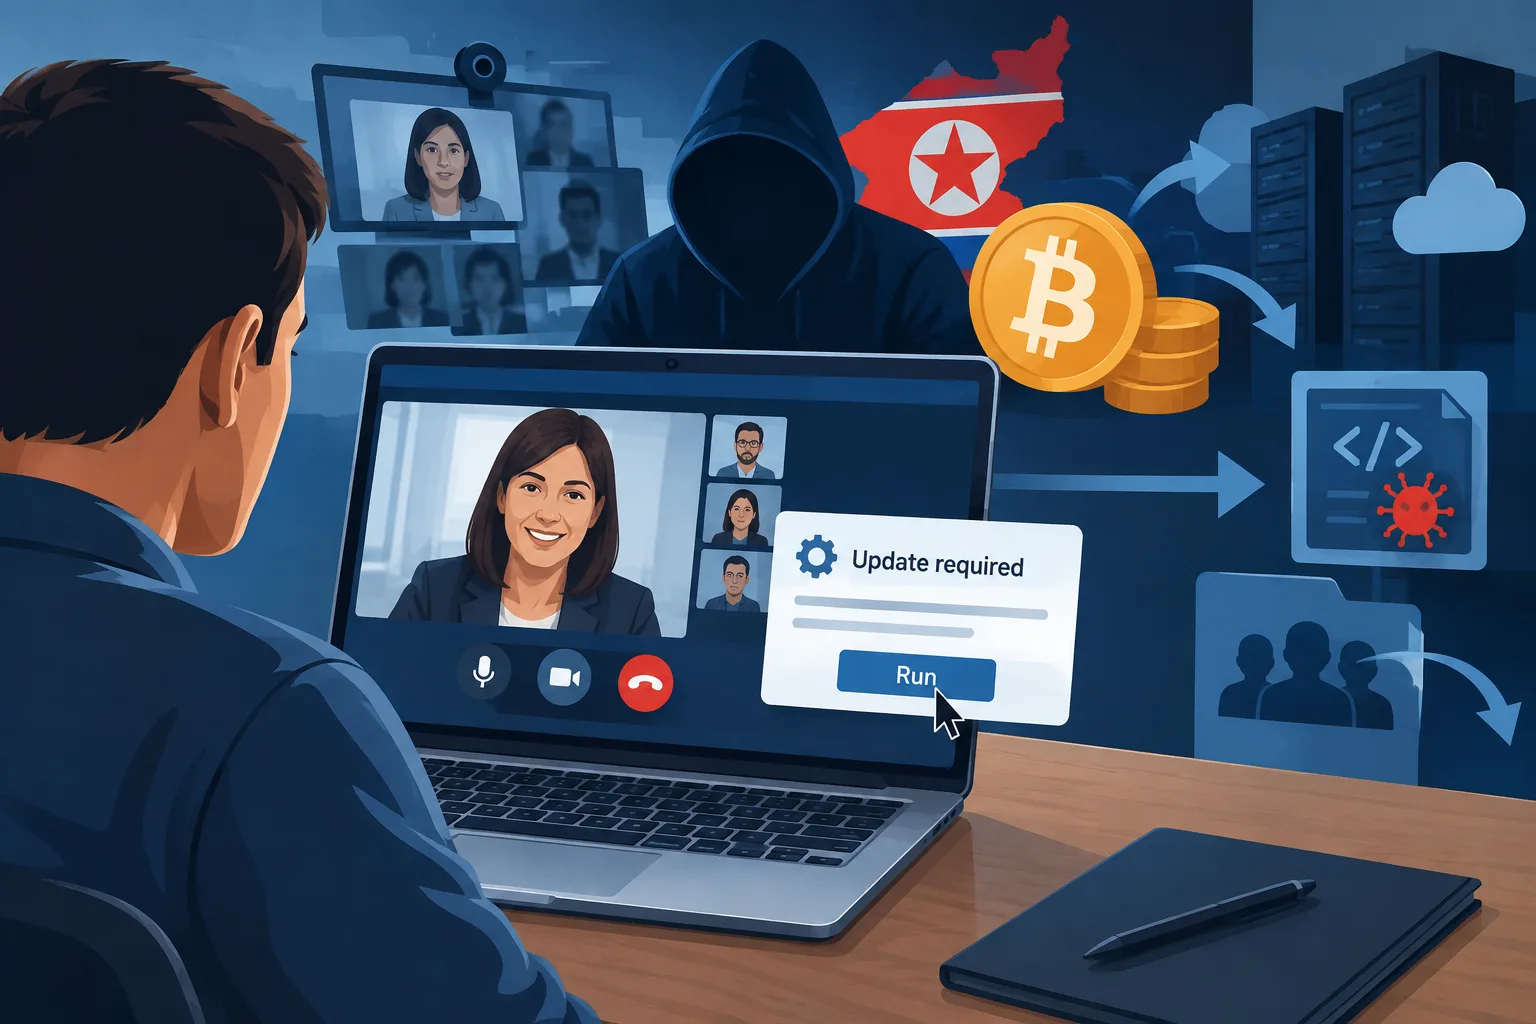
FBI brengt nep-videobelplan in verband met meer dan $400 miljoen aan cryptodiefstal
Statistieken laden…
Volgens de Amerikaanse autoriteiten hebben zij infrastructuur ontmanteld die werd gebruikt bij een plan waarbij vertrouwde contacten worden geïmiteerd om houders van cryptovaluta en softwareontwikkelaars aan te vallen.
Beoordelingsinformatie wordt opgehaald.
In een waarschuwing van 12 november zei de FBI dat de campagne, die het FaceStealer noemt, in de voorgaande 18 maanden meer dan $400 miljoen aan cryptovaluta had gestolen. De FBI schreef de activiteiten toe aan Noord-Koreaanse hackers die door de staat worden gesteund. In de waarschuwing werd niet uitgelegd hoe het bedrag was berekend of waarop de toeschrijving precies was gebaseerd.
Het Amerikaanse ministerie van Justitie zei dat de autoriteiten cloudinfrastructuur hadden ontmanteld die bij het plan werd gebruikt. De FBI nam op grond van een federaal bevel ook meer dan 900 webcamvideo’s van slachtoffers in beslag.
Nieuws.nl omschreef de 900 video’s als deepfakes. De FBI noemt ze echter webcamopnamen van slachtoffers en zegt dat de daders nog steeds vooral echte beelden gebruiken. Volgens de FBI zijn de hackers ook begonnen met het gebruik van door AI gemaakte deepfakes van prominente mensen uit de cryptovaluta-industrie. Het gaat om het aantal video’s, niet om het aantal mensen dat geld heeft verloren.
Volgens de Amerikaanse autoriteiten sturen aanvallers uitnodigingen vanaf accounts die ze van eerdere slachtoffers hebben overgenomen. Doelwitten worden doorgestuurd naar nagemaakte Zoom- of Microsoft Teams-vergaderingen, waar opnamen de indruk wekken dat een vertrouwd contact heeft deelgenomen. Vervolgens wordt hun een vermeende oplossing voor een audio- of ander technisch probleem aangeboden. Die installeert schadelijke software, waarmee de aanvallers toegang krijgen tot cryptovaluta of andere systemen. De beelden en contacten van het nieuwe slachtoffer kunnen worden gebruikt om anderen te benaderen.
De FBI zei dat de campagne ook ontwikkelaars van opensourcesoftware had aangevallen. In één geval gebruikten hackers volgens de FBI de toegangsrechten van een beheerder om schadelijke onderdelen toe te voegen aan een veelgebruikte JavaScript-bibliotheek. De inbreuk werd ontdekt voordat die zich op grote schaal kon verspreiden.
Het cybersecuritybedrijf JUMPSEC meldde in juli dat het de code achter een vergelijkbare kit voor nagemaakte vergaderingen had onderzocht. Het schreef de campagne die het onderzocht met grote zekerheid toe aan BlueNoroff, een groep met banden met Noord-Korea.
Los daarvan zei het ministerie van Justitie dat het van de rechter toestemming had gekregen om meer dan $1,2 miljard aan tegoeden in beslag te nemen of te laten blokkeren. Die tegoeden waren bevroren na de Binance-hack in oktober. De FBI schreef die diefstal toe aan een andere Noord-Koreaanse groep; Noord-Korea ontkende betrokkenheid bij de aanval op Binance
Log in om dit artikel een duimpje omhoog of omlaag te geven.
Over deze discussie en AI-vragen
Besloten testdiscussie. Reacties zijn meningen van lezers en worden nog niet automatisch op feiten gecontroleerd. Bewerken kan tot 60 seconden na plaatsing.
De volgorde geldt voor hoofdreacties; antwoorden staan daaronder van oud naar nieuw. Nieuwe reacties en likes kunnen de volgorde wijzigen. Ververs voor de actuele rangschikking.
Reacties laden…